



Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Функция уведомлений о брешах от GitHub теперь поддерживает Java и .NET

Крупнейший хостинг для ИТ-проектов GitHub на этой неделе обновил свою платформу. Среди множества изменений, в основном сконцентрированных на разработчиках, нашлись интересные функции безопасности для владельцев проектов.

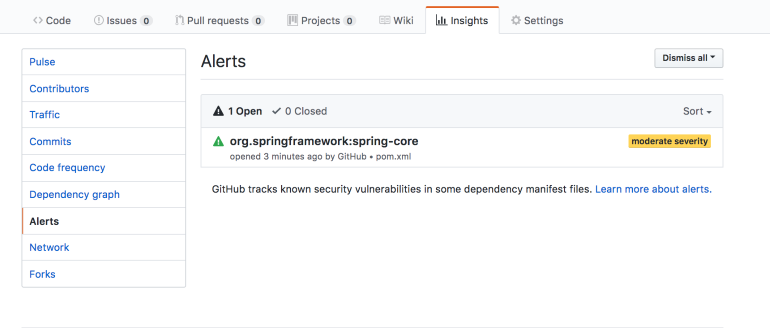
Пожалуй, самое важное нововведение — улучшение функции предупреждений о проблемах безопасности Security Alerts. Теперь Security Alerts может сообщать о проблемах проектов Java и .NET, как и о JavaScript, Ruby, и Python.

Напомним, что команда GitHub запустила эту функцию в прошлом году. Принцип ее работы заключается в сканировании зависимостей проекта на наличие устаревших библиотек и модулей, в которых существуют уже известные уязвимости.

Если этот сканер обнаруживает, что разработчик использует старую библиотеку, которая содержит проблемы безопасности, он направит предупреждение, в котором разработчику будет настоятельно рекомендовано обновить свои зависимости.

В ноябре 2017 года система поддерживала проекты на JavaScript и Ruby, а в июле этого года разработчики добавили поддержку Python. Эксперты с тех пор ждали, когда команда реализует поддержку Java и .NET.

По умолчанию GitHub сканирует файлы манифеста вроде package.json (для проектов JavaScript) или gemfiles (для Ruby). А также requirements.txt или Pipfile.lock (для проектов Python). Функция уведомлений доступна всем пользователям, ее можно найти на вкладке Insights.

К сожалению, система на данном этапе далека от идеала — она может обнаружить лишь те уязвимости, которым присвоен идентификатор CVE.

Подпишитесь на новости

Orion soft добавил аварийное восстановление в StarVault 1.6

Orion soft обновил систему управления секретами StarVault до версии 1.6. Главное нововведение — Disaster Recovery: данные реплицируются в реальном времени на резервный кластер, который можно задействовать при аварии. Резерв работает в режиме warm standby — подготовлен к переключению и получает изменения с основного кластера.

Если основной кластер выходит из строя, администратор переводит резервный в статус основного через соответствующие API-эндпоинты.

Секреты, конфигурации и права доступа сохраняются: собирать настройки заново в разгар аварии не потребуется.

По заявлению компании, механизм позволяет минимизировать время восстановления (RTO) и риск потери актуальных данных (RPO). Конкретные значения этих показателей в анонсе не приведены. Балансировку и автоматизацию переключения заказчики настраивают самостоятельно под свои регламенты.

Для хранилища секретов такой резерв особенно важен. Когда оно недоступно, сервисы могут потерять возможность аутентифицироваться, а восстановление остальной инфраструктуры — упереться в отсутствие необходимых учётных данных. Получается неприятный замкнутый круг: чтобы поднять системы, сначала нужно вернуть доступ к секретам.

Как объясняет лидер экосистемных продуктов zVirt Алишер Камалов, DR помогает снизить риск превращения централизованного хранилища в единую точку отказа. StarVault 1.6 даёт инструменты для этого сценария, а рабочую схему аварийного восстановления компании выстраивают на их основе.

RSS: Новости на портале Anti-Malware.ru