



Новое приложение Kaspersky Web Traffic Security защитит корпорации

Новое приложение Kaspersky Web Traffic Security защитит корпорации

Новое приложение Kaspersky Web Traffic Security защитит корпорации

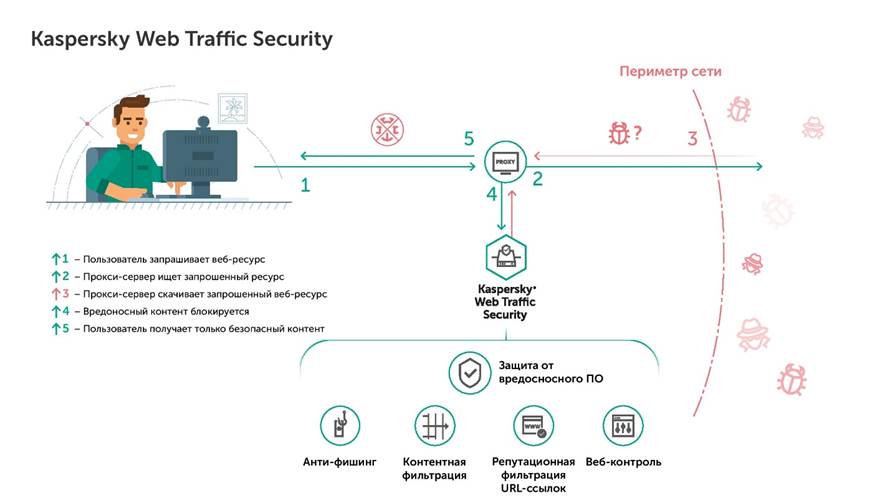
«Лаборатория Касперского» выпустила новое приложение Kaspersky Web Traffic Security. Оно стало компонентом продукта Kaspersky Security для интернет-шлюзов, пришедшим на смену Антивирусу Касперского для Proxy Server. Решение призвано защищать компании от всех видов кибератак, повышать производительность труда за счёт управления доступом к внешним ресурсам и снижать накладные расходы на IT-поддержку.

По данным «Лаборатории Касперского», в 2017 году практически треть пользователей, включая корпоративных, подверглась кибератакам. При этом потенциально опасные действия сотрудников остаются проблемой для 50% компаний. Чтобы решить вопрос человеческого фактора, бизнесу необходимо не только проводить обучение персонала и внедрять строгие политики информационной безопасности, но и совершенствовать защиту конечных точек и периметра сети. Решение Kaspersky Web Traffic Security значительно снижает риск возникновения киберинцидентов: оно обрабатывает веб-трафик, проходящий через прокси-сервер, блокируя всё, что потенциально опасно с точки зрения корпоративной политики.

Новое приложение «Лаборатории Касперского» имеет мощный антивирусный движок – многоуровневую систему защиты на базе машинного обучения. Также Kaspersky Web Traffic Security использует специализированные эвристические алгоритмы для блокировки вредоносных и фишинговых сайтов. А функция веб-контроля позволяет ограничить доступ сотрудников к определённым категориям онлайн-ресурсов, чтобы снизить риски и обеспечить бесперебойную работу.

Для ещё более высокой скорости обнаружения киберугроз Kaspersky Web Traffic Security проводит репутационный анализ файлов, ссылок и IP-адресов, используя как данные облачного сервиса Kaspersky Security Network, так и локальные базы.

«Социальная инженерия – это одна из ключевых техник, используемых злоумышленниками для проникновения внутрь периметра компаний. Приложение Kaspersky Web Traffic Security существенно снижает риски возникновения киберинцидентов и снимает значительную нагрузку со специалистов IT-поддержки, которым постоянно приходится решать проблемы, возникающие в результате некорректных действий сотрудников в интернете. Наш новый продукт призван помочь бизнесу противостоять угрозам, применяя технологии следующего поколения», – подчеркнул Дмитрий Алёшин, руководитель департамента продуктового маркетинга «Лаборатории Касперского».

Kaspersky Web Traffic Security предоставляет компаниям надёжную защиту от киберугроз и расширенные возможности управления:

  • гибкая и простая система управления безопасностью всех систем с поддержкой ICAP (включая прокси-серверы и хранилища) посредством единого веб-интерфейса;
  • интеграция с существующими системами управления данными и инцидентами безопасности (SIEM);
  • там, где применяется контроль трафика (перехват SSL (SSL-bumping) или контроль корпоративного трафика (corporate traffic surveillance)), после настройки корпоративного прокси-сервера Kaspersky Web Traffic Security может контролировать зашифрованный SSL-трафик и анализировать объекты (такие как объекты веб-трафика HTPPS), проходящие через защищенный канал;
  • специальный режим для поставщиков IT-услуг и компаний с распредлённой структурой, который позволяет назначать особые области для различных подразделений или компаний-клиентов и управлять ими отдельно с использованием требуемой комбинации «глобальных» и «локальных» политик.

Более подробная информация о новом приложении Kaspersky Web Traffic Securit доступна по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/proxy-server.

Дешёвая поддельная вышка позволяет следить за абонентами 5G

Исследователи из i2CAT Foundation, Университета Мурсии и NEC Laboratories Europe собрали недорогой инструмент 5G-Shark, который заманивает смартфоны на поддельную базовую станцию. Без глушилок, хитрых пакетов и предупреждений на экране телефон сам цепляется за фейковую вышку, считая её подходящей сетью.

Разработка использует открытую программную платформу и доступное SDR-оборудование.

Фальшивая станция объявляет высокий приоритет и достаточно сильный сигнал, после чего находящийся поблизости смартфон может автоматически переключиться на неё в режиме ожидания.

Как показало исследование 5G-Shark, протестированные сети почти всегда скрывали постоянный идентификатор абонента, ради чего 5G и должен был отправить классические IMSI-catcher в музей. Но временные идентификаторы GUTI некоторые операторы выдавали почти последовательно.

Учёные собрали 3742 идентификатора в сетях трёх операторов. В отдельных случаях до 84-96% последовательных регистраций одного абонента удавалось связать только по значению GUTI. У оператора, который распределял номера случайнее, показатель упал до 7%.

На слежке сюрпризы не закончились. Поддельная станция отправляла смартфонам сообщения Registration Reject и заставляла Samsung Galaxy S23 откатываться в ограниченный режим 3G без интернета, бесконечно пытаться зарегистрироваться либо намертво подвешивать модем до ручной перезагрузки.


Авторы считают, что часть проблем заложена в самом протоколе: смартфон вынужден обрабатывать некоторые команды ещё до установления защищённого соединения. Другие дыры появились из-за решений операторов и производителей оборудования.

Впрочем, объявлять весь 5G дырявым пока рано. Работа опубликована как препринт и ещё не прошла рецензирование, тесты проводились только на семи собственных устройствах исследователей, а атака требует находиться рядом с целью.

RSS: Новости на портале Anti-Malware.ru