



Новое приложение Kaspersky Web Traffic Security защитит корпорации

Новое приложение Kaspersky Web Traffic Security защитит корпорации

Новое приложение Kaspersky Web Traffic Security защитит корпорации

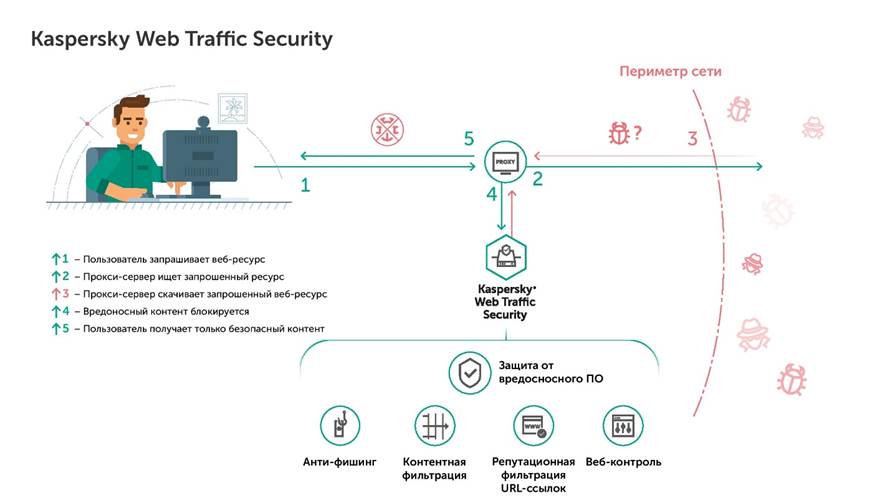
«Лаборатория Касперского» выпустила новое приложение Kaspersky Web Traffic Security. Оно стало компонентом продукта Kaspersky Security для интернет-шлюзов, пришедшим на смену Антивирусу Касперского для Proxy Server. Решение призвано защищать компании от всех видов кибератак, повышать производительность труда за счёт управления доступом к внешним ресурсам и снижать накладные расходы на IT-поддержку.

По данным «Лаборатории Касперского», в 2017 году практически треть пользователей, включая корпоративных, подверглась кибератакам. При этом потенциально опасные действия сотрудников остаются проблемой для 50% компаний. Чтобы решить вопрос человеческого фактора, бизнесу необходимо не только проводить обучение персонала и внедрять строгие политики информационной безопасности, но и совершенствовать защиту конечных точек и периметра сети. Решение Kaspersky Web Traffic Security значительно снижает риск возникновения киберинцидентов: оно обрабатывает веб-трафик, проходящий через прокси-сервер, блокируя всё, что потенциально опасно с точки зрения корпоративной политики.

Новое приложение «Лаборатории Касперского» имеет мощный антивирусный движок – многоуровневую систему защиты на базе машинного обучения. Также Kaspersky Web Traffic Security использует специализированные эвристические алгоритмы для блокировки вредоносных и фишинговых сайтов. А функция веб-контроля позволяет ограничить доступ сотрудников к определённым категориям онлайн-ресурсов, чтобы снизить риски и обеспечить бесперебойную работу.

Для ещё более высокой скорости обнаружения киберугроз Kaspersky Web Traffic Security проводит репутационный анализ файлов, ссылок и IP-адресов, используя как данные облачного сервиса Kaspersky Security Network, так и локальные базы.

«Социальная инженерия – это одна из ключевых техник, используемых злоумышленниками для проникновения внутрь периметра компаний. Приложение Kaspersky Web Traffic Security существенно снижает риски возникновения киберинцидентов и снимает значительную нагрузку со специалистов IT-поддержки, которым постоянно приходится решать проблемы, возникающие в результате некорректных действий сотрудников в интернете. Наш новый продукт призван помочь бизнесу противостоять угрозам, применяя технологии следующего поколения», – подчеркнул Дмитрий Алёшин, руководитель департамента продуктового маркетинга «Лаборатории Касперского».

Kaspersky Web Traffic Security предоставляет компаниям надёжную защиту от киберугроз и расширенные возможности управления:

  • гибкая и простая система управления безопасностью всех систем с поддержкой ICAP (включая прокси-серверы и хранилища) посредством единого веб-интерфейса;
  • интеграция с существующими системами управления данными и инцидентами безопасности (SIEM);
  • там, где применяется контроль трафика (перехват SSL (SSL-bumping) или контроль корпоративного трафика (corporate traffic surveillance)), после настройки корпоративного прокси-сервера Kaspersky Web Traffic Security может контролировать зашифрованный SSL-трафик и анализировать объекты (такие как объекты веб-трафика HTPPS), проходящие через защищенный канал;
  • специальный режим для поставщиков IT-услуг и компаний с распредлённой структурой, который позволяет назначать особые области для различных подразделений или компаний-клиентов и управлять ими отдельно с использованием требуемой комбинации «глобальных» и «локальных» политик.

Более подробная информация о новом приложении Kaspersky Web Traffic Securit доступна по ссылке: https://www.kaspersky.ru/small-to-medium-business-security/proxy-server.

Подпишитесь на новости

У CrowdSec украли код примерно 300 репозиториев через атаку на TanStack

Французская ИБ-компания CrowdSec подтвердила утечку исходного кода из GitHub. Злоумышленники добрались примерно до 300 репозиториев, около 170 из которых были закрытыми.

В официальном заявлении CrowdSec уточняется, что инцидент произошёл ещё в мае 2026 года, однако компания узнала о нём только 16 сентября.

В похищенный массив вошёл код SaaS-консоли, некоторых процедур для AWS, коннекторов и средств автоматизации. Остальные более 130 репозиториев содержали открытый код, который и так был публично доступен.

Предполагаемым входным билетом стала атака на цепочку поставок TanStack. В мае CrowdSec использовала скомпрометированный компонент, который, вероятно, вытащил API-ключ с правами на чтение закрытой кодовой базы.

Компания утверждает, что клиентские данные, имена, пароли и сведения об организациях в утечку не попали. Специалисты также не обнаружили токенов или других секретов, которые позволили бы атакующим двигаться по инфраструктуре дальше. Тем не менее все потенциально затронутые ключи и учётные данные CrowdSec сразу заменила.

В корпорации считают, что украденный код сложно применить за пределами её инфраструктуры: он тесно связан с внутренними данными и инструментами CrowdSec, а значительная часть компонентов за прошедшие четыре месяца уже изменилась. Код SaaS-сервиса также регулярно проходил аудит, поэтому непосредственной угрозы разработчики пока не видят.

Расследование продолжается, а CrowdSec обещает следить за подозрительной активностью.

RSS: Новости на портале Anti-Malware.ru