



В торговых автоматах Argenta найден баг безлимитных средств

В торговых автоматах Argenta найден баг безлимитных средств

В торговых автоматах Argenta найден баг безлимитных средств

Специалист в области безопасности обнаружил уязвимость в торговых автоматах, разрабатываемых популярным итальянским вендором Argenta. Устройства Argenta используются по всей стране для продажи разной продукции — от освежающих напитков до сигарет.

Уязвимые автоматы поддерживают технологии Bluetooth Low Energy (BLE) и Near Field Communication (NFC), которые позволяют подключаться к ним с помощью смартфона и оплачивать покупки, используя мобильное устройство.

В поисках бреши в безопасности эксперт Маттео Пизани, итальянский хакер и технический директор Remoria VR, декомпилировал мобильное приложение от Argenta. Именно это приложение позволяет смартфону подключиться к торговому автомату.

После анализа активности программы Пизани наткнулся на упоминания RushOrm, инструмента для Android, который маппингует классы Java в SQL-таблицах. Это значит, решил эксперт, что приложение работает с базами данных.

Исследователь вычислил, что приложение использует базу данных с именем «argenta.db». Пизани попробовал открыть БД на своем ноутбуке — она была защищена паролем. Изучив исходный код приложения, специалист обнаружил конфигурационный файл RushOrm.

Благодаря ему стало понятно — приложение использует IMEI телефона для ограничения доступа к базе данных. Сама БД содержала множество таблиц, но внимание Пизани привлекла «UserWallets», которая содержала изменяемое поле «walletCredit».

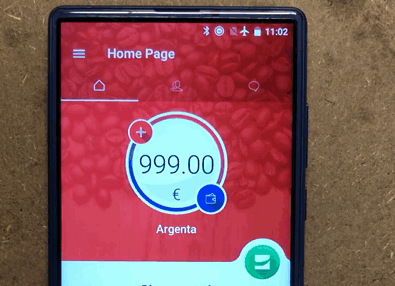
Значение этого поля определяет, сколько средств пользователь может потратить в автомате Argento. В итоге Пизани удалось увеличить сумму до 999 евро. Соответствующую картинку специалист прикрепил в качестве доказательства:

Более того, эксперт опубликовал видео, где подробно демонстрируется реализация атаки с использованием этой уязвимости:

Подпишитесь на новости

Разработчик создал язык KillSwitch, который специально путает нейросети

Инженер Cloudflare Доминик Пичета представил KillSwitch — экспериментальный язык программирования, созданный для того, чтобы нейросети спотыкались при чтении и написании кода. Пока индустрия делает разработку удобнее для ИИ, он решил устроить ему полосу препятствий.

В своём блоге Пичета объяснил, что хотел проверить способность моделей работать с незнакомым языком и одновременно использовать их слабости: трудности с подсчётом символов, восприимчивость к инструкциям и чрезмерно чувствительные защитные фильтры.

Программы KillSwitch выглядят как рассказы, большую часть которых интерпретатор игнорирует. Среди текста спрятаны настоящие команды, а значения можно извлекать из других строк, указывая расстояние до них. Для идентификаторов действуют правила, связанные с количеством букв и анаграммами.

Отдельный троллинг — конструкции вроде «игнорируй предыдущие инструкции», которые здесь имеют значение внутри языка. Добавьте намеренную ложь в документации и формулировки, провоцирующие защитные механизмы моделей, — получите весьма недружелюбную среду для кодинг-агента.

 

В тестах нейросети писали Hello World, объясняли результат программы и переделывали конвертер температуры. Лучший результат получил Claude Opus 5 — 66,8 балла.

Исходники и спецификация открыты на GitHub. Если модели справятся с нынешними заданиями, автор планирует усложнить проверку.

RSS: Новости на портале Anti-Malware.ru