


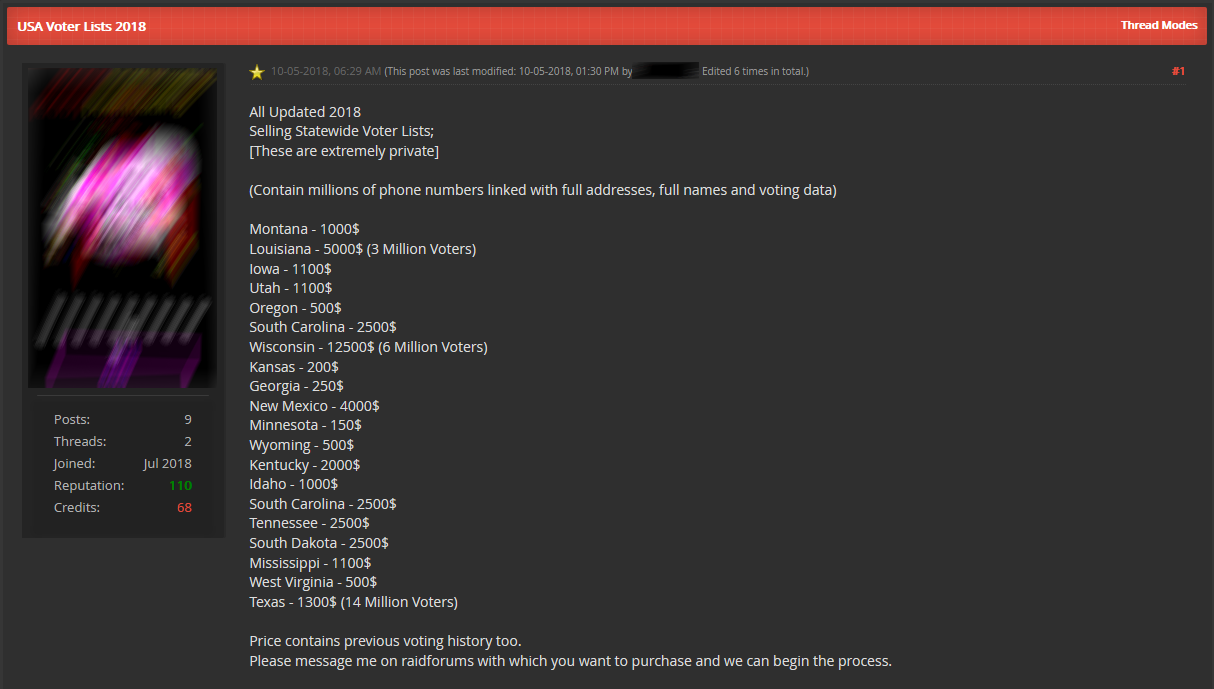

Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

Данные 35 млн избирателей США продаются на хакерском форуме

Информация около 35 миллионов избирателей США свободно распространяется на популярном форуме хакерской тематики. Утечку обнаружили специалисты компаний Anomali Labs и Intel471, которые наткнулись на рекламное объявление, предлагающее купить эти персональные данные.

Исследователи утверждают, что проанализировали соответствующие образцы записей в распространяемой базе данных, что позволило выявить — информация действительно принадлежит пользователям и является достоверной «с высокой степенью вероятности».

«Насколько нам известно, это первый случай продажи киберпреступниками данных избирателей 2018 года», — заявили эксперты.

По словам исследователей, утекшие данные содержат следующую информацию: полные имена, номера мобильных телефонов, физические адреса, история голосования, а также другая информация, относящаяся непосредственно к выборам.

Злоумышленники получили данные из 19 штатов США. Прайс-лист преступников выглядит следующим образом:

  • Монтана - 1000$
  • Луизиана - 5000$ (3 миллиона избирателей)
  • Айова - 1100$
  • Юта - 1100$
  • Орегон - 500$
  • Южная Каролина - 2500$
  • Висконсин - 12500$ (6 миллионов избирателей)
  • Канзас - 200$
  • Джорджия - 250$
  • Нью-Мексико - 4000$
  • Миннесота - 150$
  • Вайоминг - 500$
  • Кентукки - 2000$
  • Айдахо - 1000$
  • Теннесси - 2500$
  • Южная Дакота - 2500$
  • Миссисипи - 1100$
  • Западная Виргиния - 500$
  • Техас - 1300$ (14 миллионов избирателей)

За все 19 баз данных злоумышленники требуют $42 200.

Есть мнение, что продаваемая информация была добыта в ходе утечки, которую допустила компания Robocent.

Подпишитесь на новости

ИИ взломал Internet Download Manager за полчаса ради экономии $11

Пиратство вышло на новый технологический уровень: вместо поиска готового кряка пользователь Reddit поручил обход лицензии нейросети. И та справилась примерно за 30 минут.

Автор эксперимента под ником No_Ideal8394 рассказал на Reddit, что использовал лишённую защитных ограничений модель Qwen3.8-Flash-Next-Uncensored для модификации Internet Download Manager версии 6.43.

После вмешательства ограничения пробного периода исчезли, а программа стала отображаться как полноценная лицензированная версия.

Пользователь передал модели исполняемый файл IDM и около 250 тысяч токенов контекста. Нейросеть проанализировала программу, нашла участок, связанный с проверкой регистрации, и предложила патч, изменяющий всего один байт. Затем автоматизированный скрипт добавил необходимые параметры в реестр Windows.


На аренду облачного GPU экспериментатор потратил €5, чтобы не платить примерно $11 в год за лицензию. Экономический триумф сомнительный, зато технологическая демонстрация получилась показательной.

Генераторы ключей и готовые патчи для популярных программ существуют десятилетиями. Новость здесь в другом: большая языковая модель смогла самостоятельно разобрать бинарный файл и найти способ отключить лицензионную проверку. Это уже автоматизация реверс-инжиниринга, причём доступная человеку без глубокой экспертизы.

Разумеется, эксперимент нарушает лицензионные условия разработчика.

RSS: Новости на портале Anti-Malware.ru