



Некоторые приложения в Google Store лишь имитируют майнинг криптовалюты

Некоторые приложения в Google Store лишь имитируют майнинг криптовалюты

Некоторые приложения в Google Store лишь имитируют майнинг криптовалюты

Кибермошенники продолжают зарабатывать на пользователях, которые хотят добывать криптовалюту. Согласно специалистам компании Fortinet, некоторые мобильные приложения, размещенные в Google Store, лишь имитируют процесс майнинга.

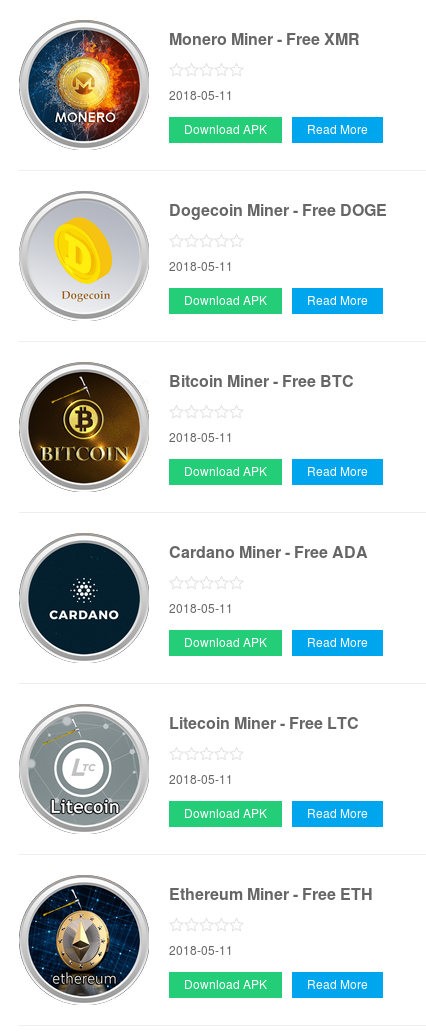
Исследователям удалось обнаружить новые образцы таких мошеннических приложений. Предположительно, они активны с мая 2018 года. В своем блоге команда Fortinet приводит скриншот злонамеренных приложений:

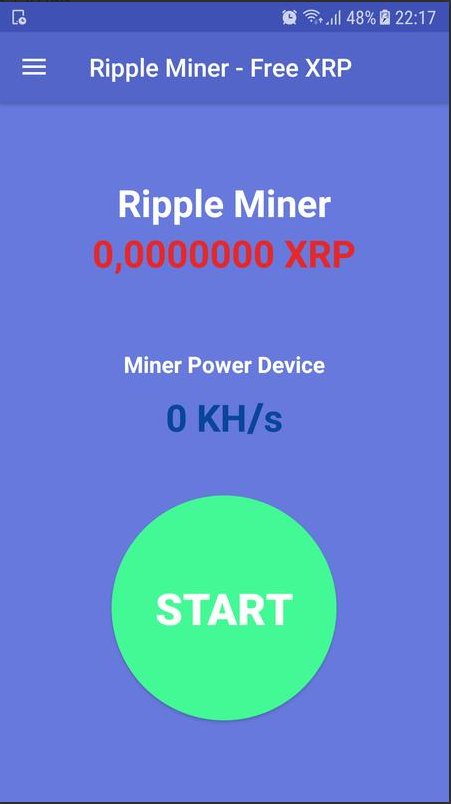
Принцип действия таких вредоносов довольно прост — они отображают доверчивому пользователю фейковый счетчик якобы добытой криптовалюты:

Исследователи подчеркивают, что некоторую цифровую валюту просто нельзя добыть. Например, Ripple (XRP), Cardano (ADA) and Tether (USDT). Следовательно, все приложения, которые заявляют, что могут майнить эту валюту, являются фальшивками.

Злоумышленники зарабатывали деньги за счет рекламы, которая отображалась пользователю в приложении. Если же юзер пытался вывести средства, он получал сообщение об ошибке.

Fortinet детектирует эти мошеннические приложения как Riskware/FakeMiner!Android.

Подпишитесь на новости

В Tailscale SSH нашли способ добраться до root через редирект сокетов

Один взломанный компьютер может стать отправной точкой для захвата других серверов в сети Tailscale. Специалист Эрика Виндиш из Cyberdione Labs описала проблемы, которые в лабораторных условиях позволили превратить обычный разрешённый SSH-доступ в права root.

Но важное условие есть: атакующий уже должен контролировать допущенное устройство и иметь нужные разрешения на соединение.

Подробности и условия воспроизведения опубликованы в отчёте Tailworm. Проверки проводились на Tailscale 1.104.2 и Headscale 0.29.5.

Главная претензия касается перенаправления Unix-сокетов. Некоторые операции выполняет привилегированный процесс tailscaled, из-за чего обычная SSH-сессия получает возможность обращаться к ресурсам, доступным только root. В тестах исследовательница использовала это для взаимодействия с Docker и выполнения команд с повышенными правами.

При широких правилах доступа атаку удалось автоматизировать: переход между разрешёнными узлами занимал меньше секунды. При этом точечные ограничения останавливали распространение.

Также описаны проблемы отказа в обслуживании и обхода ограничений в отдельных компонентах.

Автор рекомендует пересмотреть SSH-политики и отключить ненужное перенаправление. Для Headscale 0.29.5 она отдельно отмечает отсутствие независимого запрета этой функции.

RSS: Новости на портале Anti-Malware.ru