



Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

Новый банковский троян DanaBot расширяет географию своих атак

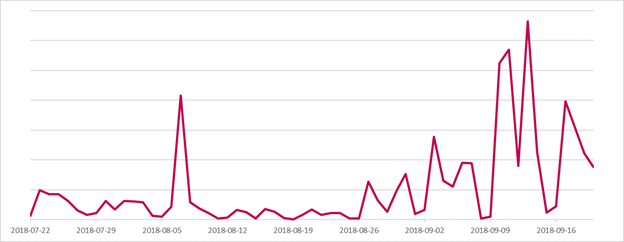
Антивирусная компания ESET зафиксировала рост активности банковского трояна DanaBot. В основном эта программа поражает пользователей в странах Европы, а ее операторы постепенно наращивают вредоносный потенциал и увеличивают охват.

DanaBot представляет собой относительно новый вид вредоносной программы — троян впервые был обнаружен в этом году. Для его создания киберпреступники пользовались довольно простым, но эффективным языком Delphi.

Эксперты обратили на него внимание во время спам-кампаний, зафиксированных в Австралии. С тех пор злоумышленники также атаковали пользователей из Италии, Германии, Австрии и Украины.

В качестве приманки в этих вредоносных кампаниях используются письма, маскирующиеся под счета от различных компаний. По словам специалистов ESET, DanaBot имеет модульную архитектуру.

Исследователи отмечают следующие плагины, которые помогают трояну в атаках:

  • VNC – устанавливает соединение с компьютером жертвы и удаленно управляет им;
  • Sniffer – внедряет вредоносный скрипт в браузер жертвы, как правило, при посещении банковских сайтов;
  • Stealer – собирает пароли из широкого спектра приложений (браузеры, FTP-клиенты, VPN-клиенты, чаты и почтовые клиенты, онлайн-покер и пр.);
  • TOR – устанавливает TOR прокси и обеспечивает доступ к сайтам .onion.

В августе этого года операторы вредоноса добавили некоторые изменения в его архитектуру.

«У них появился плагин TOR, который потенциально можно использовать для создания скрытого канала связи между злоумышленником и жертвой, а также 64-битная версия Stealer-плагина и новый плагин для удаленного доступа к рабочему столу», — пишет ESET.

Подпишитесь на новости

Mac грелся до 112 градусов: Claude Code обнаружил незваного майнера

Разработчик попросил Claude Code помочь с приложением для мониторинга температуры Mac, а получил неожиданный диагноз: компьютер занят добычей криптовалюты. Агент заметил процесс XMRig с загрузкой около 1175% CPU — примерно на двенадцать ядер.

О находке пользователь UntilHEX рассказал на Reddit. Согласно описанию, подозрительно высокие показания датчиков и стали поводом разобраться, что происходит с компьютером.

Claude Code сообщил о пике температуры CPU до 112 °C и связал его с продолжительной нагрузкой от майнера. Показатель 1175% здесь не опечатка: при учёте нескольких ядер суммарная загрузка процесса может превышать 100%.


Агент также обнаружил механизм автозапуска. При этом самовольно удалять файлы не стал: предложил остановить майнер, отключить его запуск и переместить связанные файлы в карантин.

В комментариях разработчик сообщил, что поручил Claude очистку. Один файл пришлось удалить вручную из-за проблемы с доступом. После этого владелец запустил проверку Malwarebytes.

Как именно майнер попал на Mac, история не объясняет.

RSS: Новости на портале Anti-Malware.ru