


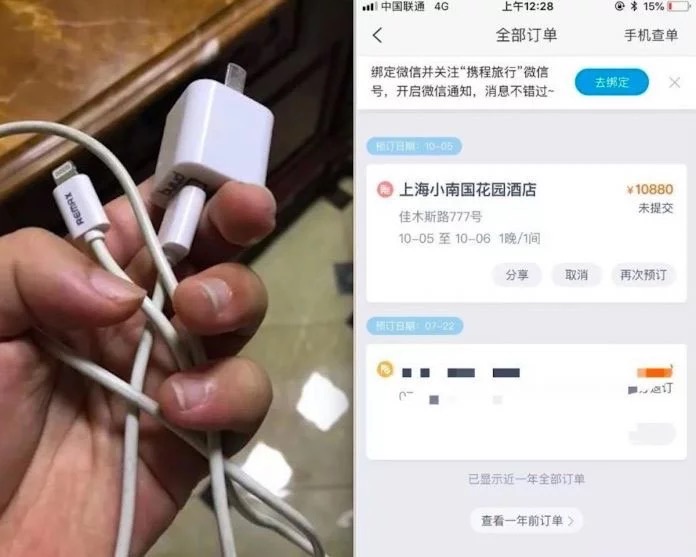

Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

Зарядное устройство заставило iPhone забронировать президентский номер

Владелица iPhone из Китая пожаловалась на то, что устройство «живет своей жизнью» после подключения к зарядному кабелю. Согласно мисс Ян, она подключила смартфон к зарядному устройству и положила его на стол. Лишь потом владелица устройства обнаружила, что iPhone самостоятельно открыл приложение Ctrip (онлайн-турагент).

В итоге iPhone сам умудрился забронировать президентский номер в одном из отелей Шанхая. Эта операция стоила 10 880 юаней ($1 571,71). Смартфон даже открыл приложение WeChat в попытке заплатить за бронирование.

К счастью, мисс Ян успела выдернуть кабель зарядки до того, как операция была завершена. Помимо этого, телефон также переключился с 4G на 2G.

После этого Ян совершала еще несколько попыток подключить смартфон к зарядному устройству, однако результат был одним — iPhone пытался купить билет на поезд в WeChat.

Владелица заверила, что ее устройство не приходило процедуру джейлбрейка, однако основные вопросы вызвало само зарядное устройство, которое было произведено третьими лицами.

Эксперты часто предупреждают об опасности использования неоригинальных зарядных устройств. Например, журналист Дэвид Джуирц обеспокоен потенциальной угрозой, с которой могут столкнуться пользователи современных MacBook Pro. Эксперт считает, что использование USB Type-C может являться еще одним вектором атаки злоумышленников. Следовательно, все устройства класса MacBook Pro, производимые с конца 2016 года, потенциально уязвимы.

Джуирц ссылается на фейковые зарядные устройства, которые были обнаружены еще в 2013 году. В прошлом году эксперт писал о том, как зарядные устройства могут следить за пользователями. Также Джуирц отметил опасность воспламенения и даже взрывов устройств, которые будут заряжаться с помощью стороннего кабеля.

Подпишитесь на новости

Троян WebRAT крадёт данные под видом VPN для Discord и читов Roblox

Злоумышленники распространяют троян WebRAT среди российских геймеров под видом бесплатного средства для доступа к Discord и программы Xeno Executor для Roblox. По данным Ф6/F6, вместо обещанных возможностей пользователи Windows получают кражу паролей, слежку и удалённый доступ посторонних к компьютеру.

В октябре 2026 года атакующие создали сайт discordzapretik[.]sbs, рекламировавший Discord Zapret как бесплатный VPN для Discord.

Посетителям предлагали скачать установщик и игнорировать предупреждения антивируса: подозрительную активность объясняли работой с сетевыми фильтрами. По обращению CERT F6 сайт заблокировали в России.


После запуска скачанных файлов на устройство устанавливался WebRAT. Этот троян создан на основе Salat Stealer и совмещает кражу данных с функциями удалённого управления.

Другая приманка — Xeno Executor. Под этим названием предлагают неофициальный инструмент для запуска скриптов в Roblox, обещающих игровые преимущества: ускорение, полёт или автоматизацию действий.


WebRAT похищает пароли, cookie и токены аутентификации, включая данные сессий Telegram, Steam и Discord. Он перехватывает содержимое буфера обмена и нажатия клавиш, делает скриншоты. Вредонос также способен получать изображение с веб-камеры и звук с микрофона.

Если на игровом компьютере есть корпоративная почта или рабочие аккаунты, под угрозой оказываются и служебные данные.


Как именно распространяли ссылки на сайт-приманку, исследователи достоверно не установили. Версию о продвижении через короткие видео они приводят по аналогии с другими атаками.

RSS: Новости на портале Anti-Malware.ru