



Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

На конференции DerbyCon, прошедшей на прошлой неделе, исследователь в области безопасности рассказал о методе инъекции DLL, который может использовать вредоносная программа для обхода защитной функции Controlled Folder Access («контролируемый доступ к директориям»), которую Microsoft внедрила в Windows 10 для борьбы с вымогателями.

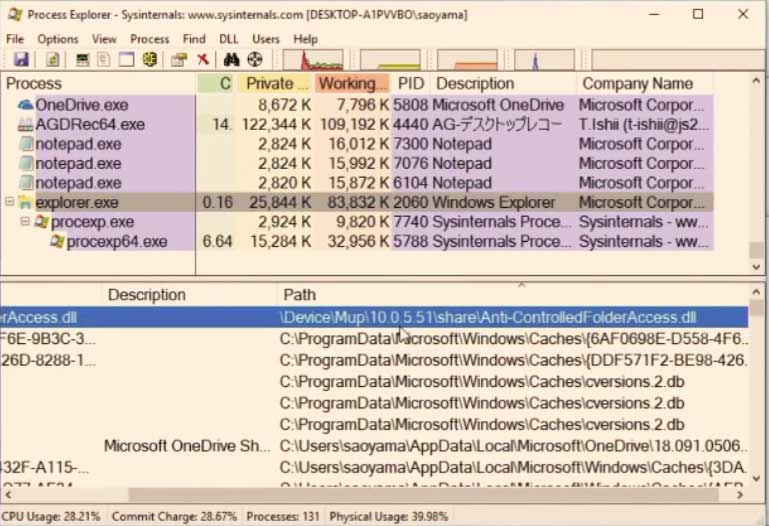
Интересным методом обхода защитной функции поделился Соя Аояма, исследователь безопасности в компании Fujitsu System Integration Laboratories. Способ заключается в инъекции вредоносной DLL-библиотеки в Explorer на этапе запуска процесса.

Нетрудно догадаться, что Explorer по умолчанию находится в белом списке для функции Controlled Folder Access. Следовательно, внедренная в него DLL получит возможность обойти эту защиту операционной системы.

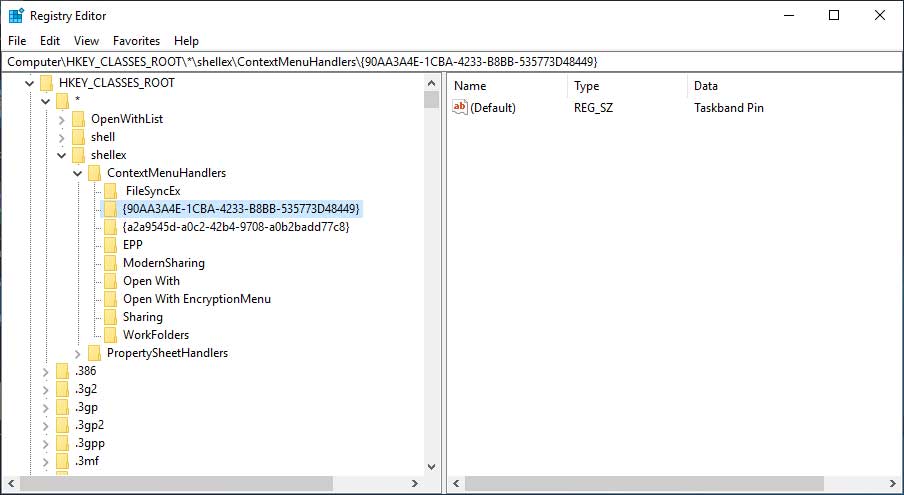
Аояма объясняет, что при запуске процесса explorer.exe он будет загружать библиотеки, которые перечислены в ключе реестра HKEY_CLASSES_ROOT\*\shellex\ContextMenuHandlers.

По умолчанию explorer запускается и загружает Shell.dll из ключа HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{90AA3A4E-1CBA-4233-B8BB-535773D48449}\InProcServer32. Чтобы загрузить вместо этого вредоносную библиотеку, Аояма просто создал ключ HKCU\Software\Classes\CLSID\{90AA3A4E-1CBA-4233-B8BB-535773D48449}\InProcServer32 и указал в качестве значения злонамеренных файл.

Теперь, если процесс Explorer.exe завершить, а затем перезапустить, вредоносная DLL запустится внутри процесса проводника.

Мало того, что эта техника позволяет обойти Controlled Folder Access, она также остается незаметной для Защитника Windows (Windows Defender). Согласно тестам, которые провел Аояма, инъекцию также не заметили и Avast, ESET, Malwarebytes Premium и McAfee. У них у всех есть защита от вымогателей.

Ниже можно посмотреть видео выступления Аоямы на конференции:

Напомним, что в феврале также сообщалось, что Controlled Folder Access можно обойти. Однако там описывался другой способ.

Подпишитесь на новости

Apple ужесточит доступ приложений в macOS из-за распространения ИИ-агентов

Apple меняет системные разрешения в macOS, которые открывают приложениям широкий доступ к данным на яблочных устройствах. Поводом стали ИИ-агенты: они работают прямо на компьютере, управляют файлами и программами от имени пользователя, и им часто выдают полный доступ к диску.

Изменения появятся в macOS 27.3, сейчас они доступны во второй бета-версии. Подробности Apple опубликовала на сайте для разработчиков.

Раздел «Управление устройством и доступ к данным» разделят на две настройки: System & App Protection Override, которая отключает встроенную защиту системы и приложений, и Accessibility для вспомогательных технологий.

Разрешение будет выдаваться одним способом: пользователь выбирает нужное приложение из списка. Apple советует давать право на отключение защиты только тем программам, которым оно действительно нужно, а полный доступ к диску ограничивать конкретными папками.

Приложение можно будет настроить так, чтобы оно спрашивало разрешение при каждом обращении. Когда одна программа управляет другой, система покажет специальный индикатор.

Выданные раньше разрешения продолжат действовать. Разработчикам Apple рекомендует обновить сценарии первого запуска и научить приложения работать с ограниченным доступом.

Программы для резервного копирования и вспомогательные технологии смогут получить специальные разрешения, чтобы новые пользователи не заметили разницы.

В октябре Apple пообещала пересмотреть настройки безопасности после двух случаев. Журналист рассказал, что приложение Muse от Meta (корпорация Meta признана экстремистской и запрещена в России) получило доступ к его личным сообщениям без разрешения, а Wired сообщил об уязвимости ChatGPT для macOS, через которую злоумышленники могли добраться до конфиденциальных данных.

RSS: Новости на портале Anti-Malware.ru