



Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

Защиту от вымогателей в Windows 10 можно обойти инъекцией DLL в Explorer

На конференции DerbyCon, прошедшей на прошлой неделе, исследователь в области безопасности рассказал о методе инъекции DLL, который может использовать вредоносная программа для обхода защитной функции Controlled Folder Access («контролируемый доступ к директориям»), которую Microsoft внедрила в Windows 10 для борьбы с вымогателями.

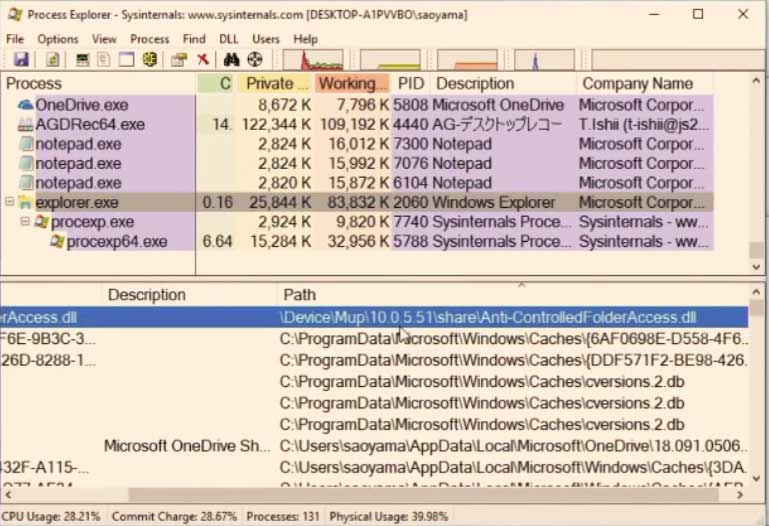
Интересным методом обхода защитной функции поделился Соя Аояма, исследователь безопасности в компании Fujitsu System Integration Laboratories. Способ заключается в инъекции вредоносной DLL-библиотеки в Explorer на этапе запуска процесса.

Нетрудно догадаться, что Explorer по умолчанию находится в белом списке для функции Controlled Folder Access. Следовательно, внедренная в него DLL получит возможность обойти эту защиту операционной системы.

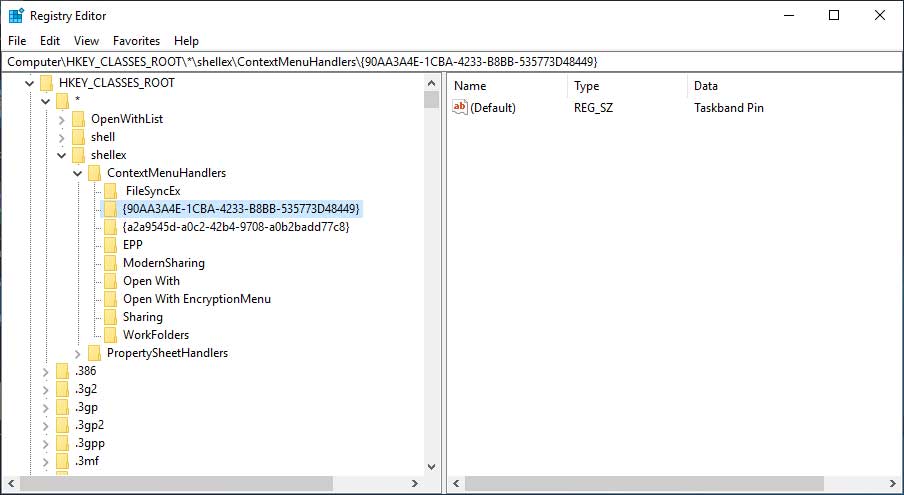
Аояма объясняет, что при запуске процесса explorer.exe он будет загружать библиотеки, которые перечислены в ключе реестра HKEY_CLASSES_ROOT\*\shellex\ContextMenuHandlers.

По умолчанию explorer запускается и загружает Shell.dll из ключа HKEY_LOCAL_MACHINE\SOFTWARE\Classes\CLSID\{90AA3A4E-1CBA-4233-B8BB-535773D48449}\InProcServer32. Чтобы загрузить вместо этого вредоносную библиотеку, Аояма просто создал ключ HKCU\Software\Classes\CLSID\{90AA3A4E-1CBA-4233-B8BB-535773D48449}\InProcServer32 и указал в качестве значения злонамеренных файл.

Теперь, если процесс Explorer.exe завершить, а затем перезапустить, вредоносная DLL запустится внутри процесса проводника.

Мало того, что эта техника позволяет обойти Controlled Folder Access, она также остается незаметной для Защитника Windows (Windows Defender). Согласно тестам, которые провел Аояма, инъекцию также не заметили и Avast, ESET, Malwarebytes Premium и McAfee. У них у всех есть защита от вымогателей.

Ниже можно посмотреть видео выступления Аоямы на конференции:

Напомним, что в феврале также сообщалось, что Controlled Folder Access можно обойти. Однако там описывался другой способ.

Подпишитесь на новости

Безлимит на 128 Кбит/с: ФАС не увидела проблемы в обещаниях операторов

Федеральная антимонопольная служба не стала разбираться с обещаниями операторов о безлимитном интернете и доступе без ограничений в роуминге. В ведомстве решили, что информация на официальных сайтах компаний рекламой не является.

На формулировки «Вымпелкома», «МегаФона», МТС и «Т2 Мобайл» пожаловалась Ассоциация профессиональных пользователей социальных сетей и мессенджеров, пишет «Коммерсантъ».

Общественники указали, что объём трафика на максимальной скорости ограничен, а после его исчерпания соединение замедляется до 128-512 Кбит/с. Иногда для возвращения нормальной скорости приходится покупать дополнительный пакет.

Формально интернет при этом не отключается. Практически же видео, загрузка файлов и многие сайты превращаются в сеанс медитации с полосой прогресса.

Операторы считают термин «безлимитный» справедливым, поскольку ограничения по общему объёму данных нет. Меняется только скорость, а её снижение и условия покупки дополнительных гигабайтов указаны в описании услуги.

В «Т2 Мобайл» добавили, что 128 Кбит/с достаточно для мессенджеров и социальных сетей. Авторы жалобы с позицией ФАС не согласны и намерены добиваться рассмотрения вопроса по существу.

Юристы отмечают, что служба оценила лишь страницы с техническими параметрами, хотя обращение касалось также баннеров, промоновостей, поисковой рекламы, СМС и пуш-уведомлений. Такие материалы уже могут соответствовать юридическим признакам рекламы, но отдельной оценки не получили.

Таким образом, безлимит пока остаётся безлимитом даже тогда, когда скорость падает почти до допотопных значений. Главное, что интернет технически жив. А насколько он пригоден для использования — это, видимо, уже слишком философский вопрос.

RSS: Новости на портале Anti-Malware.ru