



Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

Ущерб финансовой сферы от киберпреступников составил 2,96 млрд рублей

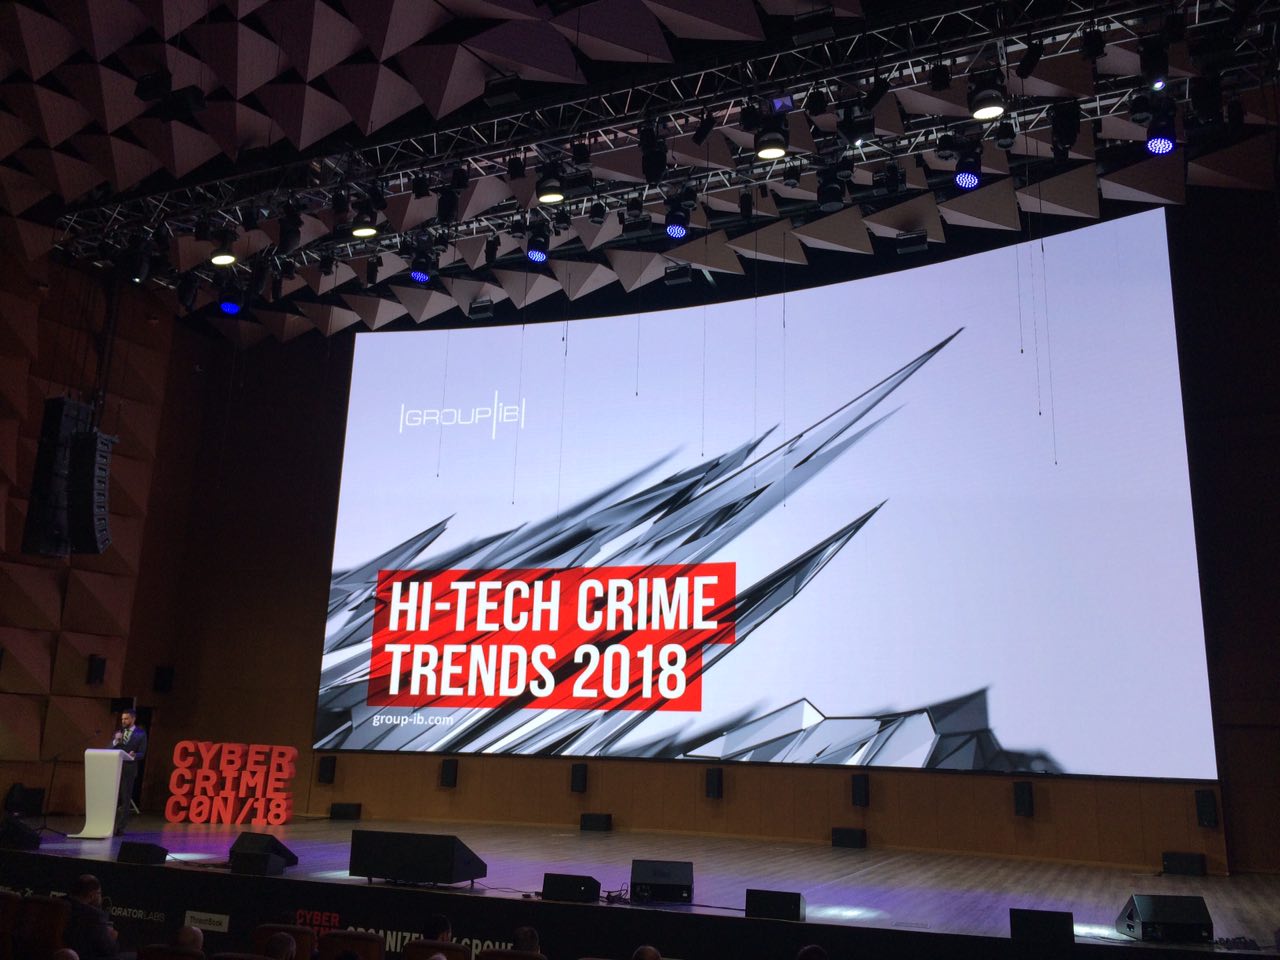
На проходящей 9-10 октября в Москве конференции CyberCrimeCon18 компания Group-IB представила отчет, в котором дается оценка ущербу финансовой сфере страны от действий различных киберпреступников. Компания сообщает, что за вторую половину 2017 года — первую половину 2018 ущерб составил 2,96 миллиардов рублей.

В отчете компании подробно рассказано о киберугрозах для финансового сектора, в число которых входят киберпреступные группы, векторы заражения и новые инструменты для взлома.

«Финансовая мотивация по-прежнему превалирует среди APT-групп, однако хищение денег — не самое страшное, что может случиться с финансовой организацией», — говорит Илья Сачков, генеральный директор и основатель Group-IB.

«Поскольку во многих странах мира банки являются объектами критической инфраструктуры, они оказались в числе мишеней для прогосударственных хакерских групп, специализирующейся на диверсиях и саботаже. Одна успешная кибератака может привести как к ликвидации самой кредитно-финансовой организации, так и коллапсу финансовой системы государства».

«В связи с этим банки должны пересмотреть подход к системе защиты от киберугроз: оборонительная стратегия уже себя исчерпала. Пора стать охотником, а не мишенью для атак».

ИБ-компания выделила 4 основные группы киберпреступников, которые представляют серьезную угрозу для финансовой сферы:

  • Cobalt;
  • MoneyTaker;
  • Silence;
  • Lazarus.

Именно эти злоумышленники могут не только проникнуть в сети кредитных организаций, но и вывести деньги, используя системы вроде SWIFT, АРМ КБР, а также карточный процессинг и банкоматы.

В Group-IB отметили спад банковских троянов для десктопных компьютеров, который планомерно длится с 2012 года. А вот фишинг стали использовать гораздо чаще, видимо, это действительно очень действенный метод.

Подпишитесь на новости

Роутер Keenetic научили разводить трафик по разным VPN бесплатно

Разработчики выпустили KeenProxy, бесплатную программу для выборочной маршрутизации трафика на роутерах Keenetic и Netcraze с установленной Entware. Она позволяет направить разные сайты и устройства через отдельные VPN- и прокси-соединения, а остальной трафик оставить напрямую. Настраивать все можно через веб-интерфейс, без постоянной работы в командной строке.

Код программы опубликован на GitHub под лицензией GPL-3.0. Правила задаются для отдельных устройств, подсетей, доменов, IP-адресов и стран.

Например, рабочий ноутбук можно подключить к корпоративной сети через WireGuard, телевизор пустить через другое соединение, а смартфоны оставить на обычном интернете. Отдельные ресурсы можно полностью заблокировать. Для каждого направления назначается свое соединение и резервное на случай отказа.


В основе KeenProxy лежит движок sing-box. Программа поддерживает WireGuard, совместимые с sing-box подключения и клиент TrustTunnel, а также DNS через DoH и DoT. Домен она определяет по TLS SNI или HTTP Host.

Разработчики предупреждают, что это работает не всегда: один адрес CDN может обслуживать несколько сайтов, а приложения со своим зашифрованным DNS скрывают запросы.

Изменения сначала сохраняются как черновик и применяются только после подтверждения. Журнал показывает, какое устройство и по какому правилу отправило трафик. В панели есть проверка доступности сайтов через выбранный маршрут и выгрузка логов, из которых удаляются адреса и секреты.

Для OpenWrt есть экспериментальные сборки, которым нужно не меньше 128 МиБ оперативной памяти. Сами разработчики называют проект экспериментальным и пишут, что он предназначен для управления маршрутизацией в администрируемых сетях.

RSS: Новости на портале Anti-Malware.ru