



Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Киберпреступники КНДР пытались украсть $11 млрд, а украли $100 млн

Компания FireEye опубликовала отчет, согласно которому группа северокорейских киберпреступников, известная под кодовым именем APT38, ответственна за атаки на финансовую сферу. В ходе атак пострадали кредитные организации по всему миру, общий ущерб оценивается в «сотни миллионов долларов».

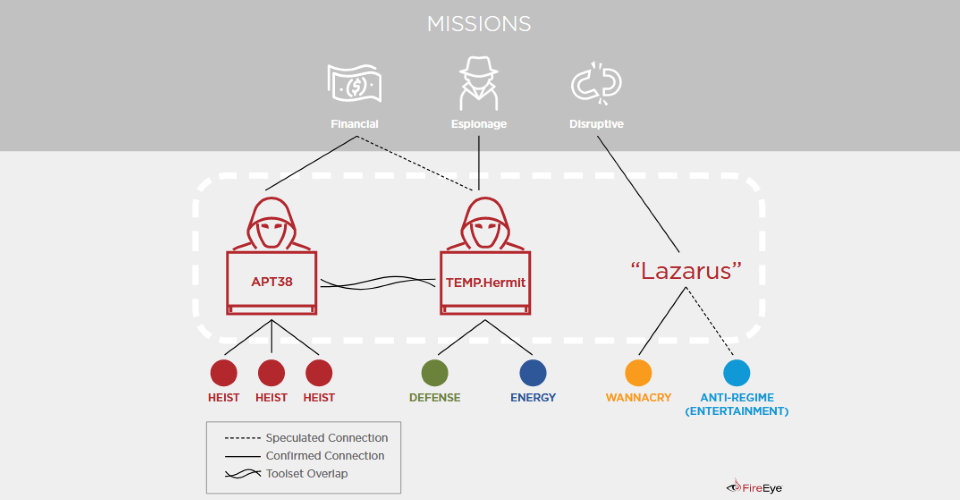
В опубликованном специалистами исследовании видна четка грань между группировками TEMP.Hermit, Lazarus Group (занимаются кибершпионажем) и APT38 (сфокусирована на атаках на финансовую сферу).

Эксперты предоставили наглядную картинку, отражающую специализации этих трех групп:

Первые признаки вредоносной активности APT38 были зафиксированы еще в 2014 году. Деятельность злоумышленников вращалась вокруг взлома банков и других финансовых организаций, а также криптовалютных бирж.

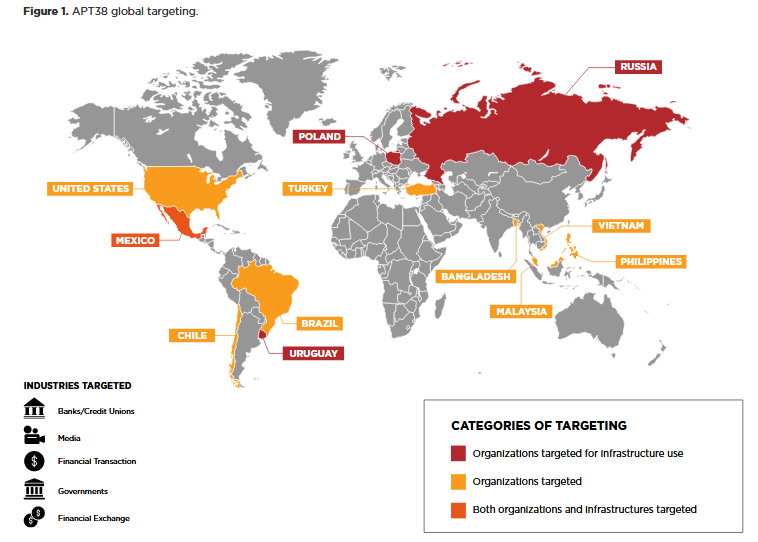
При этом атаки APT38 никогда не ограничивались какой-то определенной странной или рядом стран. По сути, цели группировки могли находится в любой точке мира. Например, сообщалось о зафиксированных атаках в Польше, Малайзии, Вьетнаме и других подобных странах.

Команда FireEye полагает, что киберпреступники пытались похитить в общей сложности 11 миллиардов долларов, однако им удалось украсть только $100 миллионов. Ознакомиться с полной версией отчета FireEye можно по этой ссылке (PDF).

Подпишитесь на новости

Anthropic предупредила об ИИ-червях, угрожающих умной технике

Компактные ИИ-модели могут приблизиться к автономному распространению по слабо защищенным устройствам. Anthropic рассматривает сценарий, в котором модель копируется между узлами и использует их вычислительные ресурсы без постоянной связи с центральным дата-центром.

В исследовании компании показан запуск модели Gemma4-26B-A4B на 15 недорогих Android TV-приставках.

Скорость составила 0,39 токена в секунду. Это медленно для чата, но демонстрирует возможность распределить вычисления между бытовыми устройствами.

Модели с 30 млрд параметров и меньше уже выполняют многие отдельные этапы размножения, однако ошибаются при объединении их в полную цепочку.

В упрощенном эксперименте GLM-5.2 справилась с распространением другой, меньшей модели. Доступ к тестовым устройствам намеренно облегчили: ADB работал без аутентификации. Поэтому результат не доказывает способность автономно заражать произвольную технику в интернете.


Среди протестированных моделей пока нет той, которая одновременно достаточно компактна для выбранных устройств и достаточно способна для надежного полного цикла. По грубой экстраполяции исследователей, такой уровень может стать реальным к концу 2026 года.

Потенциальную распределенную сеть будет сложно остановить одним выключателем. При этом предполагаемое распространение может занимать дни, а не секунды.

RSS: Новости на портале Anti-Malware.ru