



Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Баг в поиске Google ломал ссылки в выдаче для Safari на macOS

Интересный баг был обнаружен в поисковой системе Google. При использовании браузера Safari в системе macOS можно столкнуться с тем, что ссылки в поисковой выдаче будут нерабочими, если в них содержится символ «+».

Например, если одна из ссылок в поисковой выдаче будет вида https://forums.developer.apple.com/search.jspa?q=crash+app+store&view=co..., то при клике на нее пользователь не получит никакого результата.

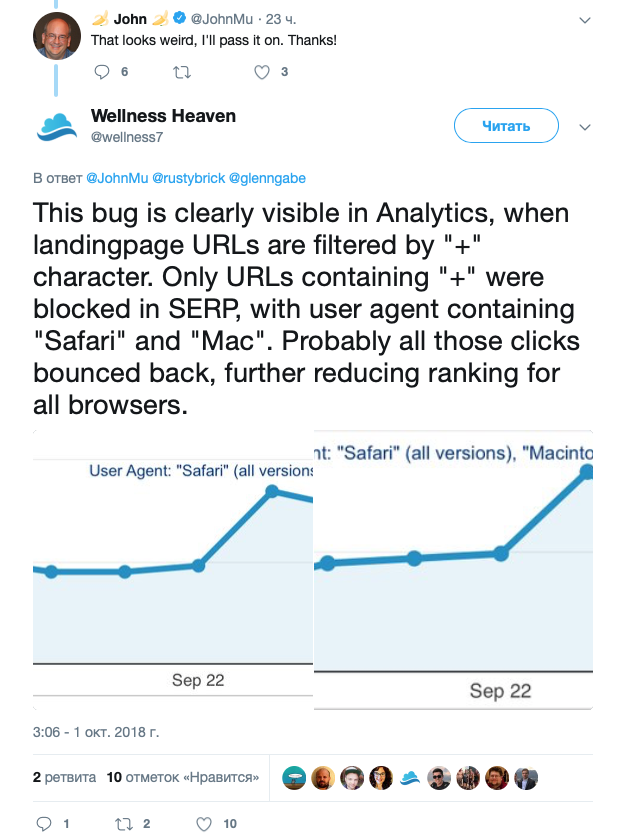
О баге сообщили в Twitter представители Wellness Heaven, заимающейся бизнесом в сфере оздоровительных отелей. В компании обратили внимание, что трафик на их сайт wellness-heaven.de резко упал в районе 28 сентября. Причем снизился именно трафик пользователей Safari.

Информация о проблеме попала к Джону Му, аналитику Google. Му отметил, что баг действительно чрезвычайно странный, и он передаст информацию о нем разработчикам.

Владельцам веб-сайтов, которые внезапно обнаружили резкое падение трафика пользователей Safari, рекомендуется проверить, содержат ли их URL в поисковой выдаче знак «+». Если содержат, нужно будет просто дождаться исправления от интернет-гиганта.

Чуть позже эксперты сообщили, что эта же проблема проявляется у пользователей Firefox 61.0.1 на macOS. А вот Chrome справляется с такими URL.

На прошлой неделе Google наконец ответила на обвинения, которые посыпались в сторону корпорации после того, как стало известно о функции автоматической идентификации пользователя браузера Chrome, если он выполнил вход в любом из сервисов интернет-гиганта. Google обещает реализовать возможность отключения автоматического входа в учетную запись в версии Chrome 70, релиз которой запланирован на середину следующего месяца.

Подпишитесь на новости

Обновите Telegram для Android: версия 13.2.2 закрыла опасную уязвимость

Telegram исправил уязвимость в HTML-виджетах, которые мессенджер открыл для ботов 9 ноября. Через ошибку скрипт из обычного сообщения мог выйти за пределы песочницы и выполнить машинный код на устройстве. Проблема находилась в движке JavaScript QuickJS, который Telegram использует в собственном форке QuickJS-ng.

Патч описан в журнале изменений песочницы виджетов Telegram на GitHub. Парсер QuickJS принимал конструкцию await using в заголовке цикла даже внутри обычных, неасинхронных функций.

В таком случае движок завершал функцию по пути для асинхронного кода и не закрывал ссылки на ее локальные переменные. Вложенные функции после возврата продолжали обращаться к уже освобожденному участку стека. Такой класс ошибок называют use-after-return.

О проблеме сообщили применительно к Telegram для Android 13.2.1, но, по данным Telegram, она затрагивала все платформы, где собирается форк движка. Исправление внесли 10 ноября: теперь парсер выдает синтаксическую ошибку на такую конструкцию. В тот же день вышла версия Telegram для Android 13.2.2.

Уязвимый код попал в основную ветку QuickJS-ng 16 мая вместе с поддержкой явного управления ресурсами. Ошибку описал разработчик Андреас Рёсдал.

9 ноября он опубликовал в репозитории QuickJS-ng аудит безопасности всего движка, проведенный с помощью модели Claude от Anthropic. В отчете 27 находок, уязвимость с await using в нем третья, с высоким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru