



Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Специалисты Netsparker провели исследование безопасности веб-приложений, в ходе которого были просканированы тысячи приложений и веб-сайтов. Особое внимание было уделено количеству и популярности отдельных уязвимостей, которые затрагивают популярные платформы.

Наиболее распространенной уязвимостью, обнаруженной в веб-приложениях с открытым исходным кодом, оказалась Reflected XSS. Она составляет 79 % от общего числа зарегистрированных уязвимостей.

К слову, уязвимости межсайтового скриптинга занимают седьмую строчку в списке топ-10 от проекта OWASP.

Сколько веб-приложений просканировали специалисты Netsparker:

  • Общее количество просканированных приложений составило 154.
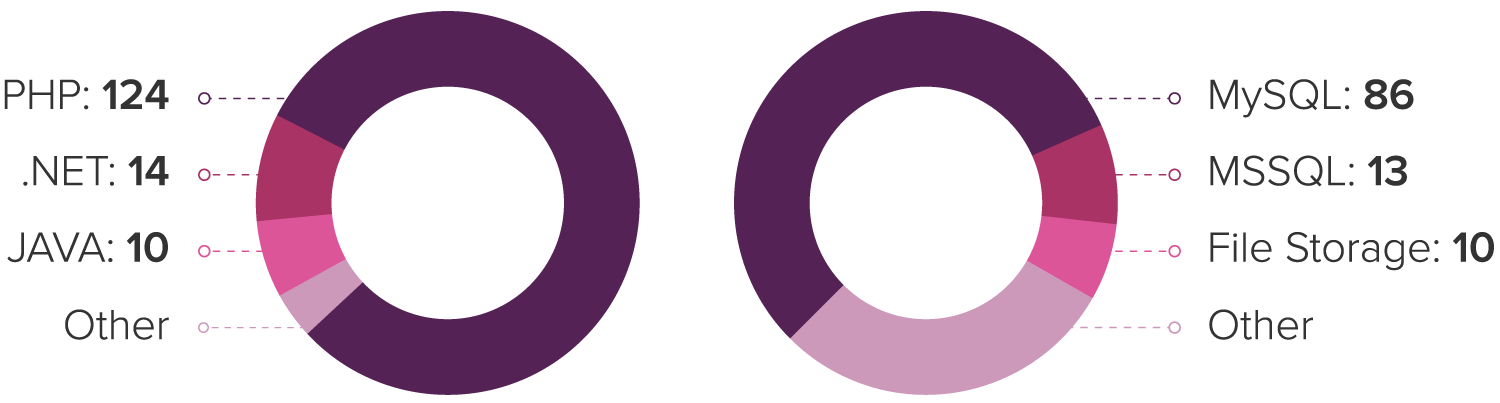
  • Наиболее популярные фреймворки или языки, на которых были разработаны эти приложения: PHP (124), .NET (14) и Java (10).
  • Наиболее популярные сервера базы данных, используемые этими приложениями: MySQL (86), Microsoft SQL Server (13).

А вот такие результаты получили исследователи:

  • Количество уязвимых веб-приложений составило 59. Это более 38 % всех протестированных веб-приложений.
  • Общее количество уязвимостей, обнаруженных Netsparker на этих сайтах с открытым исходным кодом, составило 346.
  • Из 124 отсканированных веб-приложений PHP 53 оказались уязвимы (почти 43 %).
  • Из 14 веб-приложений .NET уязвимы были 4 — 28 %.
  • 10 протестированных веб-приложений Java — только одно уязвимо. Это 10 %.

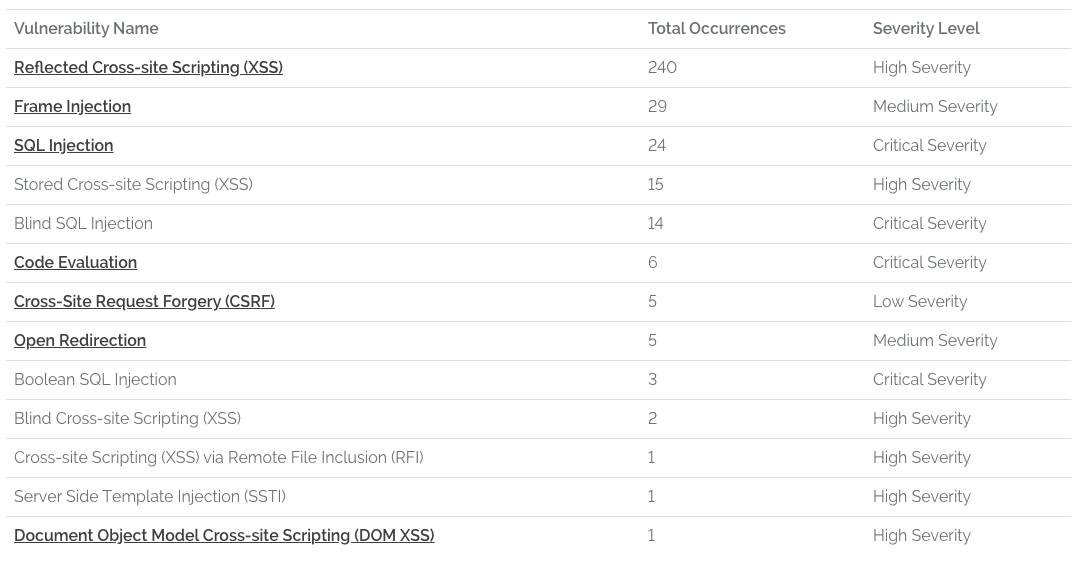
Специалисты Netsparker привели таблицу, в которой отражены типы уязвимостей, количество их обнаружений, а также степень их опасности:

Около 88 % зафиксированных уязвимостей были серьезного или критического уровня опасности.

Исследователи также предоставили статистику самых ненадежных с точки зрения безопасности языков разработки:

  • 43% отсканированных веб-приложений PHP были уязвимы.
  • 28% отсканированных веб-приложений .NET были уязвимы.
  • 10% проверенных веб-приложений Java были уязвимы.

С полным отчетом Netsparker можно ознакомиться по этой ссылке.

Подпишитесь на новости

ИИ стал чаще проверять ваши резюме: как не получить отказ от нейросети

Среди российских компаний, которые применяют ИИ в подборе персонала, доля тех, кто доверяет ему проверку резюме, выросла с 22% в 2025 году до 36% в 2026-м. Кандидатам теперь стоит прямо объяснять, почему они подходят на вакансию: перечислять нужные навыки и подтверждать их примерами выполненных задач.

Такой совет дал генеральный директор платформы ИИИ-агентов «Савви» Антон Бесщетников. Об этом он рассказал «Газете.Ru».

Главная проблема, по словам Бесщетникова, возникает, когда система принимает отсутствие сведений за отсутствие компетенции. Например, кандидат руководил сменой в ресторане, распределял нагрузку и разбирал претензии, но при переходе в клиентский сервис указал в резюме только название прежней должности. Человек мог бы уточнить детали, а автоматическая оценка может закончиться отказом.

При этом ИИ делает первичный отбор последовательнее: задает каждому обязательные вопросы и собирает сведения, которые рекрутер мог упустить. В сферах, где на одну вакансию приходят сотни откликов в день, человек обработать их все не успевает.

Работодателям Бесщетников советует заранее определить, какими ответами или заданиями подтверждается каждый важный навык. Если информации недостаточно, система должна задать уточняющий вопрос, а рекрутер должен видеть, на чем основана оценка. Часть отклоненных резюме стоит пересматривать, иначе компания не узнает, сколько подходящих людей потеряла.

Кандидатам в «Савви» рекомендуют описывать задачи, свои действия и результаты, а при смене отрасли отдельно показывать навыки, которые пригодятся на новом месте. Перед интервью с ИИ стоит выяснить правила использования подсказок и что делать при техническом сбое. Если система неверно распознала ответ, об этом нужно сообщить рекрутеру.

RSS: Новости на портале Anti-Malware.ru