



Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Специалисты Netsparker провели исследование безопасности веб-приложений, в ходе которого были просканированы тысячи приложений и веб-сайтов. Особое внимание было уделено количеству и популярности отдельных уязвимостей, которые затрагивают популярные платформы.

Наиболее распространенной уязвимостью, обнаруженной в веб-приложениях с открытым исходным кодом, оказалась Reflected XSS. Она составляет 79 % от общего числа зарегистрированных уязвимостей.

К слову, уязвимости межсайтового скриптинга занимают седьмую строчку в списке топ-10 от проекта OWASP.

Сколько веб-приложений просканировали специалисты Netsparker:

  • Общее количество просканированных приложений составило 154.
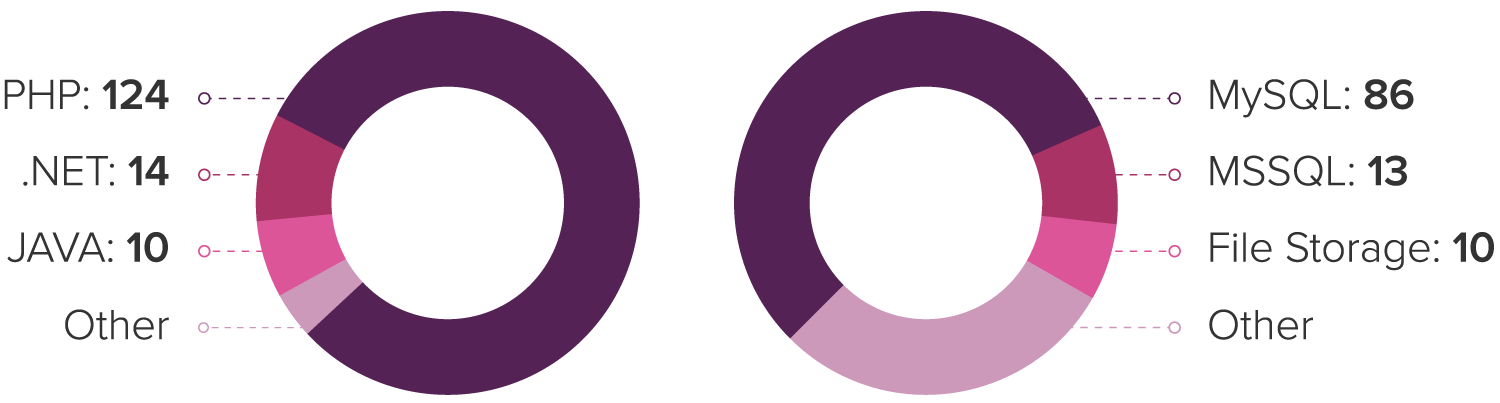
  • Наиболее популярные фреймворки или языки, на которых были разработаны эти приложения: PHP (124), .NET (14) и Java (10).
  • Наиболее популярные сервера базы данных, используемые этими приложениями: MySQL (86), Microsoft SQL Server (13).

А вот такие результаты получили исследователи:

  • Количество уязвимых веб-приложений составило 59. Это более 38 % всех протестированных веб-приложений.
  • Общее количество уязвимостей, обнаруженных Netsparker на этих сайтах с открытым исходным кодом, составило 346.
  • Из 124 отсканированных веб-приложений PHP 53 оказались уязвимы (почти 43 %).
  • Из 14 веб-приложений .NET уязвимы были 4 — 28 %.
  • 10 протестированных веб-приложений Java — только одно уязвимо. Это 10 %.

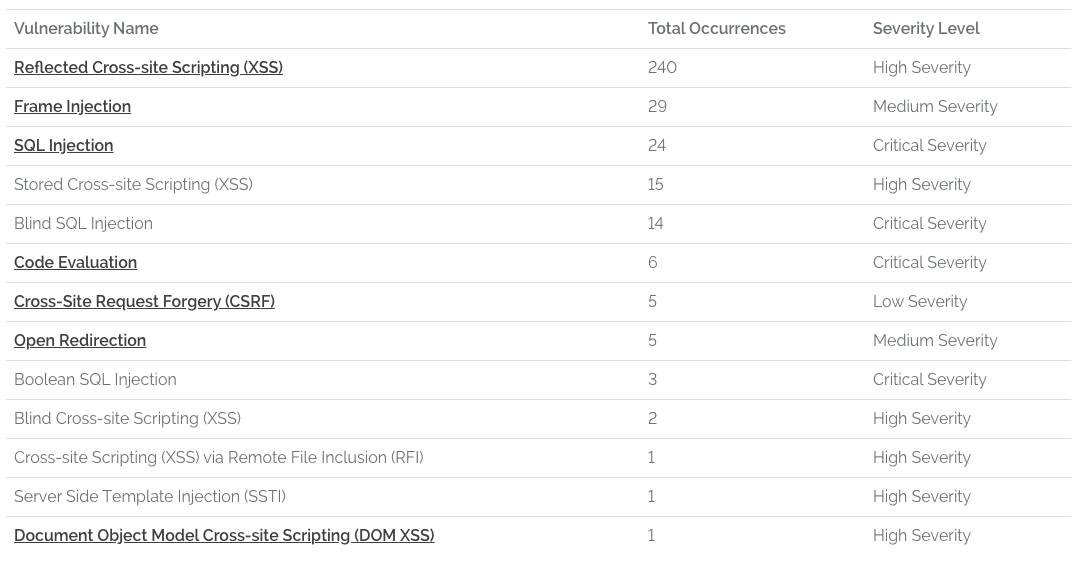
Специалисты Netsparker привели таблицу, в которой отражены типы уязвимостей, количество их обнаружений, а также степень их опасности:

Около 88 % зафиксированных уязвимостей были серьезного или критического уровня опасности.

Исследователи также предоставили статистику самых ненадежных с точки зрения безопасности языков разработки:

  • 43% отсканированных веб-приложений PHP были уязвимы.
  • 28% отсканированных веб-приложений .NET были уязвимы.
  • 10% проверенных веб-приложений Java были уязвимы.

С полным отчетом Netsparker можно ознакомиться по этой ссылке.

Подпишитесь на новости

В России предложили создать общий кодекс против деструктивного контента

Уполномоченный по правам человека в России Яна Лантратова предложила Евразийскому альянсу омбудсменов разработать общий кодекс этики регулирования деструктивного контента. Документ должен защищать детей и подростков в интернете. С предложением она выступила 16 ноября на XI заседании альянса в Москве.

Выступление омбудсмена приводит РАПСИ. По словам Лантратовой, в российском законодательстве до сих пор нет определения деструктивного контента, и это мешает блокировать опасные материалы.

Национальные системы защиты в разных странах сильно отличаются, а цифровые платформы работают поверх границ, поэтому нужны общие подходы. Кодекс мог бы закрепить общее определение деструктивного контента, критерии его оценки и принципы защиты детей. Омбудсмен также предложила создать банк лучших практик разных стран.

Лантратова насчитала не меньше семи направлений деструктивного контента, среди них нормализация насилия, склонение к суициду, кибербуллинг, мошенничество и вербовка подростков в террористические и экстремистские группы.

По ее данным, число уголовных дел о терроризме в отношении подростков, которые Следственный комитет направил в суд, выросло с 86 в 2024 году до 239 в 2025-м. Отдельно она упомянула дипфейки, с помощью которых шантажируют детей.

Самым перспективным омбудсмен назвала подход, основанный на работе с платформами. Запретительная модель, по ее словам, несет риски, потому что запреты вызывают у детей интерес, а возрастные ограничения на регистрацию в соцсетях подростки обходят.

В заседании участвовали омбудсмены Бахрейна, Ирана, Казахстана, Киргизии, Монголии, Таджикистана, Узбекистана и Шри-Ланки, представители Сербии и Армении подключились по видеосвязи.

RSS: Новости на портале Anti-Malware.ru