



Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Reflected XSS — лидер среди уязвимостей в веб-приложениях

Специалисты Netsparker провели исследование безопасности веб-приложений, в ходе которого были просканированы тысячи приложений и веб-сайтов. Особое внимание было уделено количеству и популярности отдельных уязвимостей, которые затрагивают популярные платформы.

Наиболее распространенной уязвимостью, обнаруженной в веб-приложениях с открытым исходным кодом, оказалась Reflected XSS. Она составляет 79 % от общего числа зарегистрированных уязвимостей.

К слову, уязвимости межсайтового скриптинга занимают седьмую строчку в списке топ-10 от проекта OWASP.

Сколько веб-приложений просканировали специалисты Netsparker:

  • Общее количество просканированных приложений составило 154.
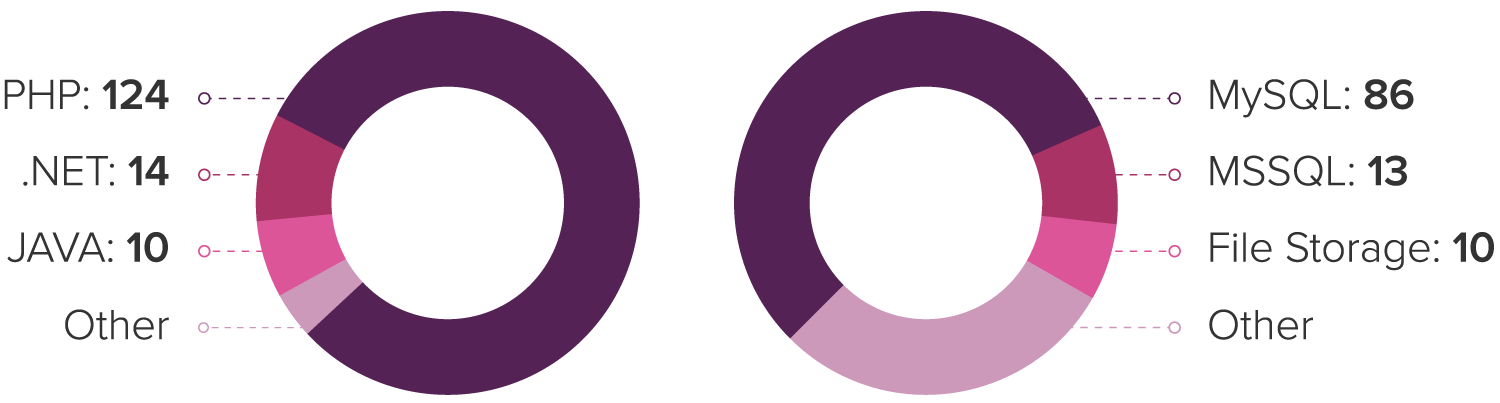
  • Наиболее популярные фреймворки или языки, на которых были разработаны эти приложения: PHP (124), .NET (14) и Java (10).
  • Наиболее популярные сервера базы данных, используемые этими приложениями: MySQL (86), Microsoft SQL Server (13).

А вот такие результаты получили исследователи:

  • Количество уязвимых веб-приложений составило 59. Это более 38 % всех протестированных веб-приложений.
  • Общее количество уязвимостей, обнаруженных Netsparker на этих сайтах с открытым исходным кодом, составило 346.
  • Из 124 отсканированных веб-приложений PHP 53 оказались уязвимы (почти 43 %).
  • Из 14 веб-приложений .NET уязвимы были 4 — 28 %.
  • 10 протестированных веб-приложений Java — только одно уязвимо. Это 10 %.

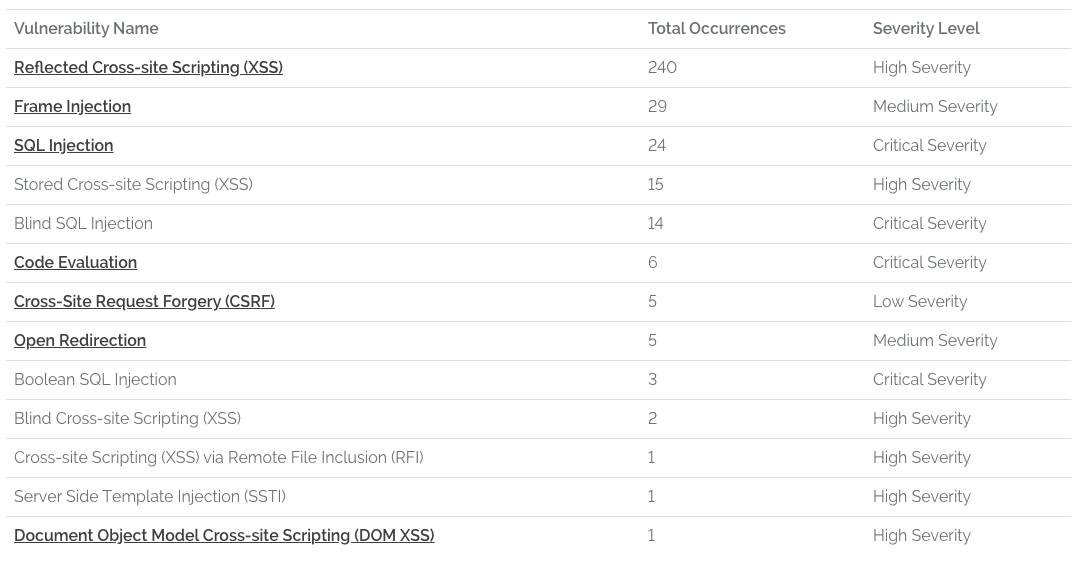
Специалисты Netsparker привели таблицу, в которой отражены типы уязвимостей, количество их обнаружений, а также степень их опасности:

Около 88 % зафиксированных уязвимостей были серьезного или критического уровня опасности.

Исследователи также предоставили статистику самых ненадежных с точки зрения безопасности языков разработки:

  • 43% отсканированных веб-приложений PHP были уязвимы.
  • 28% отсканированных веб-приложений .NET были уязвимы.
  • 10% проверенных веб-приложений Java были уязвимы.

С полным отчетом Netsparker можно ознакомиться по этой ссылке.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru