



Новый баг Firefox приводит к сбою в работе браузера и системы

Новый баг Firefox приводит к сбою в работе браузера и системы

Новый баг Firefox приводит к сбою в работе браузера и системы

Исследователь в области безопасности обнаружил недостаток, который приводит к сбою в работе браузера Firefox, а иногда и к сбою самой системы, в которой установлен уязвимый интернет-обозреватель.

О проблеме сообщил эксперт Сабри Хаддуш, который на днях также опубликовал информацию о новой CSS-атаке, которая приводит к сбою в работе iPhone.

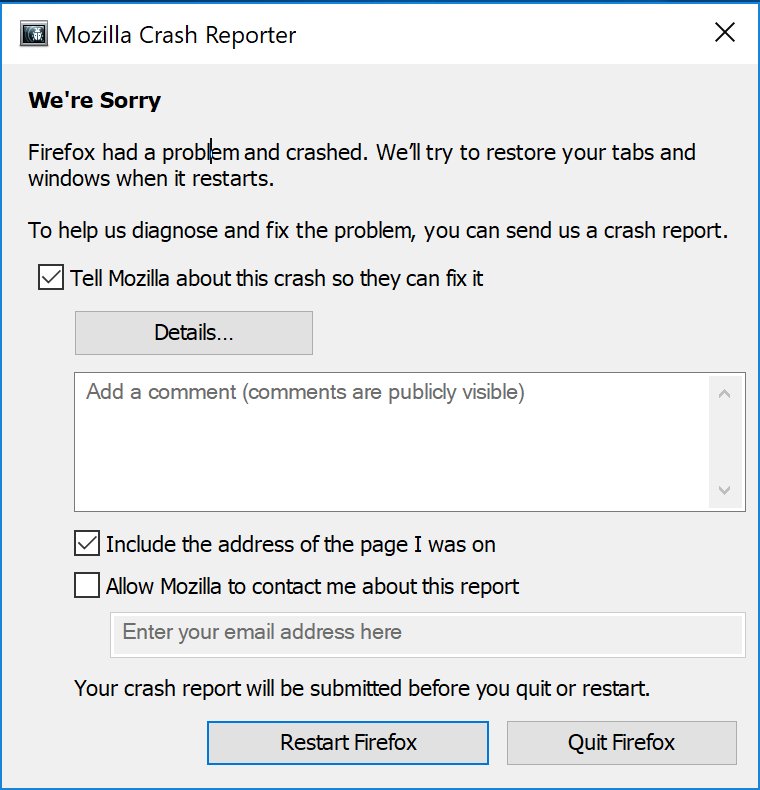
Хаддуш поделился своими наблюдениями в Twitter, уточнив, что баг приводит к проблемам в работе процесса Firefox в системах macOS и Linux. Специалист прикрепил скриншот отчета о сбое в работе программы:

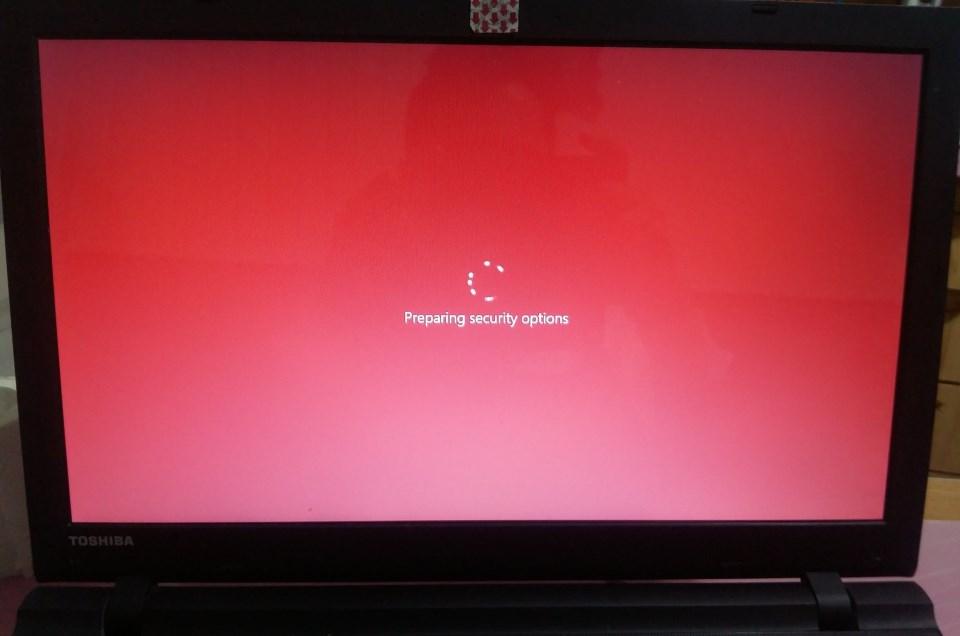
На системах Windows недостаток проявляет себя куда хуже — пользователям приходится осуществлять «жесткую» перезагрузку, так как операционная система полностью зависает и совершенно не реагирует на команды.

Согласно последним наблюдениям, баг присутствует в актуальной стабильной версии Firefox и версии для разработчиков. Код, доказывающий наличие бага, был опубликован (при переходе по ссылке браузер не пострадает) экспертом на GitHub.

Хаддуш недавно занялся изучением WebKit на предмет наличия в нем уязвимостей. Периодически специалист публикует свои выводы. На прошлой неделе Хаддуш Хаддуш пояснил, что сотни вложенных элементов вроде тегов <div> внутри свойства backdrop-filter в CSS могут использовать все ресурсы устройства на iOS и вызвать сбой в ядре (kernel panic).

Подпишитесь на новости

Яндекс Станцию взломали без вскрытия, корпорация уже выпускает патч

Энтузиасты нашли способ получить root-доступ к собственной «Яндекс Станции» через ошибку в системе доверенных сертификатов. Разбирать колонку для этого не понадобилось. Алису попросили включить музыку, а владельцы заодно решили разобраться, кто здесь администратор.

Яндекс подтвердил уязвимость в комментарии «Код.ру». Техногигант уже распространяет обновление, которое должно закрыть найденный способ доступа.

Root — это права суперпользователя, позволяющие менять программное обеспечение устройства с гораздо меньшими ограничениями. Для любителей экспериментов такая находка открывает больше возможностей, чем стандартные настройки умной колонки.

При этом в Яндексе подчёркивают: описанный способ позволял получить контроль именно над собственной Станцией. По оценке компании, доступ к чужому устройству до обновления был почти невозможен, а после установки исправления исключён. Поэтому объявлять все колонки готовыми устройствами для удалённой прослушки оснований нет.

Представители Яндекса также отметили, что владельцы и раньше могли экспериментировать со своими устройствами — разобрать колонку и установить собственную прошивку. Новая находка позволила обойтись без вскрытия корпуса.

Отдельно компания работает над сценарием со сбросом до заводских настроек. Его подробности в публикации не раскрыты, поэтому считать этот вопрос окончательно закрытым пока рано.

RSS: Новости на портале Anti-Malware.ru