



Новый баг Firefox приводит к сбою в работе браузера и системы

Новый баг Firefox приводит к сбою в работе браузера и системы

Новый баг Firefox приводит к сбою в работе браузера и системы

Исследователь в области безопасности обнаружил недостаток, который приводит к сбою в работе браузера Firefox, а иногда и к сбою самой системы, в которой установлен уязвимый интернет-обозреватель.

О проблеме сообщил эксперт Сабри Хаддуш, который на днях также опубликовал информацию о новой CSS-атаке, которая приводит к сбою в работе iPhone.

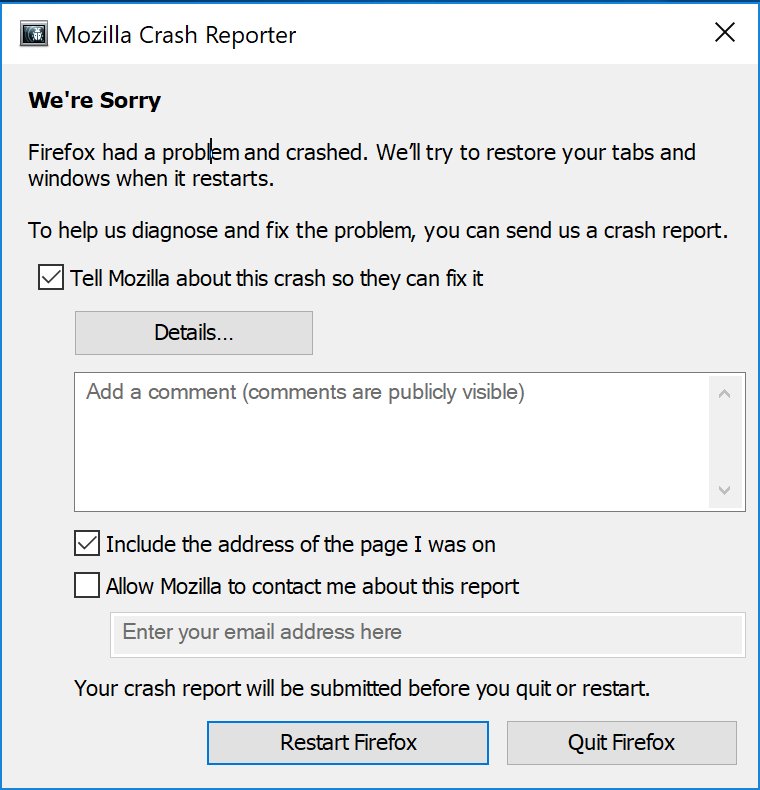
Хаддуш поделился своими наблюдениями в Twitter, уточнив, что баг приводит к проблемам в работе процесса Firefox в системах macOS и Linux. Специалист прикрепил скриншот отчета о сбое в работе программы:

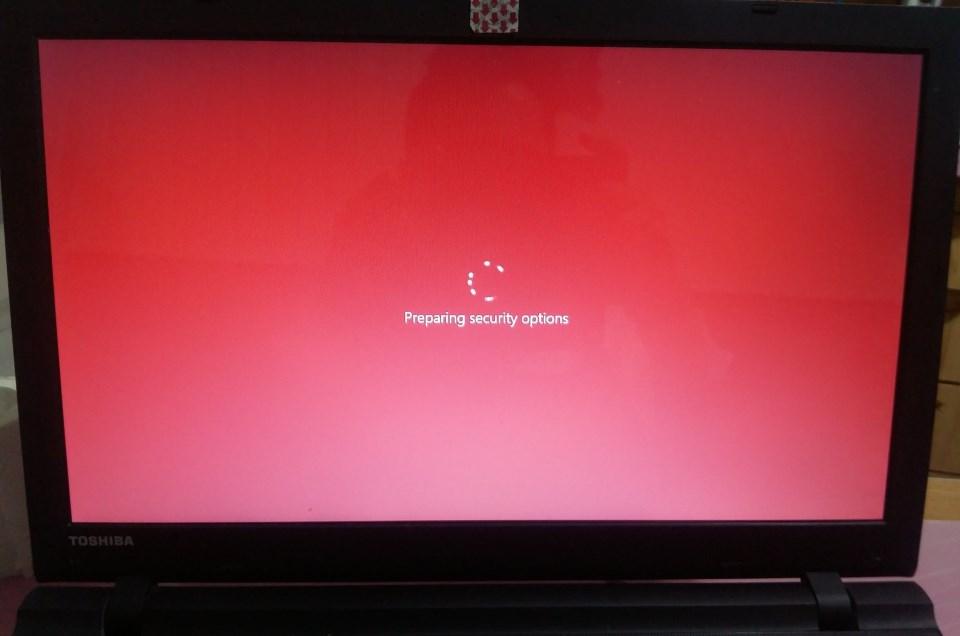
На системах Windows недостаток проявляет себя куда хуже — пользователям приходится осуществлять «жесткую» перезагрузку, так как операционная система полностью зависает и совершенно не реагирует на команды.

Согласно последним наблюдениям, баг присутствует в актуальной стабильной версии Firefox и версии для разработчиков. Код, доказывающий наличие бага, был опубликован (при переходе по ссылке браузер не пострадает) экспертом на GitHub.

Хаддуш недавно занялся изучением WebKit на предмет наличия в нем уязвимостей. Периодически специалист публикует свои выводы. На прошлой неделе Хаддуш Хаддуш пояснил, что сотни вложенных элементов вроде тегов <div> внутри свойства backdrop-filter в CSS могут использовать все ресурсы устройства на iOS и вызвать сбой в ядре (kernel panic).

Подпишитесь на новости

PHP-уязвимости пытались эксплуатировать за четыре дня до раскрытия

История PHP2Shell получила продолжение: попытку эксплуатации зафиксировали ещё 17 октября — за четыре дня до публичного раскрытия уязвимостей и выхода патчей. Параллельно OpenAI рассказала, что одну из критических брешей исследователи обнаружили с помощью GPT‑5.6 Sol.

Пока защитники готовили обновления, кто-то уже проверял чужие серверы на прочность.

О ранней попытке атаки сообщила Amazon Threat Intelligence. Её обнаружили в телеметрии сети ловушек MadPot. Запрос пришёл с адреса коммерческой сети анонимизации; откуда отправитель получил сведения об эксплуатации до раскрытия, неизвестно.

Утром 21 октября Amazon заметила новые попытки с разными полезными нагрузками и инфраструктурой — это указывает на нескольких участников. Успех этих ранних атак на реальных системах не установлен.

После публикации исправлений новые демонстрационные эксплойты появились за считаные часы и почти сразу пошли в ход против сенсоров компании.

Вторая новость — роль ИИ. Как отметили в OpenAI, команда Calif выявила критическую уязвимость с помощью GPT‑5.6 Sol в рамках инициативы Patch the Planet. Wiz независимо обнаружила и сообщила об обеих брешах. Исправления готовили разработчики PHP при поддержке исследователей и инфраструктурных компаний.

Доказательств, что атакующие тоже использовали ИИ, в этих сообщениях нет. Amazon рекомендует проверять следы компрометации как минимум с 17 октября. Патч закрывает брешь, а выяснять, кто успел войти раньше, придётся отдельно.

RSS: Новости на портале Anti-Malware.ru