



Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare вчера запустила сервис под названием Cloudflare Onion Service, который поможет отличить ботов от легитимного трафика Tor. Основным преимуществом нового сервиса является отсутствие необходимости в CAPTCHA при доступе к сайту, защищенному Cloudflare, через Tor.

Cloudflare воспользовалась услугой команды Tor, которая реализовала небольшое изменение в бинарнике браузера. Следовательно, нововведение будет работать только с современными версиями — Tor Browser 8.0 и недавно вышедшей версией для Android.

Пользователям, которые устали от постоянной проверки reCAPTCHA, рекомендуется обновиться до новых версий.

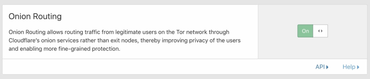
Cloudflare Onion Service абсолютно бесплатна для всех пользователей Cloudflare. Ей можно воспользоваться, активировав опцию «Onion Routing» на вкладке «Crypto» панели Cloudflare:

Таким образом, давний спор команды Tor с Cloudflare наконец разрешится. Напомним, что Tor Project обвинил Cloudflare в причинении вреда трафику Tor. Cloudflare ответила, что постоянно отображает пользователям CAPTCHA по той причине, что 94 % всего трафика Tor были либо автоматическими ботами, либо происходили от злоумышленников.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru