



Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare нашла замену CAPTCHA для пользователей Tor

Cloudflare вчера запустила сервис под названием Cloudflare Onion Service, который поможет отличить ботов от легитимного трафика Tor. Основным преимуществом нового сервиса является отсутствие необходимости в CAPTCHA при доступе к сайту, защищенному Cloudflare, через Tor.

Cloudflare воспользовалась услугой команды Tor, которая реализовала небольшое изменение в бинарнике браузера. Следовательно, нововведение будет работать только с современными версиями — Tor Browser 8.0 и недавно вышедшей версией для Android.

Пользователям, которые устали от постоянной проверки reCAPTCHA, рекомендуется обновиться до новых версий.

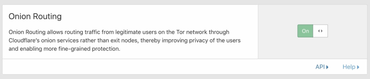
Cloudflare Onion Service абсолютно бесплатна для всех пользователей Cloudflare. Ей можно воспользоваться, активировав опцию «Onion Routing» на вкладке «Crypto» панели Cloudflare:

Таким образом, давний спор команды Tor с Cloudflare наконец разрешится. Напомним, что Tor Project обвинил Cloudflare в причинении вреда трафику Tor. Cloudflare ответила, что постоянно отображает пользователям CAPTCHA по той причине, что 94 % всего трафика Tor были либо автоматическими ботами, либо происходили от злоумышленников.

Подпишитесь на новости

Positive Education научит разработчиков безопасно работать с ИИ-агентами

ИИ-агенту доверили репозиторий, команды и доступ к инструментам, теперь бы убедиться, что вместе с кодом он не написал компании новые проблемы. Positive Education, центр практического обучения Positive Technologies, представил на Positive Security Day (PSD) спринт по безопасной разработке с ИИ-агентами. Программу показали на главной ежегодной конференции компании о технологиях и проектах, которые меняют кибербезопасность.

Первый поток «Безопасной разработки с ИИ-агентами» стартует 23 ноября онлайн.

Обучение займёт три недели — около 40 часов, основную часть которых отведут практике. Регистрация уже открыта.

Участники разберут два сценария: использование готовых кодинг-агентов и создание собственных агентных систем. В программе — моделирование угроз, управление контекстом и правами доступа, защита памяти, секретов и внешних инструментов. Отдельно займутся проверкой сгенерированного кода и обязательными проверками безопасности перед выпуском.

Послушать лекции и разойтись не получится: участникам предстоит провести аудит готовых проектов, найти и исправить уязвимости. В финале — создать собственного ИИ-агента и проверить его безопасность перед запуском.

Спринт рассчитан на разработчиков, AppSec- и DevSecOps-инженеров, архитекторов, инженеров и владельцев ИИ-проектов. Программу подготовили практикующие эксперты Positive Technologies на основе задач из реальных проектов.

RSS: Новости на портале Anti-Malware.ru