



Маскирующиеся под техподдержку жулики закрепились на Microsoft TechNet

Маскирующиеся под техподдержку жулики закрепились на Microsoft TechNet

Маскирующиеся под техподдержку жулики закрепились на Microsoft TechNet

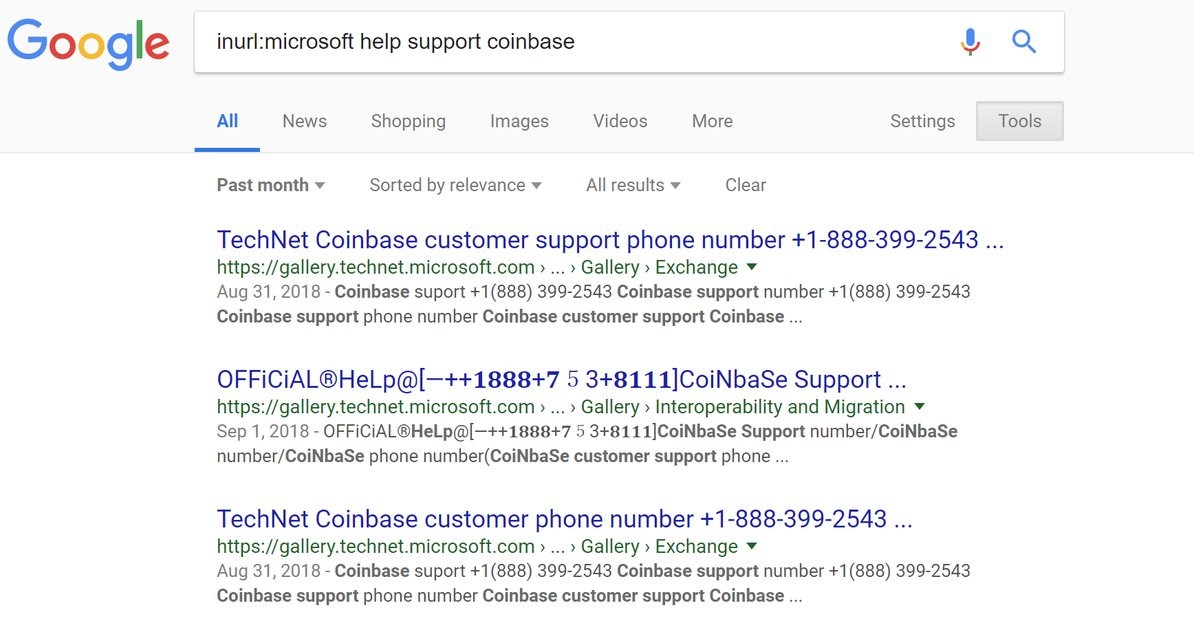
Мошенники, притворяющиеся технической поддержкой, создали более 3000 страниц на портале Microsoft TechNet, что позволяет им продвигать свои сомнительные услуги. Причина такого поведения кроется в том, что это помогает мошенникам повысить репутацию от домена microsoft.com — их ссылки будут появляться выше в поисковой выдаче.

Мошеннические страницы были созданы на платформе Microsoft TechNet, большинство преступников использовали поддомен gallery.technet.microsoft.com.

«Мне удалось найти в общей сложности 3090 вредоносных ссылок в выдаче. Например, на прошлой неделе были созданы двенадцать новых», — объясняет исследователь Коди Джонстон, который обнаружил вредоносную активность.

«Кажется, они пытаются маскироваться под техническую поддержку, предоставляемую криптовалютными сервисами вроде Binance или Bittrex. Также я отметил маскировку под Google Wallet и Instagram».

Исследователь сразу же связался с Microsoft через Twitter. Сотрудники корпорации в тот же день приняли все необходимые меры, удалив мошеннические страницы. Однако некоторое время злонамеренные ссылки все еще присутствовали в выдаче, так как оставались закешированными.

Подпишитесь на новости

Apple начнёт сканировать фото и файлы iCloud по публичным ссылкам

Поделиться файлом со всеми, у кого есть ссылка, теперь означает пригласить на просмотр ещё и Apple. Начиная с iOS 27.3, iPadOS 27.3, macOS 27.3 и visionOS 27.3 компания будет проверять такой контент в iCloud на наличие вредоносных материалов.

Новые правила Apple описала в официальном документе. Изменение касается фотографий и файлов, для которых выбран доступ «Всем, у кого есть ссылка».

Проверка всей личной медиатеки или каждого документа, просто загруженного в iCloud, в этом анонсе не заявлена. Приглашение конкретных пользователей — отдельный вариант обмена.

Apple также напоминает: у контента с публичным доступом по ссылке нет сквозного шифрования. Даже включённая Advanced Data Protection у владельца или получателей этого не меняет.

Если материал признают вредоносным, компания оставляет за собой право ограничить его размещение, изменить или удалить. Возможны и меры против Apple Account: блокировка аккаунта, запрет регистрации нового на тот же телефон или адрес почты, а при необходимости — обращение к правоохранителям.

При этом подробного определения вредоносного контента Apple не привела. Будут ли проверять ранее созданные ссылки, тоже не уточняется.

RSS: Новости на портале Anti-Malware.ru