



Маскирующиеся под техподдержку жулики закрепились на Microsoft TechNet

Маскирующиеся под техподдержку жулики закрепились на Microsoft TechNet

Маскирующиеся под техподдержку жулики закрепились на Microsoft TechNet

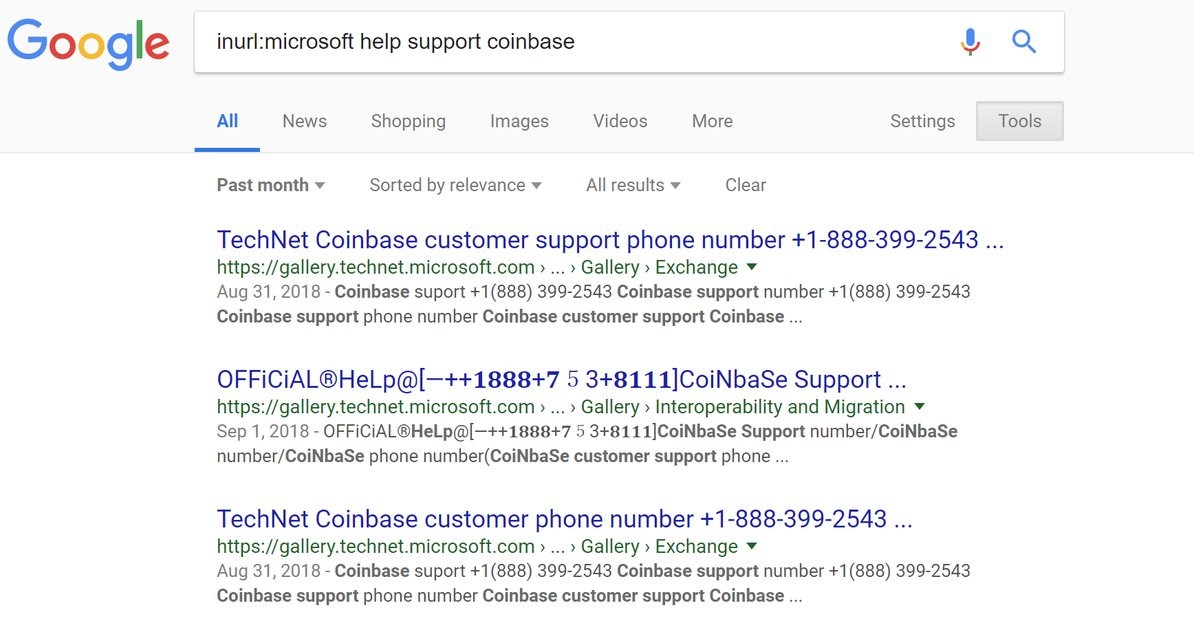
Мошенники, притворяющиеся технической поддержкой, создали более 3000 страниц на портале Microsoft TechNet, что позволяет им продвигать свои сомнительные услуги. Причина такого поведения кроется в том, что это помогает мошенникам повысить репутацию от домена microsoft.com — их ссылки будут появляться выше в поисковой выдаче.

Мошеннические страницы были созданы на платформе Microsoft TechNet, большинство преступников использовали поддомен gallery.technet.microsoft.com.

«Мне удалось найти в общей сложности 3090 вредоносных ссылок в выдаче. Например, на прошлой неделе были созданы двенадцать новых», — объясняет исследователь Коди Джонстон, который обнаружил вредоносную активность.

«Кажется, они пытаются маскироваться под техническую поддержку, предоставляемую криптовалютными сервисами вроде Binance или Bittrex. Также я отметил маскировку под Google Wallet и Instagram».

Исследователь сразу же связался с Microsoft через Twitter. Сотрудники корпорации в тот же день приняли все необходимые меры, удалив мошеннические страницы. Однако некоторое время злонамеренные ссылки все еще присутствовали в выдаче, так как оставались закешированными.

Подпишитесь на новости

GhostMap вызывает сбои Android в цикле, достаточно установить приложение

Ни разрешений, ни запуска: специально подготовленному приложению достаточно оказаться в системе, чтобы Android застрял на загрузочной анимации. Исследователи из Bitdefender обнаружили ошибку GhostMap, вызывающую бесконечные падения системного процесса.

Подробности эксперимента команда опубликовала в своём исследовании. Проблема возникает при обработке APK — пакета установки Android.

Системные библиотеки по-разному интерпретируют параметры ZIP-архива, из-за чего чтение повреждённого ресурса может аварийно завершить процесс.

В демонстрации такой ресурс читает system_server. Android перезапускает процесс, тот снова обращается к тому же файлу и снова падает. Само приложение при этом не содержит исполняемого кода.

По данным Bitdefender, ошибка воспроизводится начиная с Android 10. Цикл сбоев показали на Pixel 10 с Android 17 и патчем безопасности от 5 августа 2026 года. Безопасный режим не помог.

Восстановление может потребовать сброса к заводским настройкам с потерей локальных данных. Удаление проблемного файла через ADB иногда возможно, но USB-отладка должна быть включена заранее, а окно для вмешательства ограничено.

На момент публикации патча нет. По словам исследователей, Google сначала закрыла обращение как невоспроизводимое, а после повторного отчёта передала её профильной команде для возможного устранения в будущей версии.

Атак с таким циклом сбоев Bitdefender пока не наблюдала.

RSS: Новости на портале Anti-Malware.ru