



Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

Более 40% компьютеров АСУ были атакованы в первой половине 2018 года

В первой половине 2018 года решения «Лаборатории Касперского» зафиксировали атаки вредоносного ПО на более чем 40% компьютеров АСУ. В большей степени пострадали Вьетнам, Алжир и Марокко, а самой безопасной оказалась Дания. Эти данные приводятся в отчёте Kaspersky Lab ICS CERT о ландшафте угроз для систем промышленной автоматизации в первом полугодии 2018 года.

Кибератаки на промышленные компьютеры считаются чрезвычайно опасной угрозой, поскольку они могут приводить к финансовым потерям и простою производства. Более того, подобные инциденты на предприятиях могут серьёзно подорвать социальное благосостояние, экологию и макроэкономику всего региона.

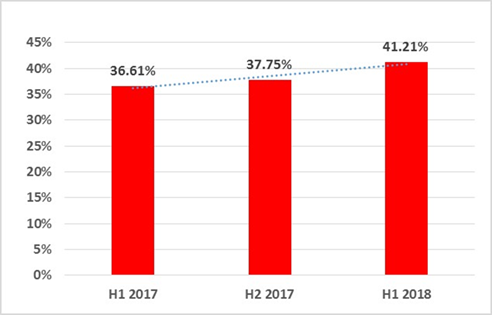
Статистика, собранная исследователями «Лаборатории Касперского», показывает, что в первой половине 2018 года 41,2% компьютеров АСУ были атакованы по меньшей мере один раз. И этот показатель продолжает расти: за последние полгода он увеличился с 37,75% до 41,21%.

Статистика показывает, что в развивающихся странах наибольший процент промышленных устройств, пострадавших от киберугроз. Ведущими странами по количеству компьютеров АСУ, атакованных в 2018 году, оказались Вьетнам (75,1%), Алжир (71,6%) и Марокко (64,8%). Что касается самых безопасных в этом плане государств, ими стали Дания (14%), Ирландия (14,4%) и Швейцария (15,9%).

В России наблюдается снижение количества атакованных компьютеров АСУ: за отчётный период этот показатель составил 45% – на 2 п.п. меньше, чем во втором полугодии 2017 года. При этом Россия заняла первое место среди всех европейских стран по проценту атакованных компьютеров АСУ.

Основным источником заражений устройств в технологической инфраструктуре компаний по-прежнему остаётся интернет: в первой половине 2018 года на 27% компьютеров АСУ были заблокированы угрозы, источником которых являлась Сеть. Второе место занимают съёмные носители (8,4%), а третье – почтовые программы (3,8%).

«Процент кибератак на компьютеры АСУ вызывает беспокойство. Наш совет – уделять внимание безопасности систем с самого начала интеграции, когда их элементы впервые подключаются к интернету: пренебрежение защитными решениями на данном этапе может привести к плачевным последствиям», – отметил Кирилл Круглов, эксперт команды ICS CERT «Лаборатории Касперского».

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru