



Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

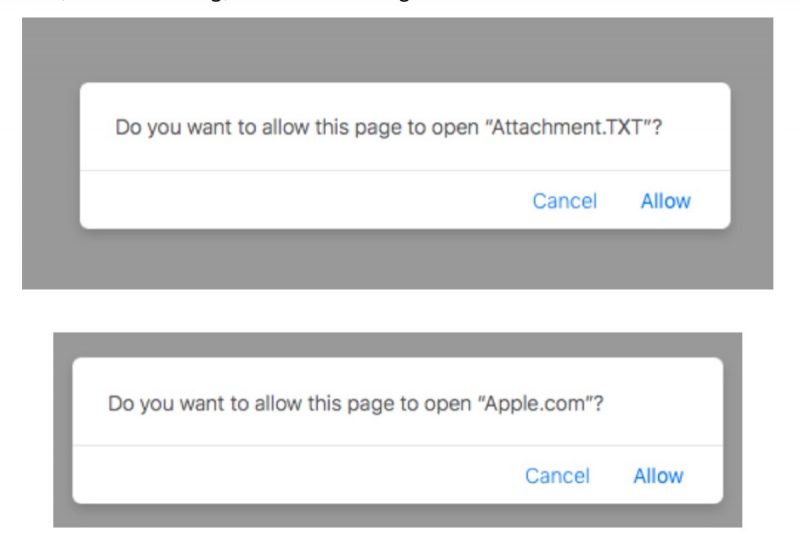
Известный исследователь в области безопасности Патрик Уордл продемонстрировал уязвимость браузера Safari в операционной системе macOS — злоумышленник может удаленно заразить компьютер жертвы с помощью эксплуатации всплывающий окон вида «Do you want to allow...» («Хотите ли вы разрешить...»).

Сама атака производится в момент посещения пользователем определенного веб-сайта. Уордл объясняет, что эксплойт использует обработчики документов, которые запрашивают разрешение на открытие ссылки или файла в другом приложении.

Например, когда файлы в формате PDF надо просмотреть в режиме предварительного просмотра. Обработчики URL-адресов работают аналогичным образом — уведомляя macOS о том, что они могут принять определенные форматы файлов.

Таким образом, злоумышленник может заманить пользователя на сайт, где будет лежать ZIP-файл, который автоматически загрузится и распакуется, в результате этого злонамеренная составляющая будет зарегистрирована в файловой системе пользователя.

«Как только жертва посещает определенный сайт, мы запускаем загрузку архива .zip, который содержит вредоносное приложение. Если жертва использует Safari, архив будет автоматически распакован, так как операционная система Apple имеет тенденцию автоматически открывать “безопасные” файлы», — объясняет эксперт.

«Такая особенность работы системы является ключевым моментом, так как вредоносное приложение мигом попадет в файловую систему пользователя».

На следующем этапе вредоносная веб-страница запустит код, который сможет загружать или просматривать пользовательскую схему URL. Это позволит заставить macOS активировать обработчик URL и запустить приложение.

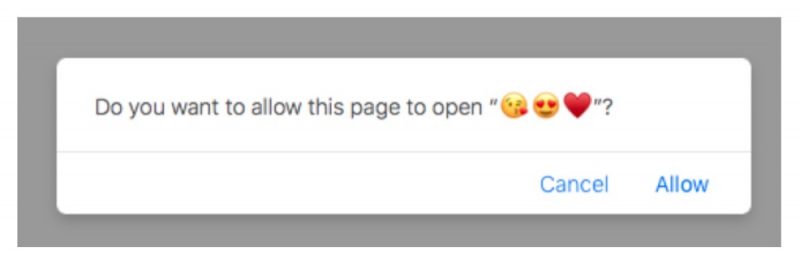
Это действие активируется с помощью диалогового окна Safari, которые включает опции «Разрешить» и «Отменить». Однако всплывающий текст и параметры в этом случае полностью контролируются злоумышленником, что позволяет запутать и обмануть пользователя.

Исследователь рекомендует пользователям отключить распаковку «безопасных» файлов.

Подпишитесь на новости

Камеры на работе: суд отказался восстановить заклеивавшую их сотрудницу

Первый кассационный суд общей юрисдикции признал законным увольнение ветеринарного врача из Брянска, которая заклеивала камеры в лечебнице. Сначала сотруднице объявили выговор. Она ознакомилась с приказом, но продолжила закрывать объективы, после этого работодатель её уволил.

Как рассказывает «Российская газета» со ссылкой на материалы суда, женщина объясняла свои действия защитой частной жизни: камеры якобы охватывали кабинет целиком и мешали переодеваться.

Однако при разбирательстве выяснилось, что для переодевания и приёма пищи было оборудовано отдельное помещение, которое в кадр не попадало. Камеры снимали входную дверь и рабочую зону. Аргумент о вмешательстве в частную жизнь суд не убедил.

Проверку провело и управление Роскомнадзора по Брянской области. Нарушений законодательства о персональных данных ведомство не обнаружило.

В лечебнице действовало положение, запрещавшее устанавливать камеры в туалетах, раздевалках, комнатах отдыха и столовой. Проверяющие установили, что эти ограничения соблюдаются.

Юрист Марина Воронцова пояснила изданию: видеонаблюдение на работе необходимо оформить локальным нормативным актом, а сотрудников ознакомить с ним под подпись. Работодатель также должен обеспечить хранение записей.

RSS: Новости на портале Anti-Malware.ru