



Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

Эксплойт для Safari в macOS позволяет удаленно запустить вредонос

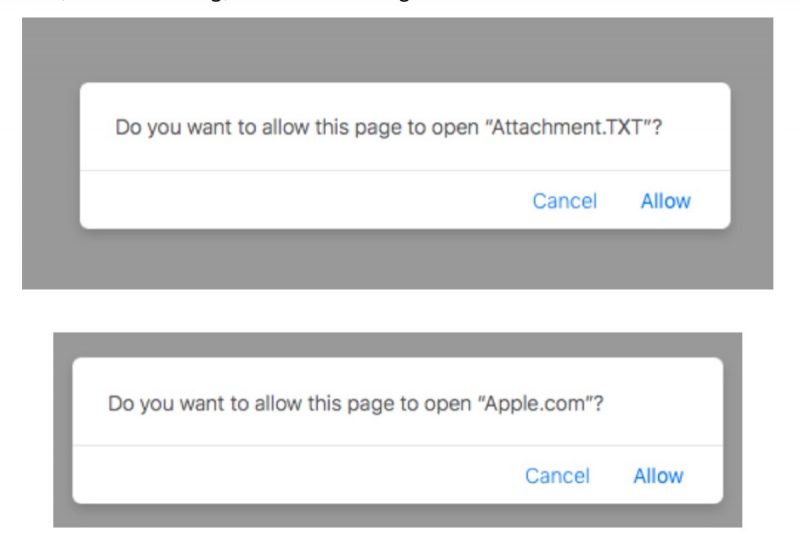
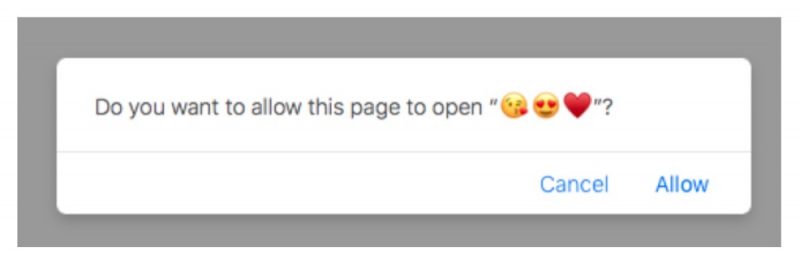
Известный исследователь в области безопасности Патрик Уордл продемонстрировал уязвимость браузера Safari в операционной системе macOS — злоумышленник может удаленно заразить компьютер жертвы с помощью эксплуатации всплывающий окон вида «Do you want to allow...» («Хотите ли вы разрешить...»).

Сама атака производится в момент посещения пользователем определенного веб-сайта. Уордл объясняет, что эксплойт использует обработчики документов, которые запрашивают разрешение на открытие ссылки или файла в другом приложении.

Например, когда файлы в формате PDF надо просмотреть в режиме предварительного просмотра. Обработчики URL-адресов работают аналогичным образом — уведомляя macOS о том, что они могут принять определенные форматы файлов.

Таким образом, злоумышленник может заманить пользователя на сайт, где будет лежать ZIP-файл, который автоматически загрузится и распакуется, в результате этого злонамеренная составляющая будет зарегистрирована в файловой системе пользователя.

«Как только жертва посещает определенный сайт, мы запускаем загрузку архива .zip, который содержит вредоносное приложение. Если жертва использует Safari, архив будет автоматически распакован, так как операционная система Apple имеет тенденцию автоматически открывать “безопасные” файлы», — объясняет эксперт.

«Такая особенность работы системы является ключевым моментом, так как вредоносное приложение мигом попадет в файловую систему пользователя».

На следующем этапе вредоносная веб-страница запустит код, который сможет загружать или просматривать пользовательскую схему URL. Это позволит заставить macOS активировать обработчик URL и запустить приложение.

Это действие активируется с помощью диалогового окна Safari, которые включает опции «Разрешить» и «Отменить». Однако всплывающий текст и параметры в этом случае полностью контролируются злоумышленником, что позволяет запутать и обмануть пользователя.

Исследователь рекомендует пользователям отключить распаковку «безопасных» файлов.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru