



Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

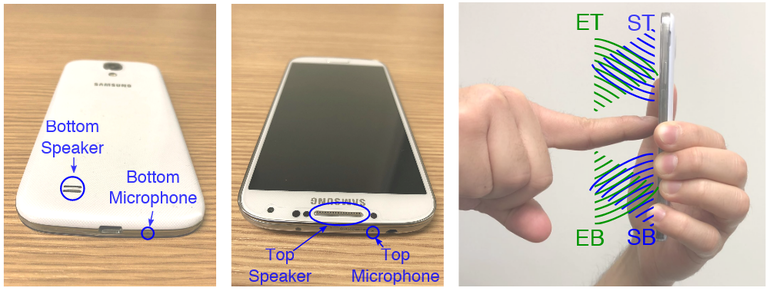
Специалисты университетов Швеции и Великобритании обнаружили новую технику использования микрофона и динамика для кражи графического пароля смартфона на базе операционной системы Android. Основной особенностью этого метода, который получил название SonarSnoop, является использование звуковых волн для отслеживания положения пальца на экране устройства.

Такая атака осуществляется с помощью вредоносного приложения, которые заранее должно быть установлено на смартфон. Это приложение будет воспроизводить звуки на частоте, которая недоступна для человеческого уха — между 18 кГц и 20 кГц.

Принцип действия будет как у гидролокационной станции — вредоносное приложение использует микрофон для анализа отражаемого от окружающих объектов звука. В этом случае в качестве такого объекта выступает палец или пальцы пользователя.

Таким образом, алгоритм, полагающийся на машинное обучение, со временем может вычислить паттерны разблокировки.

Исследователи протестировали свою технику на смартфоне Samsung Galaxy S4, с установленной операционной системой Android 5.0.1. Атака увенчалась успехом в 70 % случаев.

Более подробную информацию о методе можно почерпнуть из опубликованного исследования «SonarSnoop: Active Acoustic Side-Channel Attacks».

Подпишитесь на новости

Claude и Codex тормозят ревёрс-инжиниринг прошивок и банят аккаунты юзеров

Убрать рекламу из собственного телевизора с помощью ИИ оказалось задачей с определённым риском. Пользователи Claude Code и OpenAI Codex жалуются на отказы, предупреждения и ограничения аккаунтов при обратной разработке софта (в том числе прошивок купленных устройств).

О случаях, когда защита мешает исследовать собственную технику, рассказало издание 404 Media.

ИИ-агентов используют для анализа программ без исходного кода: энтузиасты меняют оболочки телевизоров, отключают рекламу и возвращают к жизни устройства, заброшенные производителями. Но теперь часть таких запросов упирается в защитные механизмы.

Пользователь log4j сообщил о блокировке OpenAI-аккаунта за некие киберзлоупотребления после работы с телевизорами Samsung.

Инженер OpenAI Тарун Гогинени также заявил: обратная разработка в Codex не запрещена, большинство подобных блокировок ошибочны, проблему исправляют.

Некоторые исследователи уже переходят на локальные модели. Их раздражает прежде всего непредсказуемость, поскольку сегодня инструмент помогает анализировать устройство, завтра отказывается от той же работы.

RSS: Новости на портале Anti-Malware.ru