



Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

Ключ разблокировки Android-смартфона можно узнать через динамик

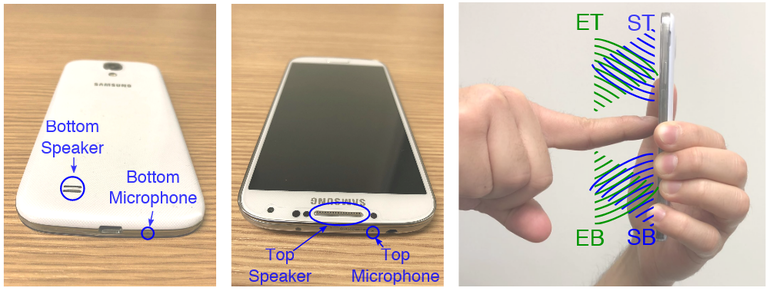
Специалисты университетов Швеции и Великобритании обнаружили новую технику использования микрофона и динамика для кражи графического пароля смартфона на базе операционной системы Android. Основной особенностью этого метода, который получил название SonarSnoop, является использование звуковых волн для отслеживания положения пальца на экране устройства.

Такая атака осуществляется с помощью вредоносного приложения, которые заранее должно быть установлено на смартфон. Это приложение будет воспроизводить звуки на частоте, которая недоступна для человеческого уха — между 18 кГц и 20 кГц.

Принцип действия будет как у гидролокационной станции — вредоносное приложение использует микрофон для анализа отражаемого от окружающих объектов звука. В этом случае в качестве такого объекта выступает палец или пальцы пользователя.

Таким образом, алгоритм, полагающийся на машинное обучение, со временем может вычислить паттерны разблокировки.

Исследователи протестировали свою технику на смартфоне Samsung Galaxy S4, с установленной операционной системой Android 5.0.1. Атака увенчалась успехом в 70 % случаев.

Более подробную информацию о методе можно почерпнуть из опубликованного исследования «SonarSnoop: Active Acoustic Side-Channel Attacks».

Подпишитесь на новости

VPN через VK, MAX и DNS: Rawline собрал разные туннели в одном клиенте

Когда один способ подключения перестаёт работать, начинается перебор приложений: здесь VLESS, там DNS-туннель, отдельно — транспорт через звонки. Разработчик Rawline решил собрать этот набор в одном клиенте для Android, Windows, Linux и macOS. За основу взяты Throne и сетевые ядра sing-box и Xray.

Как устроен проект и какие проблемы безопасности пришлось решать, автор рассказал на Хабре.

Помимо привычных VPN-протоколов, Rawline поддерживает нестандартные транспорты через звонки VK и MAX, WebRTC, DNS и S3. Все подключения представлены обычными профилями, их можно импортировать по ссылке или QR-коду, проверять пинг, объединять в цепочки и настраивать маршрутизацию по приложениям и доменам. Работоспособность конкретного способа при ограничениях придётся проверять на своей сети.


Отдельный акцент — защита от приложений, исключённых из VPN. По словам автора, через незащищённый локальный прокси или прямое обращение к интерфейсу туннеля они могут отправить запрос через VPN и узнать адрес сервера.


В Rawline разработчик убрал лишние прокси-входы, защитил внутренние соединения случайными паролями и добавил проверку принадлежности трафика приложениям. Последняя защита включена по умолчанию на Android 10 и новее.

При проверке также обнаружилась проблема в нескольких транспортных мостах: постороннее приложение могло первым отправить UDP-пакет и перехватить канал. Автор сообщает, что исправил её и добавил тесты. Код и сборки опубликованы на GitHub.

RSS: Новости на портале Anti-Malware.ru