



Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Роскомнадзор не планирует блокировать YouTube из-за вторжения в выборы

Федеральная служба по надзору в сфере связи, информационных технологий и массовых коммуникаций (Роскомнадзор) пока не планирует блокировать самый популярный видеохостинг YouTube на территории России из-за потенциального вмешательства в ход выборов.

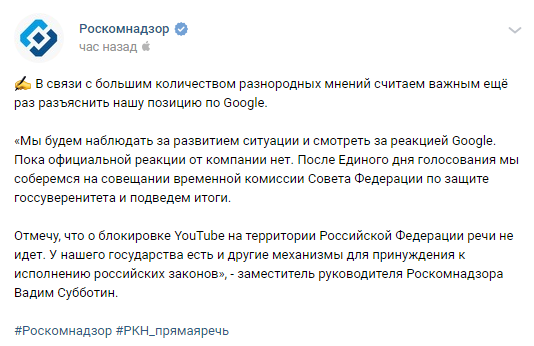
Пользователей успокоили сами представители Росконадзора на официальной странице в социальной сети «ВКонтакте»:

«О блокировке YouTube на территории Российской Федерации речи не идет. У нашего государства есть и другие механизмы для принуждения к исполнению российских законов», — говорится в сообщении.

«Мы будем наблюдать за развитием ситуации и смотреть за реакцией Google. Пока официальной реакции от компании нет. После Единого дня голосования мы соберемся на совещании временной комиссии Совета Федерации по защите госсуверенитета и подведем итоги».

Люди стали беспокоиться по поводу возможной блокировки YouTube после новостей о том, что Прокуратура и Роскомнадзор официально предупредили корпорацию Google о том, что никто не должен вмешиваться в процесс выборов в России.

Этот шаг является ответом на кампанию, инициированную 40 каналами на YouTube, которые, как заявили представители Роскомнадзора, призывают нарушить российские законы.

Оказалось, представители регуляторов подозревают, что известный оппозиционер Алексей Навальный приобретает у Google рекламные инструменты, которые помогают ему размещать на популярном видеохостинге YouTube призывы к протестной акции.

Подпишитесь на новости

Отключите HTTP/2 или обновитесь: Apache исправил критическую уязвимость

Разработчики Apache HTTP Server выпустили версию 2.4.71 с патчем для критической уязвимости CVE-2026-119618. Ошибка находится в модуле mod_http2, который отвечает за работу с протоколом HTTP/2, и может привести к удаленному выполнению кода. Уязвимы версии сервера с 2.4.55 по 2.4.70, а также отдельные сборки модуля mod_h2 с 2.0.8 по 2.0.42.

Описание уязвимости опубликовано в бюллетене Apache. Проблема связана с состоянием гонки в функции assign_headers(): несколько потоков обращаются к общим данным без нужной синхронизации, и это может повредить память сервера.

Первым об ошибке 26 октября сообщил сканер опенсорс-кода Anthropic. 3 ноября ту же уязвимость независимо нашли Энтони Уимс и Саймон Сканнелл из Google Cloud Vulnerability Research.

Red Hat оценила уязвимость в 9,8 балла из 10 по шкале CVSS. По данным компании, неаутентифицированный злоумышленник может получить контроль над процессом веб-сервера. Атаке подвержены только серверы с включенным HTTP/2, конфигурации с одним HTTP/1.1 в безопасности.

Red Hat также сообщила, что в открытых исследованиях уже показан надежный эксплойт. Опубликованный на GitHub PoC при этом вызывает только повреждение памяти и падение процессов.

По оценке Wiz, ресурсы с уязвимыми версиями Apache есть в 64% облачных сред, а в 51% они доступны из интернета. Настройки серверов в этих цифрах не учтены.

Администраторам рекомендуют обновиться до 2.4.71. Если это пока невозможно, атаку можно предотвратить, временно отключив HTTP/2. В той же версии исправлены еще две уязвимости: CVE-2026-106023 в модуле mod_md, из-за которой падают процессы сервера, и CVE-2026-109163 в mod_vhost_alias с низким уровнем опасности.

RSS: Новости на портале Anti-Malware.ru