



Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Публичные IP-адреса сайтов сети Tor раскрываются из-за SSL-сертификатов

Йонатан Клинсма, исследователь киберугроз из компании RiskIQ, обнаружил, что неправильно сконфигурированные сервера дарквеба способствуют идентификации публичных IP-адресов. Эксперт продемонстрировал, насколько важно правильно настроить скрытую службу (hidden service).

Все знают, что одной из основных целей сайта в «темной сети» является затруднение идентификации владельца сайта. Однако, чтобы правильно анонимизировать ресурс, владелец должен правильно настроить веб-сервер.

Клинсма утверждает, что ему удалось обнаружить множество сайтов в сети Tor, которые используют SSL-сертификаты при неправильно настроенной скрытой службе — она доступна извне. Эксперт смог легко связать неверно сконфигурированную скрытую службу Tor с соответствующим публичным IP-адресом.

Клинсма сказал, что такая ошибка в конфигурации встречается довольно часто.

«Ошибка заключается в том, что у владельцев сайтов есть локальный сервер Apache или Nginx, прослушивающий любой (* или 0.0.0.0) IP-адрес. Это значит, что соединения Tor будут работать открыто, как и внешние соединения», — объясняет эксперт.

«Это особенно актуально, когда брандмауэр не используется. Эти серверы должны быть настроены только для прослушивания 127.0.0.1».

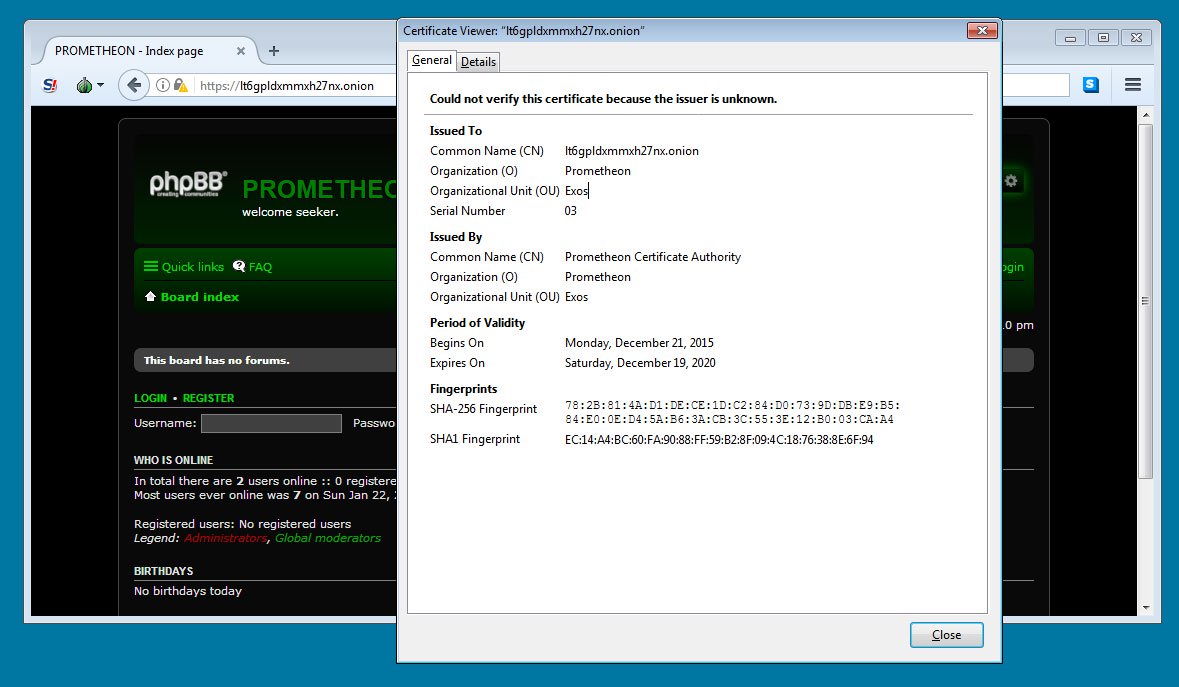
Когда владельцы сайтов добавляют сертификат SSL, они связывают домен .onion с сертификатом. Вот пример:

Таким образом, эксперту легко удалось вычислить публичный IP-адрес.

Подпишитесь на новости

Данные замглавы разведки Германии годами находились в открытом доступе

Работа в разведке не спасает от утечек из обычных интернет-сервисов. Личный телефон, электронная почта и домашний адрес заместителя главы Федеральной разведывательной службы Германии (BND) Дага Бэра оказались в открытом доступе (причём, по данным журналистов, несколько лет назад).

Об этом говорится в совместном расследовании Süddeutsche Zeitung и WDR. Предположительно, источником стал взлом американского онлайн-аукциона LiveAuctioneers в 2020 году. Тогда злоумышленники получили данные 3,4 млн клиентов.

Самая неприятная деталь: Бэр продолжал пользоваться засветившимся номером. Журналисты позвонили ему 9 сентября, и замглава разведки ответил.

По словам замглавы BND, номер использовался только для личных разговоров и ограниченного круга людей, которые ещё не знали новый. Позже Бэр признал это ошибкой и сообщил, что прекратил пользоваться старым номером.

Случай оказался не единичным. SZ и WDR также обнаружили в открытом доступе адрес и электронную почту генерал-майора бундесвера из Баварии, а ещё — адрес и телефон главы нидерландской военной разведки MIVD Петера Ресинка.

По описанию расследования, речь идёт о персональных данных из сторонних сервисов. О взломе систем самих разведслужб не сообщается.

RSS: Новости на портале Anti-Malware.ru