



Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

После месяцев тайной разработки за ширмой новый IoT-ботнет пошел в атаку. За последние две недели исследователи в области безопасности все чаще и чаще замечали новый вредонос на своих радарах. Ботнет получил имя Hakai (с японского — «разрушение»), впервые его обнаружили эксперты NewSky Security в июне.

Первоначальная версия Hakai была основана на Qbot (также Gafgyt, Bashlite, Lizkebab, Torlus или LizardStresser), этот IoT-зловред просочился в Сеть несколько лет назад.

Эксперт NewSky Security Анкит Анубхав заявил, что автор ботнета изначально хотел привлечь внимание.

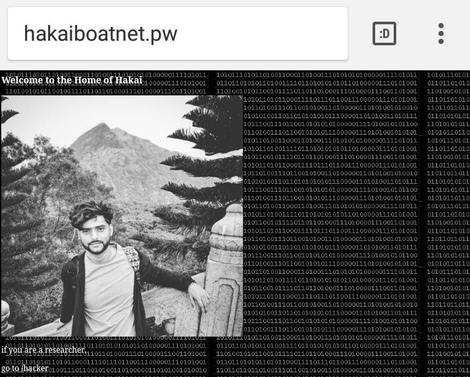
«Он лично попросил меня осветить эту историю. Более того, он разместил мою фотографию на главной странице командного сервера C&C — hakaiboatnet[.]pw», — сказал Анубхав.

Вскоре Hakai начал активно атаковать устройства пользователей.

«Первая атака была зафиксирована 21 июля. Ботнет пытался эксплуатировать уязвимость под идентификатором CVE-2017-17215, которая затрагивает Huawei HG352», — продолжает Анубхав.

И с этих пор активность Hakai только увеличивается — к середине августа на ботнет обратили внимание и другие ИБ-эксперты. Зловред пытался заразить как можно больше устройств, а также использовать как можно больше уязвимостей.

Чуть позже ботнет начал использовать уязвимости в маршрутизаторах D-Link, поддерживающих протокол HNAP, а также маршрутизаторы Realtek и IoT-устройства, которые использовали более старую и уязвимую версию Realtek SDK.

Помимо этого Hakai также включает сканер Telnet, с чьей помощью пытается проникнуть в устройства, на которых пользователи не изменили пароли по умолчанию либо же использовали простые пароли вроде «root», «admin», «1234».

Исследователи также сообщили о двух новых вариантах Hakai, которые в последнее время также были замечены в атаках — Kenjiro и Izuku.

Несмотря на то, что активность Hakai продолжает расти, его автор внезапно залег на дно, прервав всякий контакт с исследователями безопасности. Он даже перенес свой командный центр C&C на другой домен.

Специалисты считают, что это связано с поимкой автора другого громкого ботнета — Satori. Как известно, на прошлой неделе 20-летний житель Ванкувера был обвинен в управлении знаменитым ботнетом Satori.

Согласно некоторым сообщениям, обвиняемый сам отчаянно привлекал внимание СМИ к своей киберпреступной деятельности. В этом прослеживается его сходство с автором Hakai.

Подпишитесь на новости

WhatsApp для Android начал внедрять одноразовые сообщения

WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России) начал выпускать функцию одноразового просмотра для текстовых сообщений. Ее получила часть участников бета-тестирования на Android с версией 2.26.45.6, в ближайшие недели функция станет доступна большему числу пользователей. Раньше отправлять в режиме одноразового просмотра можно было только фото, видео и голосовые сообщения.

Функцию обнаружили в WABetaInfo. Чтобы отправить такое сообщение, нужно набрать текст, зажать кнопку отправки и выбрать в меню пункт «Просмотр один раз».

Сообщение уйдет сразу: запланировать одноразовый текст на определенное время пока нельзя. Подсказка о новом жесте появится внизу чата.


Получатель увидит вместо текста отметку, которую нужно открыть. Сообщение откроется на отдельном экране, и после закрытия вернуться к нему уже не получится. В чате останется пометка о том, что сообщение было открыто. Если у собеседника включены отчеты о прочтении, отправитель узнает, когда его прочитали.

Пока сообщение открыто, WhatsApp блокирует скриншоты и запись экрана. Скопировать, переслать или сохранить текст получатель не сможет. В WABetaInfo считают, что функция пригодится, когда нужно передать пароль или одноразовый код и не оставлять его в истории переписки.

О сроках выхода функции в стабильной версии WhatsApp и на iOS пока ничего не известно.

RSS: Новости на портале Anti-Malware.ru