



Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

Новый IoT-ботнет Hakai атакует роутеры D-Link, Huawei и Realtek

После месяцев тайной разработки за ширмой новый IoT-ботнет пошел в атаку. За последние две недели исследователи в области безопасности все чаще и чаще замечали новый вредонос на своих радарах. Ботнет получил имя Hakai (с японского — «разрушение»), впервые его обнаружили эксперты NewSky Security в июне.

Первоначальная версия Hakai была основана на Qbot (также Gafgyt, Bashlite, Lizkebab, Torlus или LizardStresser), этот IoT-зловред просочился в Сеть несколько лет назад.

Эксперт NewSky Security Анкит Анубхав заявил, что автор ботнета изначально хотел привлечь внимание.

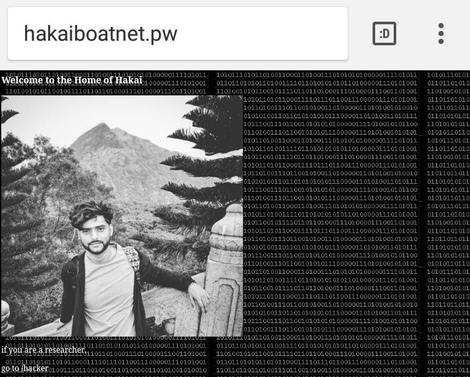
«Он лично попросил меня осветить эту историю. Более того, он разместил мою фотографию на главной странице командного сервера C&C — hakaiboatnet[.]pw», — сказал Анубхав.

Вскоре Hakai начал активно атаковать устройства пользователей.

«Первая атака была зафиксирована 21 июля. Ботнет пытался эксплуатировать уязвимость под идентификатором CVE-2017-17215, которая затрагивает Huawei HG352», — продолжает Анубхав.

И с этих пор активность Hakai только увеличивается — к середине августа на ботнет обратили внимание и другие ИБ-эксперты. Зловред пытался заразить как можно больше устройств, а также использовать как можно больше уязвимостей.

Чуть позже ботнет начал использовать уязвимости в маршрутизаторах D-Link, поддерживающих протокол HNAP, а также маршрутизаторы Realtek и IoT-устройства, которые использовали более старую и уязвимую версию Realtek SDK.

Помимо этого Hakai также включает сканер Telnet, с чьей помощью пытается проникнуть в устройства, на которых пользователи не изменили пароли по умолчанию либо же использовали простые пароли вроде «root», «admin», «1234».

Исследователи также сообщили о двух новых вариантах Hakai, которые в последнее время также были замечены в атаках — Kenjiro и Izuku.

Несмотря на то, что активность Hakai продолжает расти, его автор внезапно залег на дно, прервав всякий контакт с исследователями безопасности. Он даже перенес свой командный центр C&C на другой домен.

Специалисты считают, что это связано с поимкой автора другого громкого ботнета — Satori. Как известно, на прошлой неделе 20-летний житель Ванкувера был обвинен в управлении знаменитым ботнетом Satori.

Согласно некоторым сообщениям, обвиняемый сам отчаянно привлекал внимание СМИ к своей киберпреступной деятельности. В этом прослеживается его сходство с автором Hakai.

Подпишитесь на новости

Новые запреты Claude: российским компаниям не поможет переезд сотрудников

Anthropic уточнила правила доступа к Claude: для российских компаний переезд сотрудника за границу сам по себе ничего не решает. Ограничения учитывают местонахождение пользователя, регистрацию организации и то, кто её контролирует. Обновлённая политика действует с 12 ноября и распространяется в том числе на доступ через облачных партнёров.

В официальной политике Anthropic перечислены три основания для запрета. Первое — пользователь физически находится в неподдерживаемом регионе.

России в списке поддерживаемых стран нет. Поэтому даже сотрудник зарубежной компании, приехавший в РФ в командировку, подпадает под ограничение.

Второе — организация зарегистрирована или имеет штаб-квартиру в неподдерживаемой стране. Её сотрудники не получают права пользоваться Claude, просто оказавшись в США или Европе.

Третье — компания прямо или косвенно находится в преимущественном владении либо под контролем лиц или организаций из неподдерживаемых регионов. Таким образом, значение имеет и структура контроля.

Правила охватывают Claude.ai, Claude Code, Cowork, API, а также модели через облачные платформы и аутентифицированных реселлеров. Облачный посредник исключения не даёт. При этом отдельного запрета по российскому гражданству документ не устанавливает.

Сама Anthropic описывает обновление как уточнение применения региональных ограничений. Ограничивать доступ зарубежных компаний с владельцами из неподдерживаемых стран она начала ещё в прошлом году, а массовые блокировки российских аккаунтов были замечены в мае.

Напомним, в этом месяце российский пользователь Claude рассказал о внезапном бане сразу после проверки личности по загранпаспорту. Но история закончилась неожиданно быстро: примерно через три часа после апелляции Anthropic вернула доступ и оформила возврат $78,97 за неиспользованную часть подписки.

RSS: Новости на портале Anti-Malware.ru