



В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

Зафиксирована новая кампания вредоносных спам-рассылок, в которой используется троян удаленного доступа (RAT) DarkComet. Вредоносная программа устанавливается посредством злонамеренного вложения. Сам DarkComet после установки регистрирует нажатия клавиш, статистику использования приложений, может делать скриншоты и так далее.

Первым вредоносную кампанию обнаружил Вишал Тхакур, который позже проанализировал используемый злоумышленниками троян.

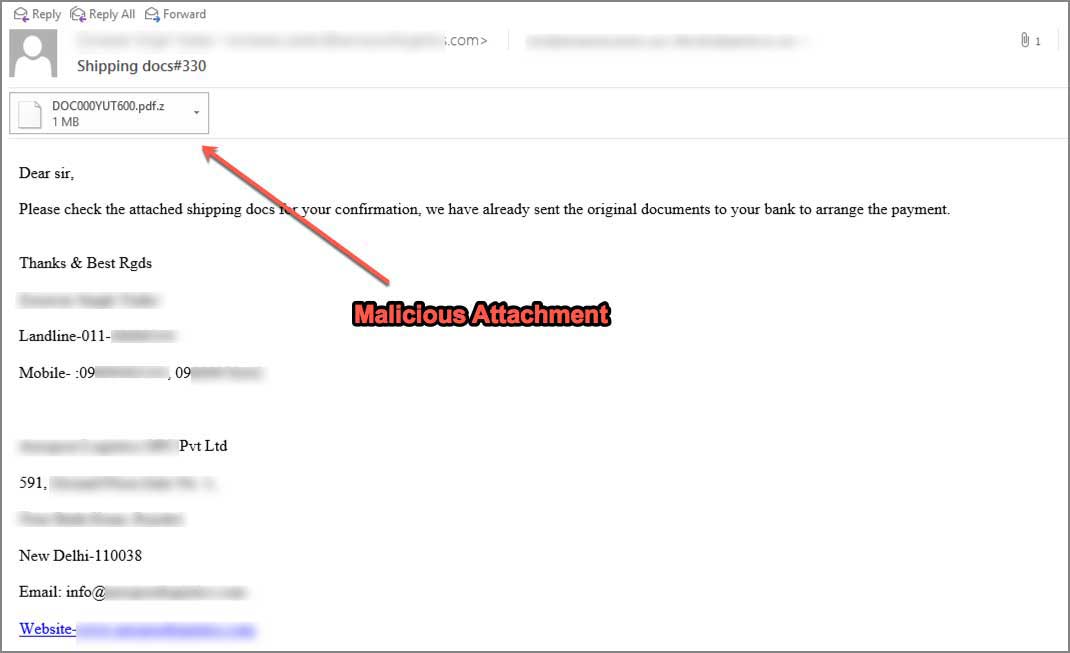
Тема электронных писем крутится вокруг доставки и перевозки — «Shipping docs#330», якобы получатель должен одобрить какой-либо из пунктов соглашения.

Эксперт привел пример вредоносного электронного письма:

Имена вложений представляют собой вариации на тему «DOC000YUT600.pdf.z». Внутри этих вложений находится файл с именем DOC000YUT600.scr, который при запуске установит вредонос DarkComet на компьютер пользователя.

В процессе установки троян копирует себя в %UserProfile%\Music\regdrv.exe и %UserProfile%\Videos\Regdriver.exe. Также зловред создает пункт автозапуска с именем «Registry Driver», что позволит файлу Regdriver.exe автоматически запускаться каждый раз, когда пользователь вход в Windows.

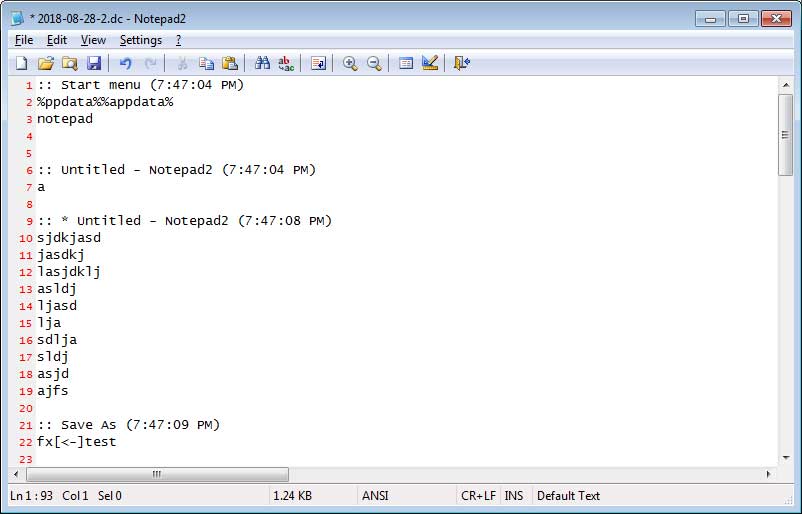
После установки DarkComet начинает регистрировать статистику использования приложений и активность клавиатуры. Все эти данные помещаются в специальный лог-файл, расположенный в папке %UserProfile%\AppData\Roaming\dclogs\.

Лог-файл будет передаваться на сервер злоумышленнику через определенные промежутки времени. Ниже можно посмотреть пример содержимого такого файла:

DarkComet также позволяет атакующему подключаться к компьютеру жертвы и выполнять определенный набор команд. Таким образом, киберпреступник всегда сможет собрать конфиденциальную информацию, чтобы потом использовать ее против вас.

Здесь открываются отличные возможности для вымогательства — не хотите, чтобы ваши личные фото попали в Сеть, платите выкуп. Эксперты просят всех пользователей крайне внимательно подходить ко всем незнакомым письмам, содержащим подозрительные вложения. 

Подпишитесь на новости

Фальшивый WhatsApp пролез в Google Play и продвигался выше настоящего

В Google Play обнаружили поддельный WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), который набрал более 500 тысяч загрузок. Копия позаимствовала оформление настоящего мессенджера и даже засветилась в рекламной выдаче выше оригинала. Официальный магазин, знакомые картинки, кнопка установки — ловушка выглядит убедительно.

Как рассказывает Android Authority, приложение опубликовал разработчик Agment Assets sallu. На момент выхода материала подделка оставалась в магазине.

В аккаунте разработчика это единственное приложение. Для убедительности авторы скопировали скриншоты и описание WhatsApp. А статус раннего доступа, Early Access, убрал ещё один способ заметить подвох: публичные отзывы для таких приложений отключены. Предупредить следующих пользователей прямо на странице не получится.


При этом рекламный показ оказался выборочным. Журналист Android Authority не увидел копию на первых позициях ни в мобильной, ни в настольной версии магазина. Так что утверждать, будто подделку продвигали всем подряд, нельзя.

О краже переписки или наличии вредоносного кода материал не сообщает. Но и без этого картина так себе: чужой бренд, скопированная страница и полмиллиона загрузок.

RSS: Новости на портале Anti-Malware.ru