



В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

Зафиксирована новая кампания вредоносных спам-рассылок, в которой используется троян удаленного доступа (RAT) DarkComet. Вредоносная программа устанавливается посредством злонамеренного вложения. Сам DarkComet после установки регистрирует нажатия клавиш, статистику использования приложений, может делать скриншоты и так далее.

Первым вредоносную кампанию обнаружил Вишал Тхакур, который позже проанализировал используемый злоумышленниками троян.

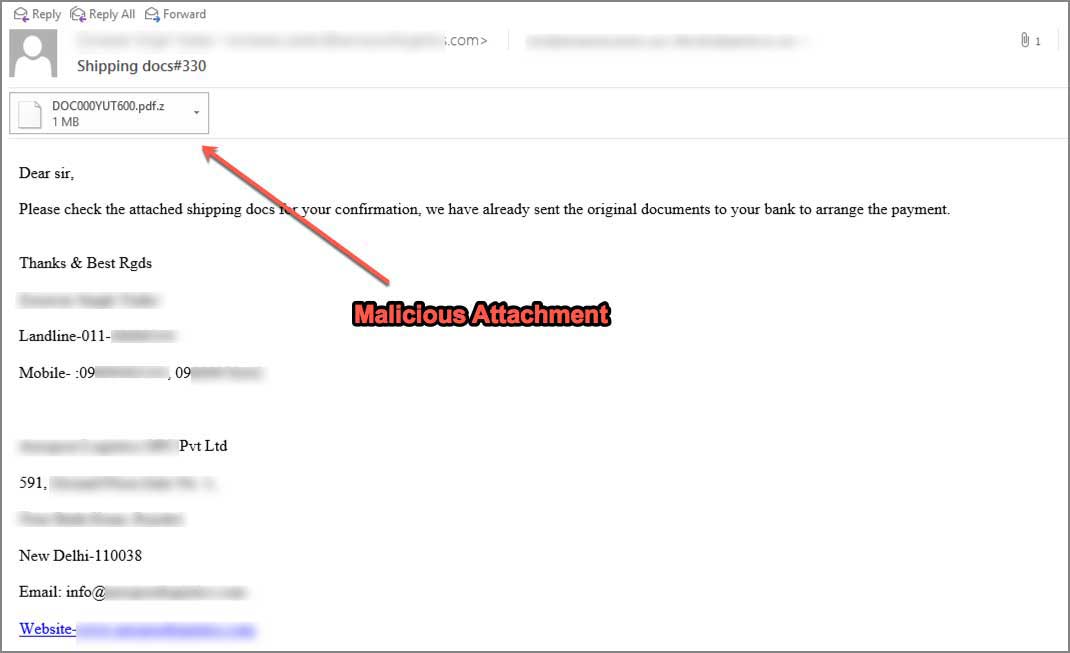
Тема электронных писем крутится вокруг доставки и перевозки — «Shipping docs#330», якобы получатель должен одобрить какой-либо из пунктов соглашения.

Эксперт привел пример вредоносного электронного письма:

Имена вложений представляют собой вариации на тему «DOC000YUT600.pdf.z». Внутри этих вложений находится файл с именем DOC000YUT600.scr, который при запуске установит вредонос DarkComet на компьютер пользователя.

В процессе установки троян копирует себя в %UserProfile%\Music\regdrv.exe и %UserProfile%\Videos\Regdriver.exe. Также зловред создает пункт автозапуска с именем «Registry Driver», что позволит файлу Regdriver.exe автоматически запускаться каждый раз, когда пользователь вход в Windows.

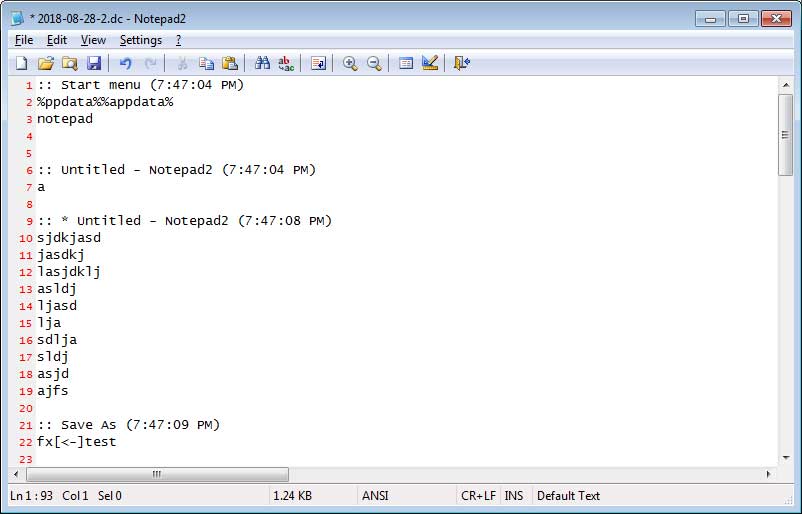
После установки DarkComet начинает регистрировать статистику использования приложений и активность клавиатуры. Все эти данные помещаются в специальный лог-файл, расположенный в папке %UserProfile%\AppData\Roaming\dclogs\.

Лог-файл будет передаваться на сервер злоумышленнику через определенные промежутки времени. Ниже можно посмотреть пример содержимого такого файла:

DarkComet также позволяет атакующему подключаться к компьютеру жертвы и выполнять определенный набор команд. Таким образом, киберпреступник всегда сможет собрать конфиденциальную информацию, чтобы потом использовать ее против вас.

Здесь открываются отличные возможности для вымогательства — не хотите, чтобы ваши личные фото попали в Сеть, платите выкуп. Эксперты просят всех пользователей крайне внимательно подходить ко всем незнакомым письмам, содержащим подозрительные вложения. 

Подпишитесь на новости

Мобильный интернет в России ускорился до 20%. Но цифры требуют расшифровки

После запуска 5G мобильный интернет в России прибавил в скорости: медианный показатель отправки данных вырос на 19,7%, скачивания — на 13,7%. Таким образом, красивая цифра до 20% относятся прежде всего к передаче файлов со смартфона, а не к загрузке видео на него.

Об исследовании TelecomDaily сообщают «Известия». Аналитики использовали более миллиона пользовательских замеров через приложение «Мегабитус» и сервис проверки скорости на «Госуслугах».

После старта сетей пятого поколения 11 сентября медианная скорость отправки данных увеличилась с 8,6 до 10,3 Мбит/с. Скачивание в сетях большой четвёрки подросло с 24,24 до 27,56 Мбит/с. Улучшение зафиксировали по стране в целом, а не только среди пользователей 5G.

В самих сетях нового поколения скорость достигает 240-260 Мбит/с, рассказал глава TelecomDaily Денис Кусков. По его прогнозу, до конца года медианный показатель мобильного интернета может прибавить ещё около 10%.

Обещать каждому смартфону персональное ускорение, само собой, пока рано. Медиана описывает выборку измерений, а не гарантирует результат в конкретной местности. И совпадение роста скорости с запуском 5G само по себе ещё не доказывает, что весь прирост обеспечила исключительно новая технология.

Напомним, на прошлой неделе прошлая информация, что Минцифры подготовило проект требований, по которым смартфоны в отечественных сетях пятого поколения должны поддерживать российский алгоритм шифрования «Кузнечик».

Мы также писали о тратах операторов связи на рекламу 5G на ТВ — почти миллиард рублей.

RSS: Новости на портале Anti-Malware.ru