



В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

В новой вредоносной спам-рассылке зафиксирован троян удаленного доступа

Зафиксирована новая кампания вредоносных спам-рассылок, в которой используется троян удаленного доступа (RAT) DarkComet. Вредоносная программа устанавливается посредством злонамеренного вложения. Сам DarkComet после установки регистрирует нажатия клавиш, статистику использования приложений, может делать скриншоты и так далее.

Первым вредоносную кампанию обнаружил Вишал Тхакур, который позже проанализировал используемый злоумышленниками троян.

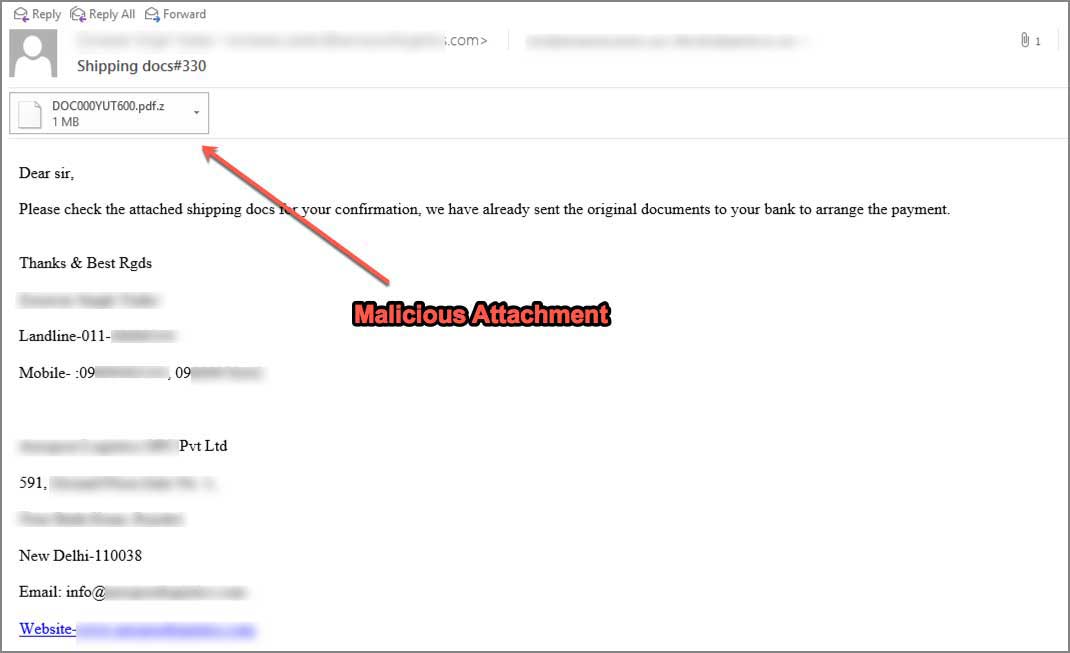
Тема электронных писем крутится вокруг доставки и перевозки — «Shipping docs#330», якобы получатель должен одобрить какой-либо из пунктов соглашения.

Эксперт привел пример вредоносного электронного письма:

Имена вложений представляют собой вариации на тему «DOC000YUT600.pdf.z». Внутри этих вложений находится файл с именем DOC000YUT600.scr, который при запуске установит вредонос DarkComet на компьютер пользователя.

В процессе установки троян копирует себя в %UserProfile%\Music\regdrv.exe и %UserProfile%\Videos\Regdriver.exe. Также зловред создает пункт автозапуска с именем «Registry Driver», что позволит файлу Regdriver.exe автоматически запускаться каждый раз, когда пользователь вход в Windows.

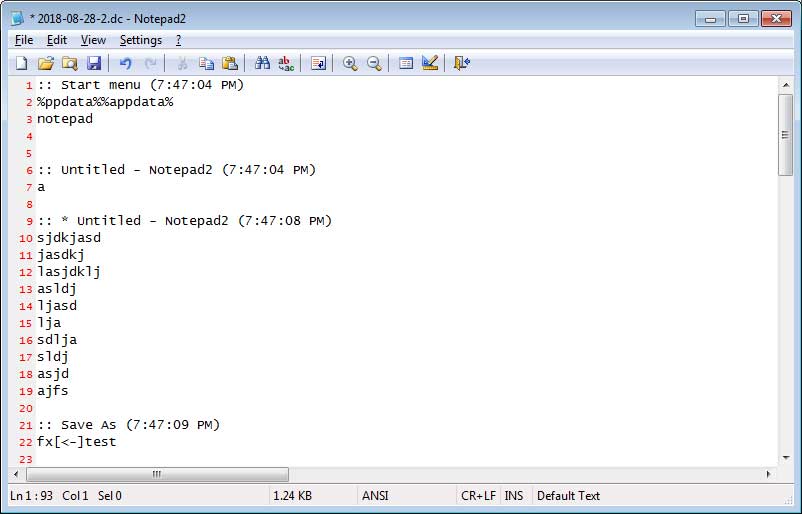
После установки DarkComet начинает регистрировать статистику использования приложений и активность клавиатуры. Все эти данные помещаются в специальный лог-файл, расположенный в папке %UserProfile%\AppData\Roaming\dclogs\.

Лог-файл будет передаваться на сервер злоумышленнику через определенные промежутки времени. Ниже можно посмотреть пример содержимого такого файла:

DarkComet также позволяет атакующему подключаться к компьютеру жертвы и выполнять определенный набор команд. Таким образом, киберпреступник всегда сможет собрать конфиденциальную информацию, чтобы потом использовать ее против вас.

Здесь открываются отличные возможности для вымогательства — не хотите, чтобы ваши личные фото попали в Сеть, платите выкуп. Эксперты просят всех пользователей крайне внимательно подходить ко всем незнакомым письмам, содержащим подозрительные вложения. 

Подпишитесь на новости

Нашли флешку? Не спешите совать её в компьютер, можете запустить вредонос

Чужая флешка может устроить неприятности ещё до того, как вы откроете первый файл. Более того, внутри корпуса может вообще не оказаться привычного накопителя: под него маскируют устройства, которые при подключении представляются компьютеру клавиатурой и начинают вводить команды.

Как пишет How-To Geek, для такой атаки не нужно запускать подозрительный документ. Иногда достаточно собственноручно воткнуть находку в USB-порт.

Дальше устройство отправляет нажатия клавиш, будто за компьютером сидит сам пользователь. Злоумышленник может использовать это, чтобы попытаться установить вредоносную программу или добраться до данных.


Автор материала Дэвид Бак советует не подключать USB-устройства, найденные на улице или полученные от незнакомцев. И благородный порыв найти хозяина здесь тоже плохой помощник: ради этого придётся сделать именно то, чего делать не стоит.

Главный подвох — привычка доверять знакомому корпусу. Мы привыкли искать опасность в файлах, но USB-устройство может атаковать совсем другим способом.

RSS: Новости на портале Anti-Malware.ru