



Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Код эксплойта 0-day в Windows просочился в Сеть, патчей пока нет

Появились сведения о новой 0-day уязвимости в Windows, которая позволит злоумышленнику повысить свои привилегии в системе. Согласно опубликованной информации, PoC-код эксплойта этой бреши размещен на GitHub.

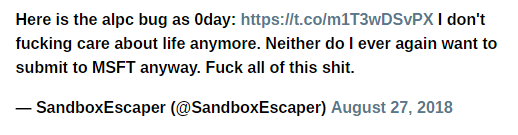
Все началось с сообщения пользователя Twitter с хендлером @SandboxEscaper, которое он оставил вчера. На данный момент этот твит удален, а учетная запись заблокирована или удалена.

В твите SandboxEscaper утверждает, что ему уже все безразлично, и что он не собирается больше связываться с Microsoft относительно обнаруженных уязвимостей. Упомянутый в твите GitHub-репозиторий также удален.

Аналитик уязвимостей класса CERT/CC Фил Дорманн также подтвердил наличие бага в своем Twitter:

«Подтверждаю, что PoC-код полностью работает на 64-битной Windows 10 с последними обновлениями. Повысить свои привилегии можно прямо до SYSTEM».

В CERT/CC уязвимость объясняют следующим образом:

«Планировщик задач в Microsoft Windows содержит уязвимость, которая связана с обработкой ALPC (Advanced Local Procedure Call). Баг позволяет повысить привилегии в системе до SYSTEM».

В примечаниях к этому недостатку безопасности сказано, что известного способа устранения уязвимости не данный момент не существует. Microsoft пообещала как можно скорее устранить уязвимость.

Подпишитесь на новости

ИИ используют 83% команд разработки, но до рабочих систем доходят лишь 24%

Нейросети в разработке уже почти повсюду, а вот их результаты в рабочих системах — заметно реже. Сгласно опросу SimpleOne, ИИ используют 83% команд, однако только 24% внедряют полученное в действующие системы.

Полные результаты компания опубликовала на своём сайте. В 41% случаев с ИИ экспериментируют отдельные сотрудники по собственной инициативе, ещё 18% команд проводят пилоты.

Начать пользоваться технологией в ближайшие полгода планируют 8%.


Чаще всего нейросетям поручают написание кода и конфигураций — этот вариант выбрали 60% респондентов. Аналитику и подготовку техзаданий отметили 49%, документацию — 44%.

Тестирование и код-ревью пока набрали 26%, разбор багов — 28%. При этом именно тесты и анализ ошибок участники охотнее всего готовы передать ИИ-агентам: 61% и 54% соответственно. Желающих делегировать поиск собственных промахов хватает.


Главный тормоз — безопасность: утечек кода и данных опасаются 68% опрошенных. Стоимость лицензий и токенов беспокоит 58%, качество результата — 48%.

Нехватку компетенций назвали лишь 8%, отсутствие поддержки руководства — 5%. Начальство, получается, мешает реже, чем счёт за инструменты и перспектива отправить исходники не туда.

Ускорения минимум в полтора раза ожидают 48% участников. Это именно ожидания, а не замеренная производительность. Ещё 31% затруднились оценить эффект.

Опрос прошёл в октябре 2026 года среди 90 специалистов, преимущественно из крупных компаний: 71% работали в организациях со штатом более тысячи человек.

RSS: Новости на портале Anti-Malware.ru