



Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Вся база клиентов криптоплатформы Atlas Quantum была скомпрометирована

Платформа Atlas Quantum, занимающаяся инвестициями криптовалют, подтвердила, что стала жертвой утечки данных, которая раскрыла персональные данные всех пользователей данного сервиса. В результате пострадали примерно 261 000 клиентов.

Об утечке сообщил проект Троя Ханта «Have I Been Pwned», который получил копию скомпрометированных данных.

Украденные данные, предположительно, включали имена клиентов, номера телефонов, адреса электронной почты и остатки на счетах.

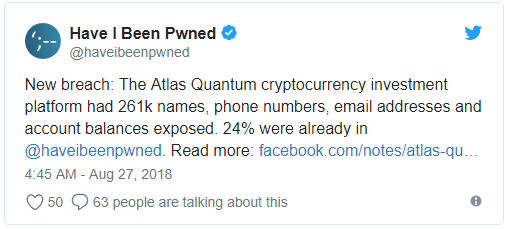
В официальном аккаунте Twitter «Have I Been Pwned» представители сообщили о киберинциденте:

Atlas Quantum подтвердила факт утечки в воскресение вечером на своей странице в Facebook. В компании заявили, что в настоящее время занимаются расследованием данного инцидента. Также платформа отметила, что киберпреступникам не удалось украсть средства со счетов пользователей.

«В ходе инцидента мы приняли незамедлительные меры для защиты базы данных. При этом пароли и секретные ключи остались зашифрованными», — говорится в сообщении Atlas Quantum.

Компания утверждает, что ей пришлось отключить некоторые функции платформы, однако пользователей уведомят сразу же, как только они снова станут доступны.

«Мы контролируем ситуацию относительно учетных записей клиентов, а также работаем над дополнительной защитой от мошенничества».

На данный момент сообщается, что была скомпрометирована вся база Atlas Quantum, что, конечно, представляет собой очень серьезную утечку.

Подпишитесь на новости

Ошибка в Signal могла оставлять микрофон активным после завершения звонка

Нажать кнопку «завершить звонок» и действительно закончить разговор — иногда разные вещи. В библиотеке RingRTC, которую Signal использует для звонков, обнаружили уязвимость: собеседник мог перегрузить очередь событий и помешать корректному отключению аудио, а потенциально и видео.

Проблема описана как CVE-2026-113380. Она затрагивает RingRTC до версии 2.72.0; в списке изменений разработчики указали исправление полного завершения звонков в пограничных ситуациях.

Причина связана с очередью событий механизма управления звонком. Если участник разговора переполняет её запросами, команда завершения может не обработаться должным образом. В результате пользователь способен считать разговор законченным, хотя передача звука ещё продолжается.

Тем не менее утверждать, что любой посторонний может незаметно включить микрофон произвольного пользователя Signal, оснований нет.

Опубликованная демонстрация концепции моделирует переполнение очереди. Сама по себе она не доказывает полноценную атаку на готовое приложение. Точные версии Signal с исправлением для каждой платформы в исходной публикации также не установлены.

Пользователям стоит обновить мобильное и настольное приложения. Шифрование защищает содержание разговора при передаче, но корректно положить трубку программа тоже должна уметь.

RSS: Новости на портале Anti-Malware.ru