



Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Новая политика Chrome заставила Bitdefender отказаться от мониторинга

Из-за новой политики Google браузер Chrome оказался несовместим с антивирусным продуктом компании Bitdefender. Напомним, что популярнейший браузер отныне не работает с приложениями, которые производят инъекцию кода в его процесс.

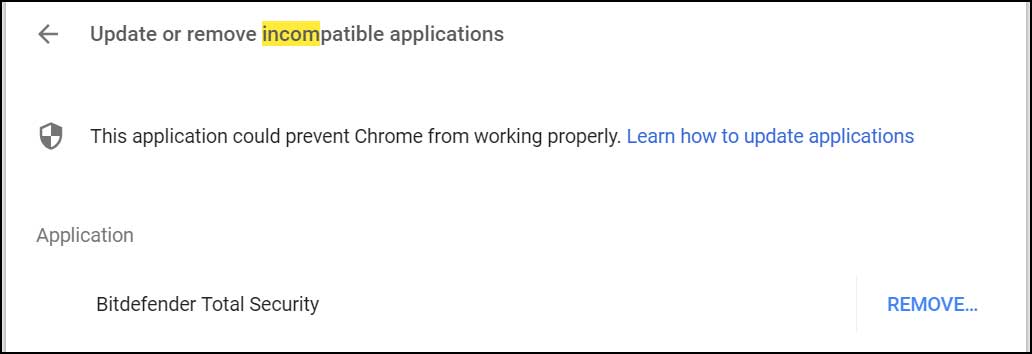
При попытке работы с такой программой Chrome отображает пользователю предупреждение, в котором говорится, что «это приложение может помешать Chrome работать корректно».

Также в предупреждении предлагается удалить проблемное приложение. Пример можно посмотреть ниже:

На самом деле, такой подход может стать проблемой для пользователей, так как многие используют антивирусные продукты, внедряющие код в процессы других программ, для защиты своего компьютера от вредоносных программ и нежелательных сайтов.

Старший аналитик Bitdefender Богдан Ботезату сообщил, что по состоянию на 20 августа антивирусный продукт компании больше не работает с Chrome 66 и более поздними версиями.

Проблема также озаботила и других антивирусных вендоров. Например, «Лаборатория Касперского» уже связалась с интернет-гигантом, чтобы решить это недоразумение. В антивирусной компании отметили, что инъекция кода является очень важной составляющей мониторинга.

Вокруг Chrome в последнее время развивается нездоровая ситуация. На прошлой неделе мы сообщали, что самый популярный браузер может собирать данные даже в режиме «инкогнито».

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru