



Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Avast: Умные дома легко взломать из-за незащищенных серверов MQTT

Интернет вещей (Internet of Things) полон проблем кибербезопасности. Об очередной такой проблеме рассказал исследователь Avast Мартин Хрон, она завязана на использовании небезопасных серверов MQTT.

MQTT (или Message Queue Telemetry Transport) представляет собой упрощенный сетевой протокол, работающий поверх TCP/IP. Используется для обмена сообщениями между устройствами по принципу издатель-подписчик.

«MQTT работает по принципу RSS-канала: вы подписываетесь на тему, и как только кто-то публикует что-то по этой теме, материал доставляется всем подписчикам», — объясняет Хрон.

Чтобы такой шаблон работал, нужен брокер сообщений.

«У нас есть MQTT-сервер (брокер) со встроенными возможностями безопасности, который служит “курьером” между всеми компонентами. Также есть центр умного дома, который организует все наши устройства и оснащает всю систему интеллектом. Есть еще различные устройства, совместимые с MQTT, которые подключены к серверу-брокеру».

Эксперт уточняет, что сама проблема безопасности находится не в протоколе или Mosquitto (наиболее распространенном программном обеспечении для этих целей), а в неправильной конфигурации серверов MQTT.

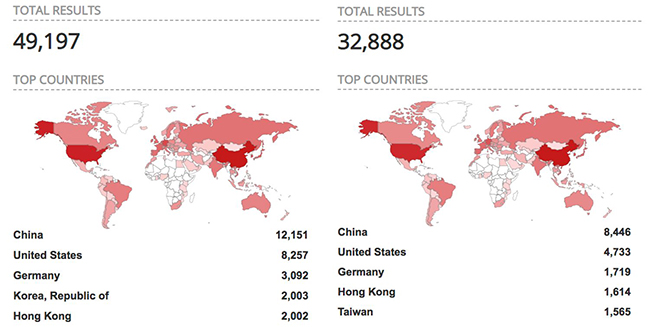
Используя специализированную поисковую систему Shodan, эксперты Avast обнаружили более 49 000 серверов MQTT, которые были открыты наружу в Сеть. При этом из них почти 33 000 серверов не имели парольной защиты, что позволяет злоумышленникам получить доступ к ним и ко всем сообщениям, которые через них проходят.

«Более того, поскольку большинство пользователей не настраивают средства контроля доступа в процессе настройки Mosquitto, киберпреступники могут получить полный контроль над всеми устройствами умного дома», — продолжает исследователь.

Подпишитесь на новости

МАКС проверит ссылки и включит защиту после контакта с мошенником

МАКС начал предупреждать пользователей при переходе по опасным ссылкам. Дополнительно мессенджер автоматически включает Безопасный режим на сутки для тех, с кем пытался связаться мошенник.

Как сообщает Центр безопасности МАКС, автоматизированные системы анализируют ссылку на наличие угроз в момент клика.

Если адрес признан опасным, пользователь увидит всплывающее предупреждение. По заявлению сервиса, проверка выполняется в реальном времени.

Вторая мера — автоматический Безопасный режим на 24 часа. Пока он действует, звонить пользователю и добавлять его в чаты смогут только контакты из адресной книги. Вручную включать ограничения после подозрительного контакта не потребуется.


Уведомление придет через официального бота МАКС. Управлять режимом можно в разделе «Безопасность»: пользователь вправе отключить его самостоятельно. Если настройки не менялись, через сутки ограничения снимутся автоматически.

Каким именно образом система определяет мошенника и по каким критериям признает ссылку опасной, в сообщении не уточняется. Также не сказано, блокируется ли переход после предупреждения или пользователь может продолжить его.

Практический смысл обновления — поставить дополнительный барьер между подозрительным сообщением и действием пользователя. Предупреждение дает шанс остановиться до перехода, а временные ограничения сокращают возможности незнакомцев снова выйти на связь.

Но уведомление об опасности все равно придется прочитать. Привычка машинально нажимать «дальше» способна обесценить даже очень старательную проверку.

RSS: Новости на портале Anti-Malware.ru