



В Skype наконец запустили сквозное шифрование

В Skype наконец запустили сквозное шифрование

В Skype наконец запустили сквозное шифрование

Еще в январе Microsoft начала тестирование сквозного шифрования в популярном приложении для общения Skype. И теперь стало известно, что корпорация наконец ввела новую технологию конфиденциальности в эксплуатацию.

Нововведение получило имя «Частная беседа» (или «Private Conversations» в английской версии клиента).

Функция доступна пользователям Windows, Android, iOS, macOS и Linux. В Microsoft уверяют, что сквозное шифрование будет применяться для аудиовызовов, текстовых сообщений, а также для передачи аудио- и видеофайлов.

Для этих целей приложение будет использовать алгоритм сквозного шифрования «Signal Protocol» от Open Whisper Systems.

Стоит обратить внимание — пользователь может иметь лишь один приватный чат в рамках одного устройства.

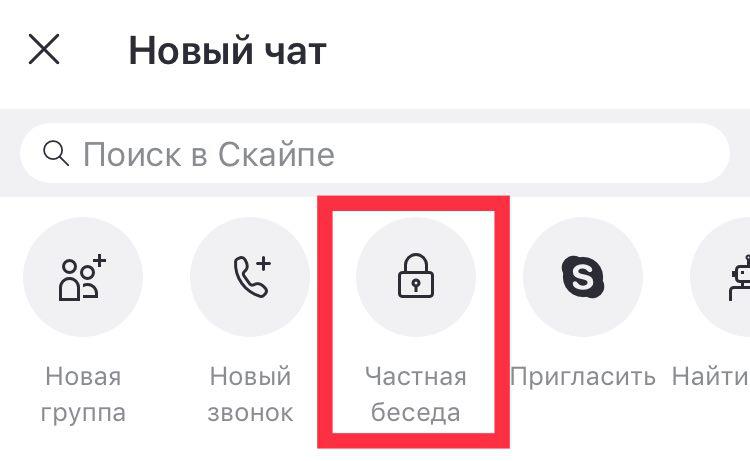
Чтобы воспользоваться нововведением на мобильном устройстве, выполните следующие шаги:

  1. Нажмите значок нового чата.
  2. Выберите в списке «Частная беседа».

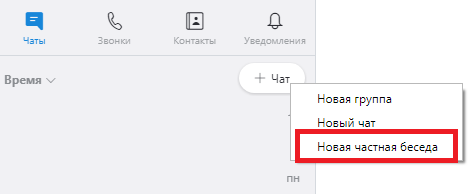
На десктопе:

  1. Нажмите кнопку нового чата.
  2. Выберите «Новая частная беседа».

Подпишитесь на новости

Отчёты о критических уязвимостях Linux попали в открытую рассылку до патчей

Trend Micro Zero Day Initiative отправила подробные отчёты об уязвимостях Linux в публичные рассылки. Среди них есть две проблемы KSMBD, которым исследователи присвоили 9 баллов по шкале CVSS (возможность удалённого выполнения кода). Технические подробности стали доступны раньше, чем исправления успели добраться до пользователей.

Публикации сохранились в архиве рассылки: отчёт об ошибке SMB Direct и обсуждение состояния гонки в KSMBD. В материалах есть описание причин и данные воспроизведения.

KSMBD — встроенный в ядро файловый сервер SMB. Одна проблема связана с обработкой параллельных запросов, другая — с ошибкой расчёта размера в механизме SMB Direct. Для второго сценария нужны определённая конфигурация, RDMA и доступный для записи общий ресурс.

В публичных сообщениях также описаны риски повышения привилегий и утечки информации в других компонентах. Как именно отчёты оказались в открытых списках и была ли это случайность, окончательно не установлено.

Есть важное уточнение по патчам: сопровождающий KSMBD уже указал на устранение проблемы ZDI-CAN-33774 в своём Git-репозитории. Но наличие коммита ещё не означает, что обновление вошло в ядро конкретного дистрибутива.

RSS: Новости на портале Anti-Malware.ru