



Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

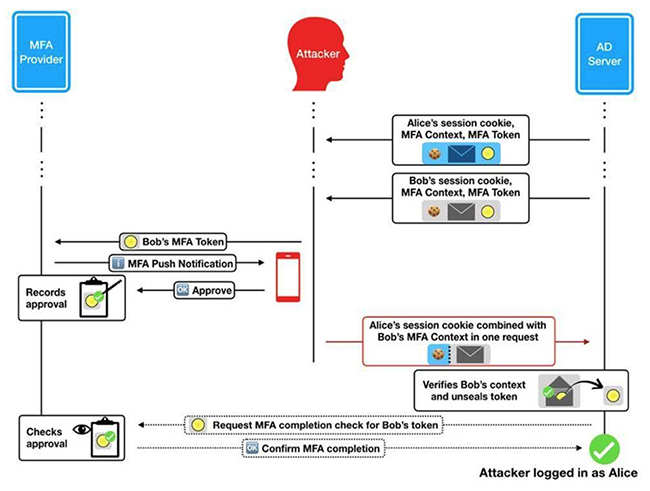
Новая уязвимость в службе Active Directory Federation Services (ADFS), разработанной Microsoft, позволяет использовать двухфакторную аутентификацию одного аккаунта для других учетных записей в организации. Проблему обнаружил эксперт из Okta REX Эндрю Ли.

Брешь получила идентификатор CVE-2018-8340, используя ее вкупе с несложной фишинговой схемой, злоумышленник может поставить под угрозу учетные записи, принадлежащие другим сотрудникам или руководителям организации.

Также атакующий может получить доступ к конфиденциальной информации через различные ресурсы компании.

«Многие организации полагаются на ADFS в качестве некого гейткипера. Агенты ADFS представляют собой расширения, которые позволяют службе взаимодействовать с провайдером 2FA, которому делегируется проверка многофакторной аутентификации», — объясняет Ли.

«Среди провайдеров 2FA, кроме самой Microsoft, есть и сторонние вендоры: Okta, Gemalto, Duo, Authlogics, RSA и SecureAuth».

Обнаруженная Ли возникает из-за того, что протокол проверяет учетные данные и факторы самой аутентификации, но при этом предоставленный фактор не связан с фактической учетной записью.

Эксплуатация этой уязвимости наиболее очевидна и возможна со стороны злонамеренного инсайдера, у которого при этом имеется собственный легитимный аккаунт. Однако использовать брешь может также злоумышленник, который получит доступ к легитимной учетной записи.

Сценарий атаки проще осуществить с помощью аккаунта, имеющего низкие права доступа. После получения доступа атакующий сможет скомпрометировать аккаунт с более высокими привилегиями, используя ту же брешь.

Эксперт попытался разработать собственную концепцию устранения этой уязвимости, однако это у него получилось лишь частично. Также Ли сообщил о проблеме Microsoft, которая выпустила соответствующий патч.

Подпишитесь на новости

Украинские торрент-сайты временно отключились после ударов по ЦОД

Популярные торрент-ресурсы 1337x и NordicQuality столкнулись с перебоями, которые Tom’s Hardware связывает с российскими ударами по дата-центрам в Украине. Для 1337x это очередная проблема после нескольких месяцев борьбы с DDoS-атаками.

По данным издания, несколько серверов инфраструктуры 1337x вышли из строя из-за взрывов. NordicQuality также временно оказался недоступен.

Только теперь речь о физическом повреждении инфраструктуры: фильтрацией трафика и настройкой защиты такой сбой не устранить.

При этом установить, в каких именно украинских дата-центрах размещались серверы этих ресурсов, изданию не удалось.

Подобные сайты используют промежуточную инфраструктуру, включая Cloudflare, которая скрывает расположение исходных серверов. Поэтому привязывать отключения к конкретному хостинг-провайдеру пока преждевременно.

На момент публикации Tom’s Hardware оба ресурса снова работали. Продолжительность простоев и полный масштаб повреждений в сообщении не уточняются.

RSS: Новости на портале Anti-Malware.ru