



Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

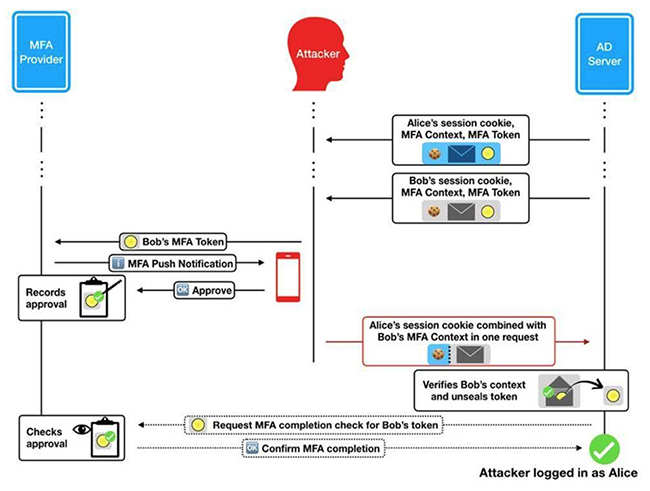
Новая уязвимость в службе Active Directory Federation Services (ADFS), разработанной Microsoft, позволяет использовать двухфакторную аутентификацию одного аккаунта для других учетных записей в организации. Проблему обнаружил эксперт из Okta REX Эндрю Ли.

Брешь получила идентификатор CVE-2018-8340, используя ее вкупе с несложной фишинговой схемой, злоумышленник может поставить под угрозу учетные записи, принадлежащие другим сотрудникам или руководителям организации.

Также атакующий может получить доступ к конфиденциальной информации через различные ресурсы компании.

«Многие организации полагаются на ADFS в качестве некого гейткипера. Агенты ADFS представляют собой расширения, которые позволяют службе взаимодействовать с провайдером 2FA, которому делегируется проверка многофакторной аутентификации», — объясняет Ли.

«Среди провайдеров 2FA, кроме самой Microsoft, есть и сторонние вендоры: Okta, Gemalto, Duo, Authlogics, RSA и SecureAuth».

Обнаруженная Ли возникает из-за того, что протокол проверяет учетные данные и факторы самой аутентификации, но при этом предоставленный фактор не связан с фактической учетной записью.

Эксплуатация этой уязвимости наиболее очевидна и возможна со стороны злонамеренного инсайдера, у которого при этом имеется собственный легитимный аккаунт. Однако использовать брешь может также злоумышленник, который получит доступ к легитимной учетной записи.

Сценарий атаки проще осуществить с помощью аккаунта, имеющего низкие права доступа. После получения доступа атакующий сможет скомпрометировать аккаунт с более высокими привилегиями, используя ту же брешь.

Эксперт попытался разработать собственную концепцию устранения этой уязвимости, однако это у него получилось лишь частично. Также Ли сообщил о проблеме Microsoft, которая выпустила соответствующий патч.

Подпишитесь на новости

Вредонос SC для WordPress восстанавливает удалённый бэкдор за секунды

Исследователи из Sucuri разобрали заражение WordPress вредоносом SC, который возвращает удалённый бэкдор за считаные секунды. Секрет живучести — минимум восемь взаимосвязанных точек закрепления. Удалили один компонент? Другой запишет его обратно.

SC прячется в настройках PHP, скрытых загрузчиках, файлах темы и плагинах. Часть компонентов запускается ещё до обычных плагинов WordPress. Поэтому чистка через админку здесь быстро превращается в бег по кругу.

Особенно неприятно, что копии вредоносного кода хранятся также в базе данных и, на поддерживающих эту возможность серверах, в общей памяти System V. Можно вычистить файлы с диска, а следующий запрос к сайту снова восстановит заражение из уцелевшего источника.

Сам бэкдор скрывается из списка плагинов, собирает сведения о сайте и сессиях администраторов, может устанавливать дополнительный PHP-код и отключать защитные плагины. Внедряемый JavaScript способен использоваться для кражи платёжных данных в интернет-магазинах.

Команды SC получает через публичные Ethereum RPC-шлюзы и смарт-контракты. Один заблокированный адрес проблему не решает: у вредоноса предусмотрены альтернативные каналы.

Есть и ловушка при очистке. PHP кеширует директиву, запускающую вредоносный загрузчик. Если без подготовки удалить указанный в ней файл, можно сломать обработку PHP-запросов.

Sucuri рекомендует сначала остановить выполнение вредоноса, затем убрать копии из базы и памяти, вредоносные задания и скрытые учётные записи, после чего очистить файлы и сменить скомпрометированные данные доступа.

RSS: Новости на портале Anti-Malware.ru