



Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

Уязвимость в Microsoft ADFS поможет злоумышленникам обойти 2FA

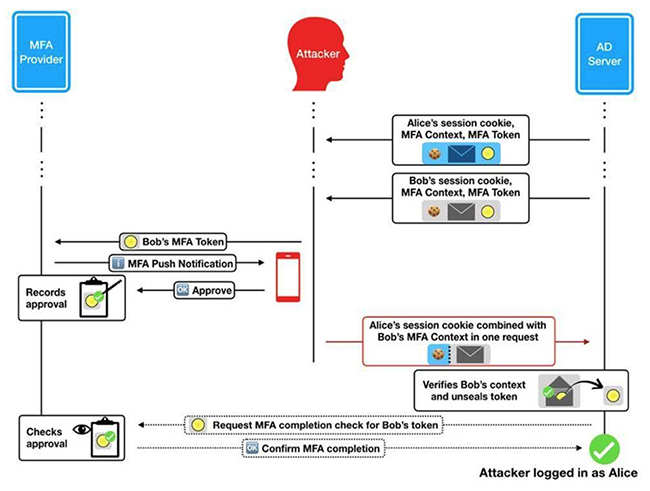
Новая уязвимость в службе Active Directory Federation Services (ADFS), разработанной Microsoft, позволяет использовать двухфакторную аутентификацию одного аккаунта для других учетных записей в организации. Проблему обнаружил эксперт из Okta REX Эндрю Ли.

Брешь получила идентификатор CVE-2018-8340, используя ее вкупе с несложной фишинговой схемой, злоумышленник может поставить под угрозу учетные записи, принадлежащие другим сотрудникам или руководителям организации.

Также атакующий может получить доступ к конфиденциальной информации через различные ресурсы компании.

«Многие организации полагаются на ADFS в качестве некого гейткипера. Агенты ADFS представляют собой расширения, которые позволяют службе взаимодействовать с провайдером 2FA, которому делегируется проверка многофакторной аутентификации», — объясняет Ли.

«Среди провайдеров 2FA, кроме самой Microsoft, есть и сторонние вендоры: Okta, Gemalto, Duo, Authlogics, RSA и SecureAuth».

Обнаруженная Ли возникает из-за того, что протокол проверяет учетные данные и факторы самой аутентификации, но при этом предоставленный фактор не связан с фактической учетной записью.

Эксплуатация этой уязвимости наиболее очевидна и возможна со стороны злонамеренного инсайдера, у которого при этом имеется собственный легитимный аккаунт. Однако использовать брешь может также злоумышленник, который получит доступ к легитимной учетной записи.

Сценарий атаки проще осуществить с помощью аккаунта, имеющего низкие права доступа. После получения доступа атакующий сможет скомпрометировать аккаунт с более высокими привилегиями, используя ту же брешь.

Эксперт попытался разработать собственную концепцию устранения этой уязвимости, однако это у него получилось лишь частично. Также Ли сообщил о проблеме Microsoft, которая выпустила соответствующий патч.

Подпишитесь на новости

Для онлайн-займов в МФО планируют оставить биометрию по лицу без голоса

Микрофинансовые организации добились принципиального согласия регуляторов на упрощение биометрической идентификации заёмщиков. В Центре биометрических технологий сообщили, что проверка только по изображению лица станет доступна для онлайн-услуг МФО с ноября 2026 года.

Сейчас воспользоваться такими услугами могут более 27 млн человек со стандартной или подтверждённой биометрией в ЕБС, пишет «Коммерсантъ». Переход на лицо без голоса должен расширить эту аудиторию.

Но любая фотография из базы автоматически пропуском не станет. Часть упрощённых биометрических образцов потребует повышения уровня. По данным ЦБТ, такая возможность доступна более чем 30 млн человек.

В Минцифры утверждают, что проверка только по лицу обеспечивает необходимую защиту и не уступает сочетанию лица и голоса. Для клиентов обещают несколько вариантов: компьютер, приложение МФО или переход в «Госуслуги Биометрию».

Рынок рассчитывает сократить число сбоев и упростить регистрацию. Люди уже привыкли сканировать лицо, а уговаривать их дополнительно записывать голос сложнее. Меньше действий — меньше клиентов, которые бросают оформление на полпути.

Биометрическая идентификация для микрофинансовых компаний обязательна с марта 2026 года, однако ЦБ до января 2027-го не применяет надзорные меры за её отсутствие. Для микрокредитных компаний требование заработает с марта 2027 года.

RSS: Новости на портале Anti-Malware.ru