



Веб-приложения и серверы на JavaScript уязвимы к атакам ReDoS

Веб-приложения и серверы на JavaScript уязвимы к атакам ReDoS

Веб-приложения и серверы на JavaScript уязвимы к атакам ReDoS

Веб-приложения и серверы на JavaScript затрагивает опасная форма уязвимости, которая может привести к успешной атаке вида ReDoS (regular expression denial of service). Злоумышленник может проэксплуатировать уязвимость, посылая большие и сложные фрагменты текста на инпут веб-сервера или приложения на основе JavaScript.

Если серверный компонент или библиотека приложения специально не предназначены для обработки различных исключительных ситуаций, действия атакующего могут привести к блокировке всего приложения или сервера за считанные минуты.

Известно, что у различных языков программирования и технологий веб-серверов есть схожие проблемы с операциями сопоставления шаблонов, что подвергает их опасности атаки ReDoS. Однако в случае с JavaScript все усугубляется из-за однопоточной модели реализации большинства серверов JavaScript, где каждый запрос обрабатывает тот же поток.

Если злоумышленник проведет атаку ReDoS, она «положит» весь сервер, а не только одну конкретную операцию. Интересно, что впервые подобные схемы ReDoS-атак были описаны еще в далеком 2012 году.

Проведенный в прошлом году исследования показали, что 5 % всех уязвимостей, обнаруженных в библиотеках и приложениях Node.js, были связаны с ReDoS.

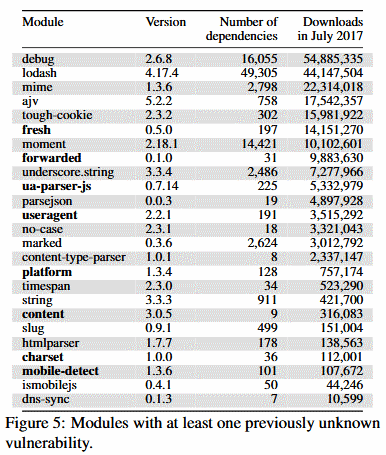
Сейчас же эксперты считают, что атаки ReDoS набирают популярность, так эти уязвимости игнорировались на протяжении долгого времени. Кристиан-Александру Стайцу и Майкл Прадель из Дармштадтского технического университета в Германии сообщили об обнаружении 25 ранее неизвестных уязвимостей в популярных модулях Node.js.

Эксперты опубликовали список этих модулей и брешей в них:

Исследователи полагают, что злоумышленник может создать специальные эксплойты для атаки сайтов с помощью любой из этих 25 библиотек.

Эксперты проверили 2 846 популярных сайта, из которых 339 (12 %) оказались уязвимы хотя бы перед одной ReDoS-уязвимостью.

Стайцу и Прадель опубликовали POC-код, доказывающий наличие проблемы, на GitHub.

Подпишитесь на новости

40 млрд наблюдений: исследователи нашли гигантский DNS-туннель

Служебный DNS-трафик неожиданно превратился в поток, перегрузивший систему приема данных DomainTools. В начале марта один домен создавал до 500 тыс. наблюдений в секунду — примерно половину обычной нагрузки всей системы компании.

В исследовании DomainTools говорится, что за несколько дней домен supaghost[.]cc набрал около 40 млрд наблюдений, прежде чем его начали фильтровать.

Почти весь поток состоял из TXT-записей. По структуре данных исследователи определили признаки VPN поверх DNS: сетевые пакеты упаковываются в запросы и ответы, а отдельный узел выпускает их дальше в интернет. Такой механизм позволяет передавать информацию через канал, который обычно обслуживает разрешение доменных имен.


Позднее похожая активность распространилась более чем на сотню доменов. Среди них оказалось непропорционально много адресов в зоне .ir. Большинство зарегистрировали осенью 2025 года, но до мартовского всплеска они оставались неактивными.

По словам автора, внешние признаки указывают на Иран или соседние территории. Он допускает, что происходило экстренное резервное копирование данных за пределы страны, возможно связанное с властями. Пока это только гипотеза, поскольку содержимое трафика исследователи не расшифровывали.

Число наблюдений также нельзя превращать в объем вывезенных данных.

RSS: Новости на портале Anti-Malware.ru