



Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Многие наверняка помнят, что Джон Макафи пообещал выплатить вознаграждение тем лицам, которые смогут взломать его криптокошелек Bitfi. Теперь же Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners сообщили о том, что Bitfi наконец удалось взломать.

Представители Bitfi подтвердили, что криптовалютный кошелек был подвергнут рутингу, что позволило хакерам получить контроль над аппаратным обеспечением кошелька и отобразить на экране все, что им заблагорассудится.

Уже это само по себе удовлетворяет понятию «взлом». Однако разработчики Bitfi считают, что рутинг не является взломом. Согласно Bitfi, взломом будет считаться «любой метод, благодаря которому можно будет вывести средства с кошелька».

Компания Pen Test Partners, занимающаяся исследованиями в области кибербезопасности, сообщила, что ей фактически удалось извлечь деньги из криптокошелька.

Однако и тут представители Bitfi нашли способ вывернуться — они заявили, что ни один из исследователей не выступил с требованием выплатить полагающиеся 250 000 долларов вознаграждения.

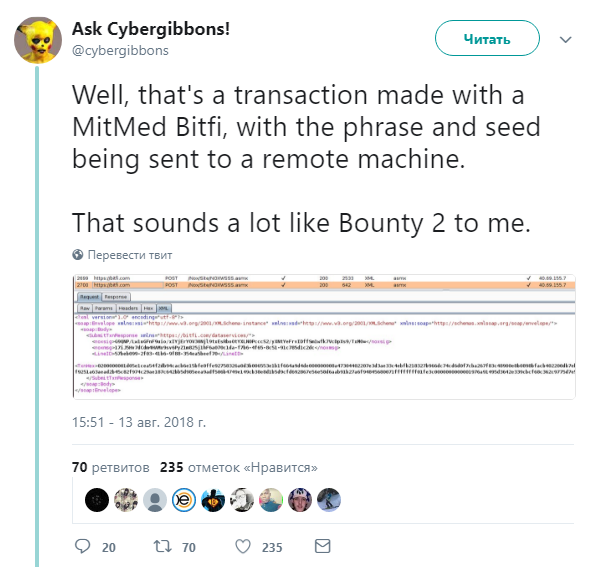
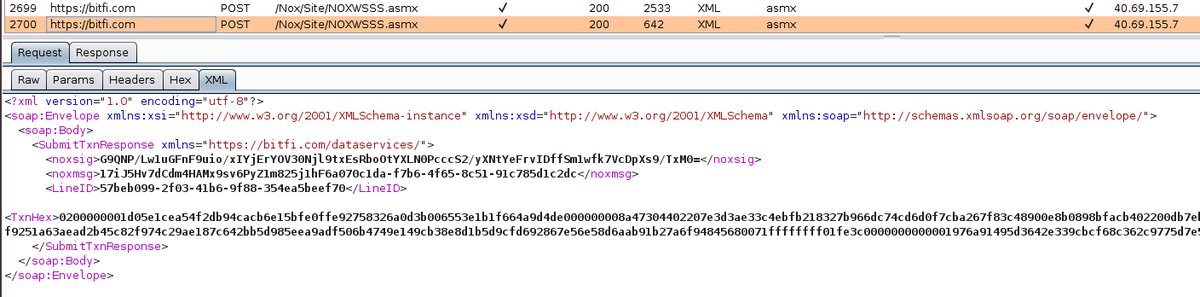
Cybergibbons опубликовал твит, в котором доказывает, что ему удалось успешно провести транзакцию. Исследователь считает, что ему причитается вознаграждение.

Напомним, что в начале этого месяца стало известно, что криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи деньги за взлом Bitfi.

Подпишитесь на новости

68% инцидентов без аналитика: что обещает ИИ в MaxPatrol O2

Очередь инцидентов растёт, а дополнительных аналитиков из воздуха не выдают. Positive Technologies предлагает разгрузить SOC с помощью каскада ИИ-моделей MaxPatrol O2. По данным компании, система автоматически закрывает 68% инцидентов, тратя на каждый около 15-20 секунд. По оставшимся аналитик получает вердикт с объяснением менее чем за 15 минут.

Работа разделена на два этапа. Сначала ML-модели оценивают инциденты и закрывают ложные срабатывания.

Подозрительные случаи передаются ИИ-агенту: он строит гипотезу, проверяет её по событиям из разных источников и готовит отчёт. Получается распределение обязанностей, похожее на работу первой и второй линий SOC.

В отчёте приводятся собранные события и похожие инциденты с вердиктами. Каждый факт можно проследить до исходного события. Степень самостоятельности системы настраивается: например, автоматическое закрытие можно разрешить только для отдельных классов инцидентов.

Разработчик также заявляет о совпадении вердиктов MaxPatrol O2 с вердиктами облачного сервиса PT X, сверенными с решениями аналитиков, более чем в 98% случаев.

В планах компании сократить долю инцидентов, требующих ручной работы, до 10%. Продукт доступен в облачной версии и для развёртывания в инфраструктуре заказчика.

Аналитиков из SOC пока не вычёркивают. Им обещают убрать значительную часть рутины, чтобы до подозрительной активности руки доходили раньше, чем до отчёта о пропущенной атаке.

RSS: Новости на портале Anti-Malware.ru