



Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Криптокошелек Макафи наконец взломали, разработчики Bitfi отрицают это

Многие наверняка помнят, что Джон Макафи пообещал выплатить вознаграждение тем лицам, которые смогут взломать его криптокошелек Bitfi. Теперь же Билл Пауэл и Эндрю Тирни (также известный как Cybergibbons) из Pen Test Partners сообщили о том, что Bitfi наконец удалось взломать.

Представители Bitfi подтвердили, что криптовалютный кошелек был подвергнут рутингу, что позволило хакерам получить контроль над аппаратным обеспечением кошелька и отобразить на экране все, что им заблагорассудится.

Уже это само по себе удовлетворяет понятию «взлом». Однако разработчики Bitfi считают, что рутинг не является взломом. Согласно Bitfi, взломом будет считаться «любой метод, благодаря которому можно будет вывести средства с кошелька».

Компания Pen Test Partners, занимающаяся исследованиями в области кибербезопасности, сообщила, что ей фактически удалось извлечь деньги из криптокошелька.

Однако и тут представители Bitfi нашли способ вывернуться — они заявили, что ни один из исследователей не выступил с требованием выплатить полагающиеся 250 000 долларов вознаграждения.

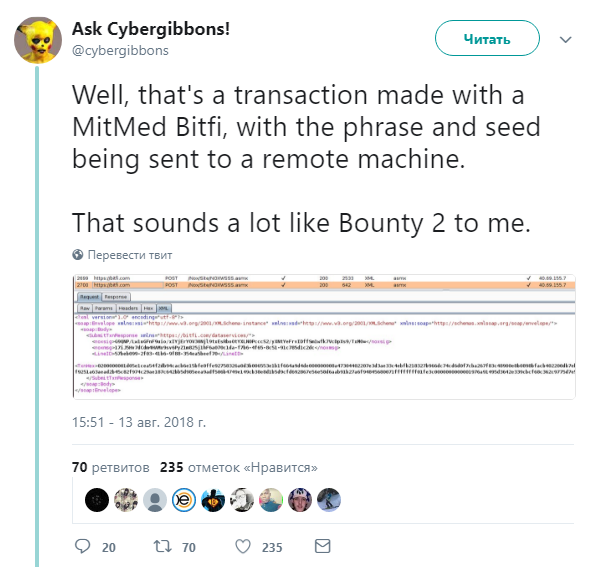
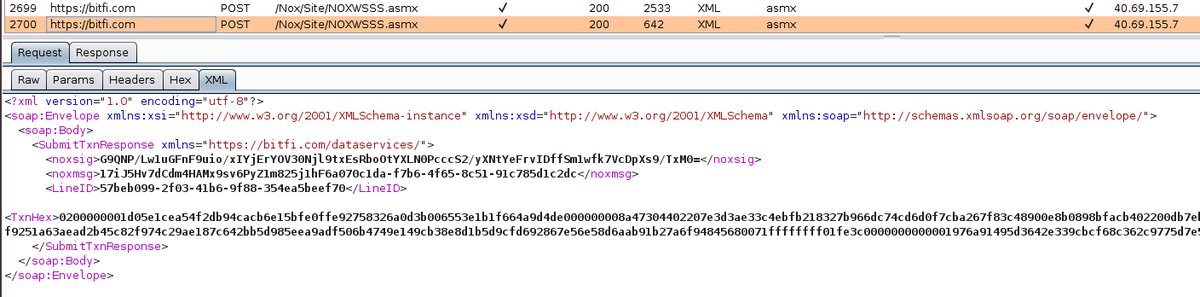
Cybergibbons опубликовал твит, в котором доказывает, что ему удалось успешно провести транзакцию. Исследователь считает, что ему причитается вознаграждение.

Напомним, что в начале этого месяца стало известно, что криптовалютный кошелек Bitfi, созданный самим Джоном Макафи, передает данные в Китай. К такому выводу пришли изучившие его специалисты в области кибербезопасности, которые хотели получить обещанные Макафи деньги за взлом Bitfi.

Подпишитесь на новости

Hirudo подменяет банковские приложения на Android и ломает защиту изнутри

Зачем рисовать фальшивое окно банка, если можно подсунуть пользователю целое приложение? Именно так действует новый Android-троян Hirudo. Заражение начинается с приложений-приманок: магазинов, видеосервисов и коротких сериалов.

Они показывают настоящий контент, а затем предлагают установить обновление.

За ним скрывается отдельное вредоносное приложение, которому ещё нужно выдать разрешения. При этом мошенникам приходится уговаривать жертву, сообщили исследователи из ThreatFabric.

Получив доступ, Hirudo крадёт учётные данные и СМС, позволяет удалённо смотреть экран и обращаться к камерам. Но главный трюк — замена банковского приложения модифицированной копией. Троян запускает удаление оригинала и скачивает подделку. Пользователь может прервать этот процесс.


Внутри копии защитные проверки получают ответы, выгодные атакующему: подмена подписи маскируется, служба специальных возможностей становится невидимой, запрет на запись экрана снимается. Интерфейс знакомый, а охрана уже работает на грабителей.

Исследователи обнаружили такие замены для восьми приложений семи индонезийских банков. Список целей для кражи данных шире и включает ещё несколько стран.

RSS: Новости на портале Anti-Malware.ru