



Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Некоторые популярные Android-приложения могут быть уязвимы для нового типа кибератак, который получил название «Man-in-the-Disk». Проблему обнаружила команда Check Point, используя Man-in-the-Disk, злоумышленники могут привести к сбою в работе приложений или запустить в системе вредоносный код.

Схема новой атаки, по словам экспертов, завязана на использовании приложениями «Внешнего хранилища» («External Storage»). Это один из двух методов хранения данных, реализованных в Android.

Атака Man-in-the-Disk может сработать по двум причинам. Во-первых, любое приложение может вмешаться в данные внешнего хранилища другого приложения. Во-вторых, почти все приложения запрашивают это разрешение, следовательно, пользователи готовы предоставить его, не подозревая о рисках безопасности.

Команда Check Point провела тесты, в ходе которых им удалось создать вредоносное приложение, маскирующееся под фонарик. При установке это приложение запрашивало разрешение на хранение данных на внешнем хранилище устройства, а в дальнейшем использовало это разрешение для атаки других приложений.

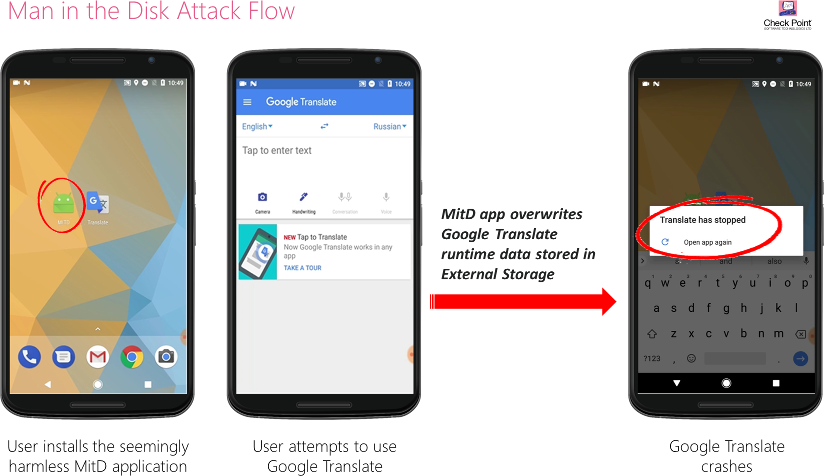
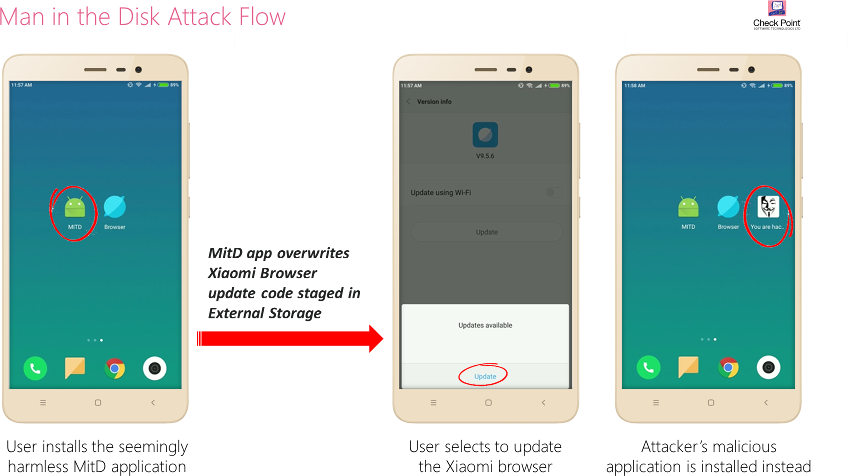
Исследователи утверждают, что им удалось осуществить два вида атак — привести к сбою в работе других приложений, а также обновить другие приложения до вредоносных версий.

Первый вид этой атаки работает примитивно — приложение вмешивается в файлы внешнего хранилища другого приложения, вставляя туда некорректные данные, которые приводят к сбою в работе программы.

Потенциально этот метод можно использовать для борьбы с конкурирующими приложениями, или же использовать сбой для инъекции вредоносного кода. Если у атакуемого приложения больше привилегий в системе, чем у вредоносного (в данном случае фонарика), тогда злоумышленник может повысить свои права в системе.

Во втором типе этой атаки, как утверждают исследователи, злоумышленники могут контролировать внешнее хранилище в моменты, когда приложения получают обновления. Check Point утверждает, что атакующие могут свободно подменять файлы на внешнем хранилище, что приведет к установке вредоносной версии того или иного приложения.

Среди уязвимых для «Man-in-the-Disk» приложений есть очень популярные:

  • Google Translate
  • Google Voice Typing
  • Yandex Translate
  • Yandex Search (уязвимо к атаке сбоя в работе)
  • Xiaomi Browser (уязвимо к подмене файлов обновления)
Подпишитесь на новости

ТризТех запатентовала алгоритм классификации трафика для PT NGFW

Компания «ТризТех» получила патент на способ классификации сетевого трафика, который используется в PT NGFW. По словам разработчика, технология помогает сохранять производительность межсетевого экрана при росте числа правил и усложнении политик безопасности.

Задача непростая: каждую сетевую сессию нужно сопоставить с правилами по IP-адресам, портам, протоколам, URL-категориям и пользователям.

Чем больше условий, тем больше работы у процессора. Просто добавлять вычислительные мощности — далеко не единственный выход.

Запатентованный подход позволяет отказаться от последовательного перебора большого количества правил. Для разных признаков создаются отдельные поисковые индексы, а результаты представляются битовыми масками. Затем система объединяет их побитовыми операциями и выбирает подходящее правило с наивысшим приоритетом.

Архитектура также оптимизирована под векторные инструкции, обработку групп данных параллельно. По словам руководителя разработки Алексея Дядина, это снижает вычислительную нагрузку и повышает пропускную способность PT NGFW.

Есть и нюанс: сведения о сессии приходят постепенно. Адреса и порты известны рано, а прикладной протокол или категория URL могут определиться позднее. Если информации недостаточно, система сохраняет контекст и ждёт недостающих данных, избегая ненужных повторных вычислений.

Конкретных результатов сравнительных тестов в сообщении нет: патент фиксирует технический подход, а производительность оценивается на практике. «ТризТех» планирует патентовать и другие разработки для PT NGFW.

RSS: Новости на портале Anti-Malware.ru