



Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

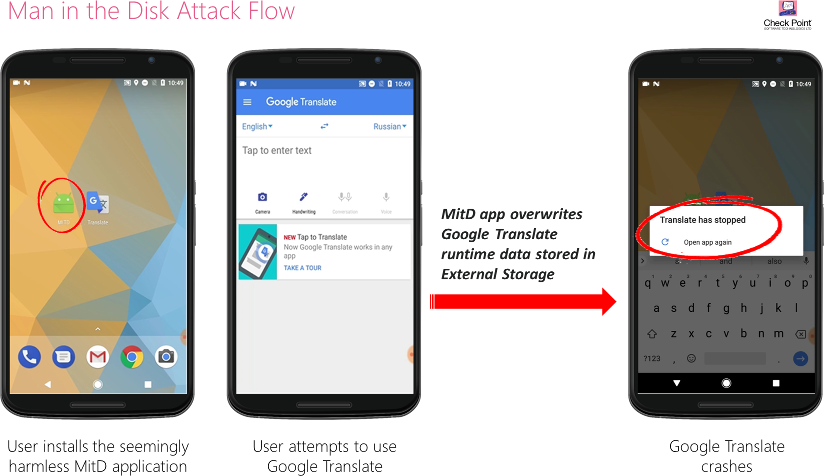
Некоторые популярные Android-приложения могут быть уязвимы для нового типа кибератак, который получил название «Man-in-the-Disk». Проблему обнаружила команда Check Point, используя Man-in-the-Disk, злоумышленники могут привести к сбою в работе приложений или запустить в системе вредоносный код.

Схема новой атаки, по словам экспертов, завязана на использовании приложениями «Внешнего хранилища» («External Storage»). Это один из двух методов хранения данных, реализованных в Android.

Атака Man-in-the-Disk может сработать по двум причинам. Во-первых, любое приложение может вмешаться в данные внешнего хранилища другого приложения. Во-вторых, почти все приложения запрашивают это разрешение, следовательно, пользователи готовы предоставить его, не подозревая о рисках безопасности.

Команда Check Point провела тесты, в ходе которых им удалось создать вредоносное приложение, маскирующееся под фонарик. При установке это приложение запрашивало разрешение на хранение данных на внешнем хранилище устройства, а в дальнейшем использовало это разрешение для атаки других приложений.

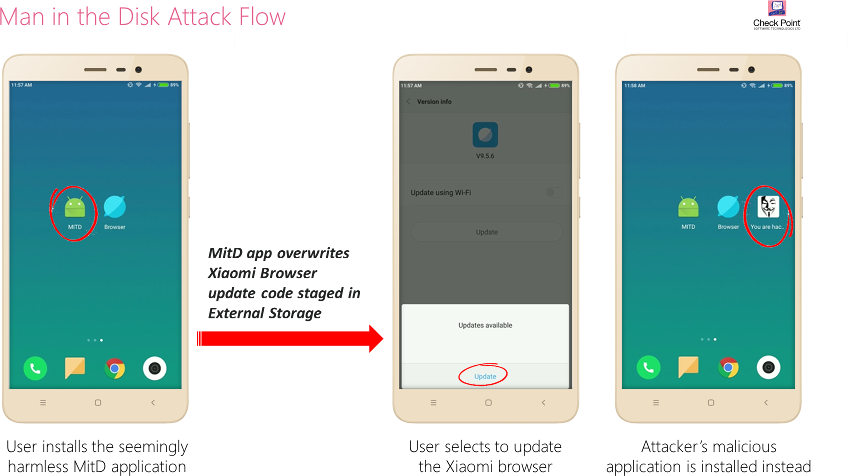
Исследователи утверждают, что им удалось осуществить два вида атак — привести к сбою в работе других приложений, а также обновить другие приложения до вредоносных версий.

Первый вид этой атаки работает примитивно — приложение вмешивается в файлы внешнего хранилища другого приложения, вставляя туда некорректные данные, которые приводят к сбою в работе программы.

Потенциально этот метод можно использовать для борьбы с конкурирующими приложениями, или же использовать сбой для инъекции вредоносного кода. Если у атакуемого приложения больше привилегий в системе, чем у вредоносного (в данном случае фонарика), тогда злоумышленник может повысить свои права в системе.

Во втором типе этой атаки, как утверждают исследователи, злоумышленники могут контролировать внешнее хранилище в моменты, когда приложения получают обновления. Check Point утверждает, что атакующие могут свободно подменять файлы на внешнем хранилище, что приведет к установке вредоносной версии того или иного приложения.

Среди уязвимых для «Man-in-the-Disk» приложений есть очень популярные:

  • Google Translate
  • Google Voice Typing
  • Yandex Translate
  • Yandex Search (уязвимо к атаке сбоя в работе)
  • Xiaomi Browser (уязвимо к подмене файлов обновления)
Подпишитесь на новости

Gartner: к 2028 году ИИ-кодинг станет дороже зарплаты разработчика

ИИ пишет код, а счёт за его работу начинает кусаться. По прогнозу Gartner, к 2028 году расходы на разработку с использованием больших языковых моделей обгонят среднюю зарплату программиста. Причины — рост потребления токенов и переход поставщиков к оплате по фактическому использованию.

Токены — единицы данных, которые обрабатывает модель. Чем активнее работают агенты и чем больше информации им передают, тем выше расходы.

Фиксированная подписка уступает место тарификации, при которой бюджет предсказать гораздо сложнее.

По оценке аналитика Gartner Нитиша Тьяги, разработчики обычно оптимизируют скорость и удобство работы. Дисциплина расходов сама собой не появится: без контроля затраты способны расти быстрее продуктивности.

Масла в огонь подливают чрезмерная автономность агентов, раздутый контекст и отсутствие регулярного разбора дорогих задач. А встроенные инструменты оптимизации расходов у поставщиков пока недостаточно зрелые.

Gartner рекомендует заранее определять, какие задачи поручать ИИ и сколько самостоятельности ему давать. Простую работу стоит направлять небольшим дешёвым моделям, сложную — более мощным. Контекст нужно очищать от лишнего, потребление токенов, а перерасход разбирать на ретроспективах.

RSS: Новости на портале Anti-Malware.ru