



Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Популярные приложения Android уязвимы к новой типу атак Man-in-the-Disk

Некоторые популярные Android-приложения могут быть уязвимы для нового типа кибератак, который получил название «Man-in-the-Disk». Проблему обнаружила команда Check Point, используя Man-in-the-Disk, злоумышленники могут привести к сбою в работе приложений или запустить в системе вредоносный код.

Схема новой атаки, по словам экспертов, завязана на использовании приложениями «Внешнего хранилища» («External Storage»). Это один из двух методов хранения данных, реализованных в Android.

Атака Man-in-the-Disk может сработать по двум причинам. Во-первых, любое приложение может вмешаться в данные внешнего хранилища другого приложения. Во-вторых, почти все приложения запрашивают это разрешение, следовательно, пользователи готовы предоставить его, не подозревая о рисках безопасности.

Команда Check Point провела тесты, в ходе которых им удалось создать вредоносное приложение, маскирующееся под фонарик. При установке это приложение запрашивало разрешение на хранение данных на внешнем хранилище устройства, а в дальнейшем использовало это разрешение для атаки других приложений.

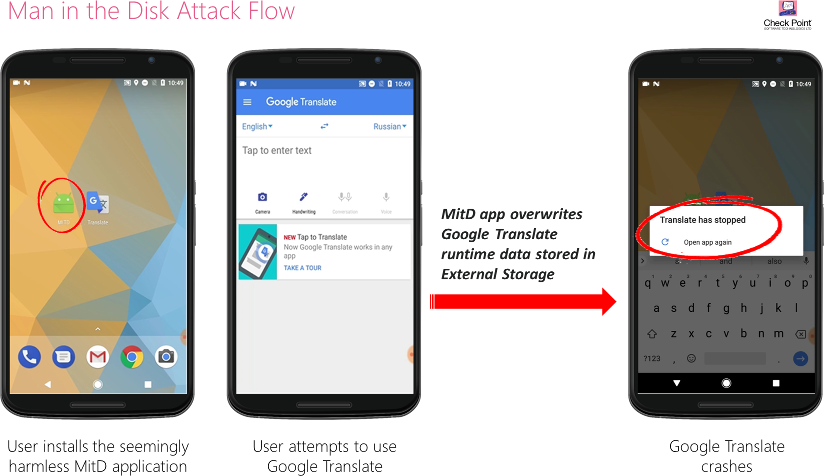
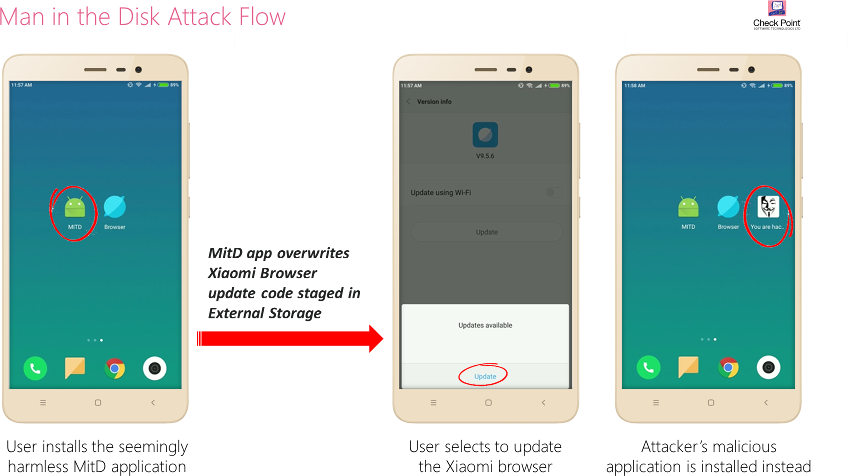
Исследователи утверждают, что им удалось осуществить два вида атак — привести к сбою в работе других приложений, а также обновить другие приложения до вредоносных версий.

Первый вид этой атаки работает примитивно — приложение вмешивается в файлы внешнего хранилища другого приложения, вставляя туда некорректные данные, которые приводят к сбою в работе программы.

Потенциально этот метод можно использовать для борьбы с конкурирующими приложениями, или же использовать сбой для инъекции вредоносного кода. Если у атакуемого приложения больше привилегий в системе, чем у вредоносного (в данном случае фонарика), тогда злоумышленник может повысить свои права в системе.

Во втором типе этой атаки, как утверждают исследователи, злоумышленники могут контролировать внешнее хранилище в моменты, когда приложения получают обновления. Check Point утверждает, что атакующие могут свободно подменять файлы на внешнем хранилище, что приведет к установке вредоносной версии того или иного приложения.

Среди уязвимых для «Man-in-the-Disk» приложений есть очень популярные:

  • Google Translate
  • Google Voice Typing
  • Yandex Translate
  • Yandex Search (уязвимо к атаке сбоя в работе)
  • Xiaomi Browser (уязвимо к подмене файлов обновления)
Подпишитесь на новости

В Госдуме предложили отмечать участие ИИ в медицинских заключениях

Нейросеть помогла разобрать снимок или результаты обследования? Пациент должен об этом знать. Депутат Госдумы Борис Чернышов предложил обязать медорганизации сообщать об использовании ИИ при анализе медицинских данных. Обращение направлено главе Минздрава Михаилу Мурашко.

Как сообщает ТАСС, если алгоритм участвовал в анализе медицинских изображений, результатов исследований или других данных для диагностики, в бумажном либо электронном документе должна появиться соответствующая отметка.

В ней предлагается указывать, что при анализе применялся искусственный интеллект, а итоговое медицинское заключение принял медицинский работник. Так пациент сможет увидеть, где врачу помогала нейросеть.

При этом собирать отдельное согласие на каждое применение ИИ Чернышов не предлагает. По его мнению, уведомление должно давать человеку информацию и обходиться без дополнительной бюрократии для клиник.

Депутат считает, что внедрение ИИ в здравоохранение нужно поддерживать: такие системы помогают анализировать большие объёмы данных и выявлять патологии. Но пациент вправе понимать, как получен результат его обследования.

Однако стоит учитывать, что пока это просто обращение к министру. Новую обязанность для медорганизаций ещё не установили.

RSS: Новости на портале Anti-Malware.ru