



Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

Поддельный Twitter-аккаунт Дональда Трампа раздавал криптовалюту

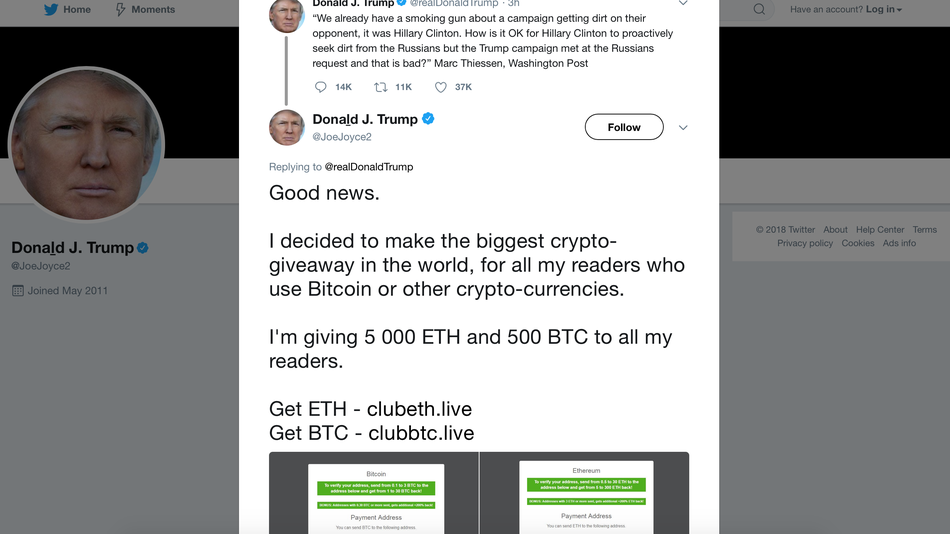
Фейковый аккаунт Twitter, грамотно замаскированный под верифицированную учетную запись нынешнего президента США Дональда Трампа, реализует интересную мошенническую схему, в которой задействована цифровая валюта.

Твит от имени якобы настоящего президента, обративший на себя внимание пользователей и специалистов, гласит:

«Хорошие новости. Я принял решение устроить крупнейшую в мире раздачу криптовалюты для своих подписчиков. Всем своим фолловерам я отдам по 5 000 ETH и 500 BTC».

Интересно, что у поддельного аккаунта даже есть галочка верификации — пользователи прежде всего обращают внимание именно на нее, так как это помогает убедиться, что учетная запись действительно принадлежит тому, за кого себя выдает.

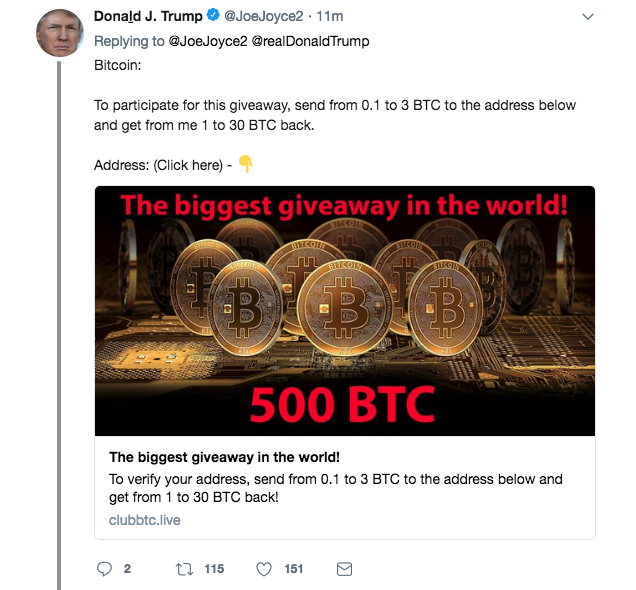
После этого сообщения «Дональд Трамп» приложил ссылку, которая позволяет отправлять криптосредства мошенникам. На данный момент кошелек преступника пополнился на 17 биткоинов — это более 128 000 долларов по текущему курсу.

Нельзя сказать, что все эти средства были получены от жертв этой кампании с поддельным Twitter-аккаунтом, однако очевидно одно — кошельком управляют киберпреступники, следовательно, все хранящиеся там средства добыты нелегальным путем.

Фейковый аккаунт отвечал на твиты настоящего Доналльда Трампа, чтобы создать видимость единого треда, который якобы поддерживает президент.

Пресс-служба Twitter предоставила официальные комментарии социальной платформы на этот счет:

«Мы в курсе подобных мошеннических схем, делаем все возможное, чтобы  пользователи не взаимодействовали с фейковыми аккаунтами. На данный момент мы тестируем новые меры противодействия поддельным учетным записям».

Подпишитесь на новости

Джейлбрейк для iPhone пережил апдейт до iOS 27.2 при включённом Lockdown

Даже самый строгий режим защиты iPhone не спас от эксплойта. Команда Calif показала iPhone 18 Pro с включённым Lockdown Mode и джейлбрейком, который, судя по демонстрации, сохранился после обновления до iOS 27.2. Установить свежую систему оказалось недостаточно, чтобы вернуть устройство в исходное состояние.

Видео исследователи опубликовали в X. В ролике на смартфон отправляют PDF через AirDrop, а пользователь принимает и открывает файл.

Затем демонстрируется работа джейлбрейка — снятия системных ограничений iOS. После установки обновления и перезагрузки признаки взлома остаются.

Однако демонстрация не показывает, что телефон можно взломать, просто находясь рядом. Техническую цепочку Calif не раскрыла, поэтому по ролику нельзя установить все условия атаки.


Стоит также учитывать, что сохранение джейлбрейка после обновления не доказывает, что тем же способом можно взломать изначально чистый iPhone, уже работающий на iOS 27.2. Этот вопрос пока открыт. Ранее команда сообщала, что передаёт найденные уязвимости Apple и не планирует выпускать общедоступный инструмент для джейлбрейка.

Lockdown Mode предназначен для людей, которые могут стать целью сложных кибератак. Он ограничивает вложения, веб-технологии и другие потенциальные пути проникновения. Эксперимент Calif показывает пределы такой защиты, но сам по себе не свидетельствует о массовой шпионской кампании.

RSS: Новости на портале Anti-Malware.ru