


Уязвимость в Microsoft Edge позволяла украсть локальные файлы жертвы

Уязвимость в Microsoft Edge позволяла украсть локальные файлы жертвы

Уязвимость в Microsoft Edge позволяла украсть локальные файлы жертвы

Microsoft устранила в браузере Edge уязвимость, которую могли использовать злоумышленники для кражи локальных файлов с компьютера пользователя. Учитывая, что для успешной эксплуатации должна быть задействована социальная инженерия, этот недостаток не рассматривается как критичный.

Баг был обнаружен исследователем безопасности из компании Netsparker Зияханом Альбенисом. Как утверждает специалист, брешь завязана на концепции «Правило ограничения домена» (Same-Origin Policy, SOP).

В Edge SOP помогает предотвратить загрузку вредоносного кода, которую киберпреступник может инициировать по ссылке, которая не соответствует домену (субдомену), порту и протоколу.

Эксперт объясняет, что SOP в Edge отрабатывает как следует, за исключением одного случая — когда пользователя заставляют загрузить вредоносный HTML-файл на компьютер, а потом открыть его.

Если пользователь откроет этот файл, вредоносный код загрузится через URL-схему file://. Поскольку это локальный файл, у него не будет значение домена и порта. Таким образом, этот вредоносный файл может содержать код, который собирает и крадет любые данные из локальных файлов, доступных через file://.

Как известно, доступ к любому файлу ОС можно получить через URL-схему file:// в браузере, следовательно, у злоумышленника открывается большой простор для кражи персональной информации.

Альбенис провел тесты, в ходе которых ему удалось украсть данные с локальных компьютеров и отправить их на удаленный сервер. Он записал специальное видео, доказывающее наличие проблемы, которое можно посмотреть ниже.

Несмотря на то, что атакующему надо знать, где лежат файлы с персональной информацией, в большинстве случаев файлы конфигурации приложений хранятся по всем известным путям. Кроме того, о нахождении некоторых файлов можно просто догадаться.

Специалист считает, что подобная техника может сыграть на руку злоумышленникам, которые совершают целевые кибератаки на организации.

Альбенис предупреждает пользователей об опасности открытия HTML-файлов, которые были получены в электронных письмах.

Подпишитесь на новости

Windows 11 26H2 стала шустрее и у некоторых пользователей ест меньше памяти

Обновление Windows 11 26H2 выглядит скромно, но пользователи заметили приятный эффект: система быстрее откликается, а на некоторых компьютерах расход оперативной памяти снизился примерно на 2 ГБ.

Автор Windows Latest рассказал о таком результате на трехлетнем ноутбуке с 16 ГБ памяти.

При одновременной работе Edge, WhatsApp (принадлежит корпорации Meta, признанной экстремистской и запрещённой в России), Teams, Outlook и воспроизведении видео в 4K загрузка RAM держалась около 87%. Раньше, по его наблюдениям, даже менее тяжелая нагрузка доводила показатель до 95%.

За ускорение интерфейса отвечает в том числе Low Latency Profile. При открытии «Пуска», поиска или приложений процессор на 1-3 секунды повышает частоту, быстрее выполняет задачу и возвращается к простою.
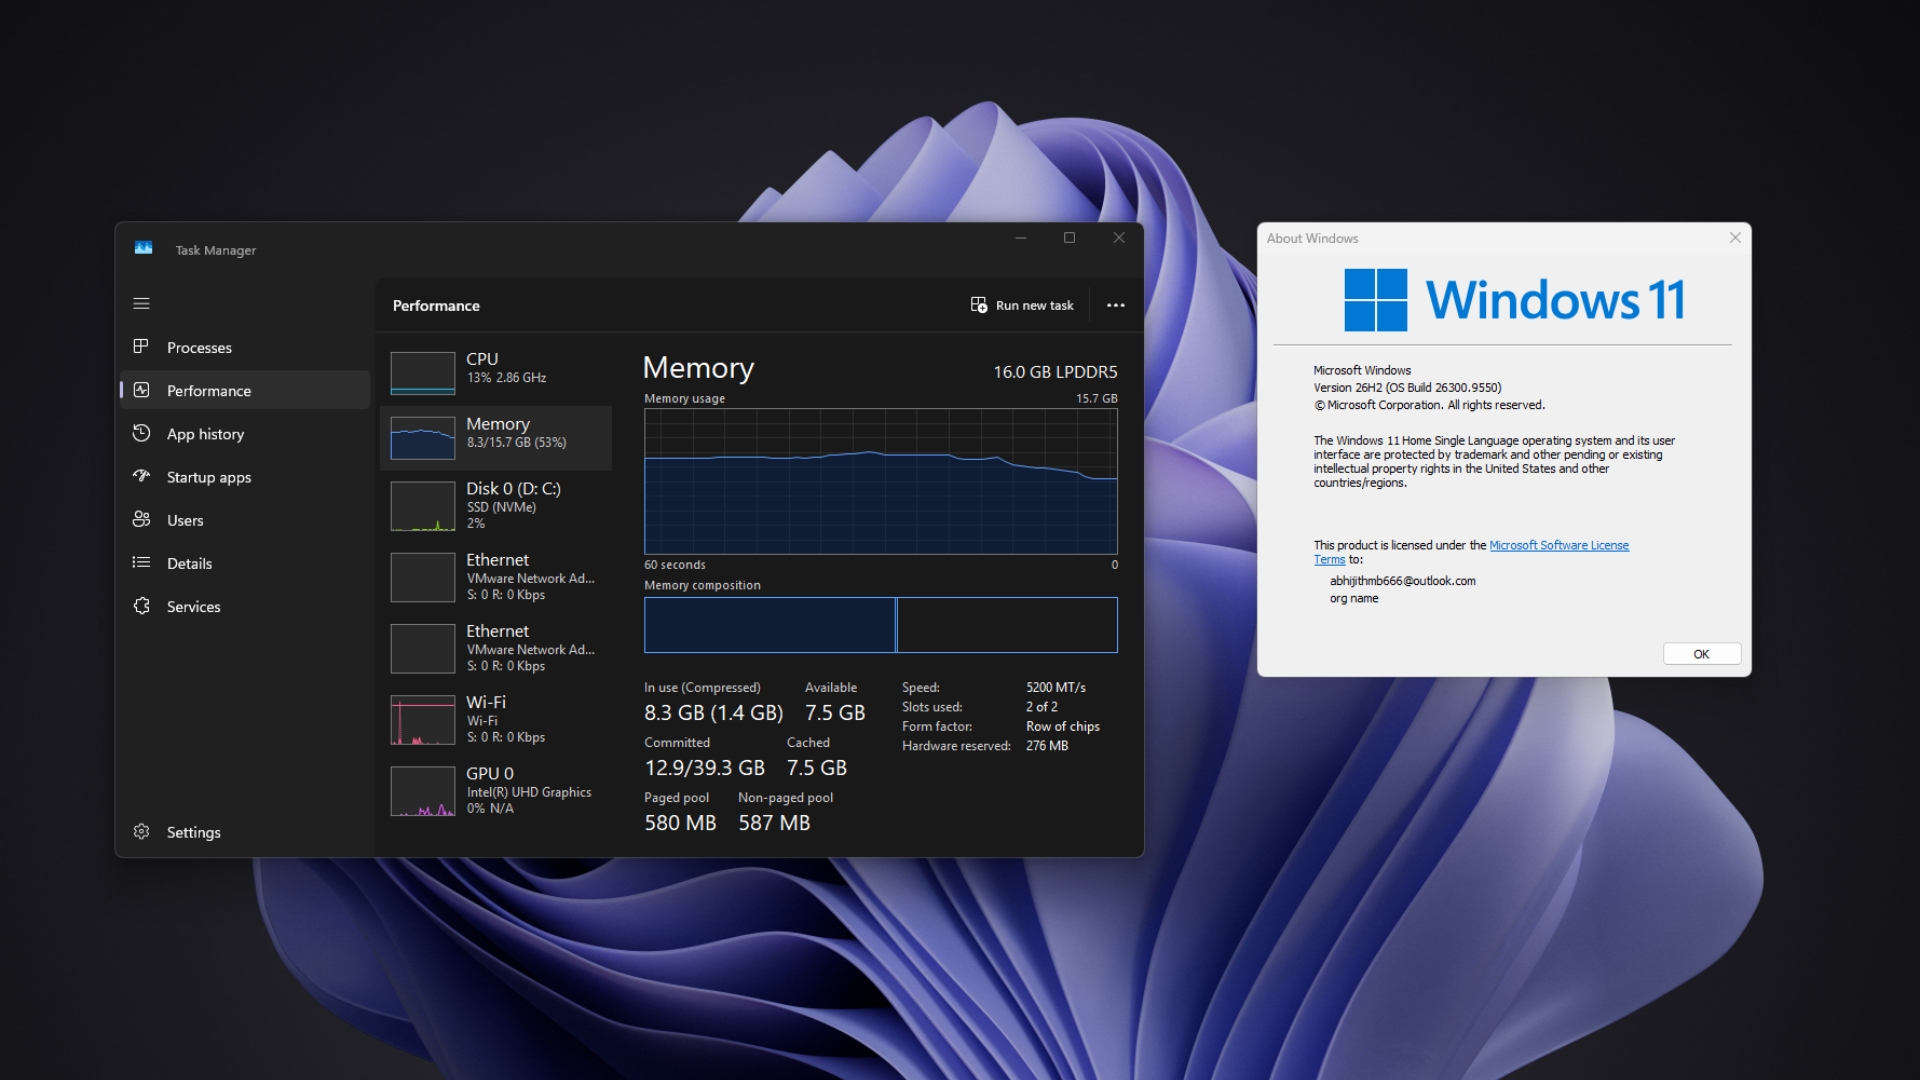

Эти улучшения распространялись постепенно через ежемесячные обновления. Поэтому два компьютера с одной версией системы могли работать по-разному. Microsoft подтверждает: 26H2 использует общую основу с 24H2 и 25H2, а небольшой пакет обновления активирует отдельные ранее доставленные функции.

А вот с памятью все менее однозначно. Другие пользователи тоже сообщают о снижении потребления, но владелец устройства с 8 ГБ RAM не заметил изменений. Microsoft пока не объявляла, что именно 26H2 сокращает расход памяти.

На цифры влияют автозагрузка, версии приложений, кеш и поведение браузера. Поэтому обещать каждому минус 2 ГБ рано. Но если Windows действительно перестает пожирать память с прежним аппетитом, это куда полезнее очередной косметической переделки меню.

RSS: Новости на портале Anti-Malware.ru